Introduzione
I percorsi cliente ibridi (web o mobile seguiti da una visita in negozio) sono frequenti. Quando un visitatore inizia una conversazione online e poi interagisce con un totem interattivo in punto vendita, l'assenza di continuità contestuale genera attrito: ripetizione di spiegazioni, perdita di informazioni sul carrello o sulle preferenze e aumento delle richieste di assistenza umana. Questo articolo propone una guida pratica per progettare e distribuire un trasferimento di sessione efficace tra canale web/mobile e schermo o totem in negozio, trattando pattern tecnici, best practice UX e vincoli operativi da prevedere.
Perché la continuità conversazionale è importante per l'esperienza cliente
La continuità consente al cliente di proseguire il percorso senza ripetere informazioni già fornite: articoli consultati, contenuto del carrello, preferenze linguistiche e domande in corso. Dal punto di vista organizzativo, preservare questo contesto favorisce interazioni autonome sul totem e riduce le escalation verso il personale. Sul piano tecnico, la sfida è trasferire il minimo di informazioni utili per avviare l'interazione sul totem, senza esporre dati sensibili né complicare l'architettura.
Pattern tecnici per trasferire il contesto
Esistono diversi approcci complementari per trasferire una sessione web o mobile verso un totem interattivo. La scelta dipende dall'ambito delle informazioni da trasferire, dai vincoli di sicurezza e dall'esperienza desiderata. Di seguito i pattern più comuni e le situazioni in cui risultano pertinenti.
QR code / deep link: creare un link diretto all'interfaccia del totem che trasporti un identificatore di sessione o un token. Utile per avviare rapidamente la conversazione ed evitare di copiare un URL o un codice.
Token a breve durata: emettere un token lato server associato allo stato della sessione web, che il totem scambia con l'API per recuperare il contesto. Questo pattern limita l'esposizione dei dati e consente un controllo temporale.
Webhook handoff: generare lato back-end un evento che notifichi alla piattaforma conversazionale del totem l'esistenza di una sessione e fornisca un riepilogo. Richiede integrazioni server-to-server.
Session mirroring (sincronizzazione in tempo reale): replicare lo stato della sessione tra i canali tramite uno strato di sincronizzazione. Approccio potente ma più pesante da implementare e mettere in sicurezza.
Passaggio implicito tramite account utente: quando l'utente è autenticato (account), il totem recupera lo stato legato all'account tramite un'API sicura. Adatto se autenticazione e protezione dei dati sono controllate.
UX e regole di consenso da rispettare durante il trasferimento
La tecnica non è sufficiente: l'utente deve comprendere cosa accade e dare il proprio consenso quando il suo contesto è coinvolto. Qualsiasi ripresa di dati personali o del carrello deve essere visibile e spiegata. Ecco le regole UX da applicare.
Informare chiaramente l'utente prima del trasferimento: breve messaggio sul sito/app che spieghi i dati trasmessi e lo scopo (ad esempio: riprendere il tuo carrello sul totem).
Richiedere un consenso esplicito quando il trasferimento comporta dati personali o commerciali. Il consenso può essere fornito tramite un pulsante o un QR code accompagnato da una breve nota.
Mostrare sul totem una schermata iniziale che indichi che la sessione è stata ripresa dal web, il riepilogo degli elementi trasferiti e offrire la possibilità di rifiutare o cancellare questi dati.
Mantenere la continuità linguistica: se la sessione web era in una lingua particolare, prevedere la stessa lingua in priorità sul totem, con la possibilità di cambiarla.
Reidratare il contesto sul totem: ruolo di RAG e base documentale
Reidratare significa ricostruire lo stato conversazionale utile sul totem: ultimi argomenti trattati, elementi del carrello, preferenze e cronologia delle domande. Per informazioni di natura business (schede prodotto, policy, orari) è opportuno utilizzare la base documentale e meccanismi di ricerca semantica (RAG) per arricchire e verificare il contesto prima di esporlo all'utente.
Concretamente, il flusso tipico è: il totem riceve un identificatore di sessione o un riepilogo minimo, invoca un'API per ottenere il contesto e, se necessario, esegue una query RAG sulla base documentale per completare o validare le risposte. Questo passaggio di verifica evita che il totem risponda basandosi unicamente su un payload cliente non controllato.
Sicurezza, privacy e vincoli operativi
Trasferire il contesto tra canali comporta rischi tecnici e normativi. Alcuni principi di sicurezza e operativi da rispettare:
Evitare di trasmettere dati sensibili in chiaro nei QR code o nelle URL. Preferire identificatori di sessione firmati o token scambiabili tramite API sicure.
Limitare la durata di validità dei token e prevedere meccanismi di revoca lato server. Il totem deve validare il token lato back-end prima di caricare il contesto.
Garantire la robustezza della rete: il totem può trovarsi dietro reti instabili. Prevedere scenari di fallback (es. ripresa con un riepilogo minimo) quando le chiamate server falliscono o risultano lente.
Trappole tecniche e punti di attenzione
Diverse errori comuni possono degradare l'esperienza se non previsti. Identificare e testare questi casi consente di limitare i rischi durante il pilota o il rollout.
Latenza e percezione: un totem che impiega troppo tempo a reagire dopo il trasferimento genera insoddisfazione. Ottimizzare le chiamate di rete, utilizzare riepiloghi leggeri e visualizzare indicatori di progresso rende l'attesa accettabile.
Sicurezza e perdita di informazioni: QR code o deep link non devono rivelare il contenuto del carrello o dati personali. Gestire questi elementi lato server e trasmettere solo riferimenti o riepiloghi validati.
Multilingua e codifica: verificare che le informazioni trasferite mantengano la lingua e la codifica previste. Una reidratazione tramite RAG deve dare priorità alla versione di contenuto adatta alla lingua attiva dell'utente.
Metodo di implementazione e checklist operativa
L'implementazione può seguire una sequenza pragmatica in modalità pilota: definire i casi d'uso prioritari, scegliere un pattern di trasferimento, implementare un minimo funzionante e testare in condizioni reali. La checklist qui sotto aiuta a strutturare il progetto.
Definire l'ambito del contesto da trasferire (es. riepilogo della conversazione, ID carrello, preferenze linguistiche).
Scegliere il pattern tecnico adatto al caso d'uso (QR/deep link per passaggi rapidi, token a breve durata per ripresa sicura, webhook per notifiche server-to-server, o sincronizzazione per esperienze in tempo reale).
Prevedere le schermate UX: messaggio di origine (sito/app), schermata di atterraggio sul totem con consenso e riepilogo, opzione per rifiutare o cancellare il contesto.
Implementare le API lato back-end per fornire e validare il contesto, e documentare i contratti (sicurezza, formato minimo, errori).
Implementare misure di sicurezza: token firmati, validazione server, log di audit (in linea con la politica di conservazione dei dati).
Testare gli scenari di errore: token scaduto, assenza di rete, incoerenza di lingua, modifiche del carrello tra la sessione web e la visita in negozio, e predisporre messaggi di fallback chiari per l'utente e il personale in store se necessario (es. opzioni di assistenza).
Esempio operativo (scenario illustrativo)
Immaginiamo un visitatore che prepara il proprio carrello su un'app mobile e poi si reca in negozio. Un'opzione dell'app genera un QR code scansionabile in negozio. Al momento della scansione, il totem recupera un token a breve durata tramite un'API che valida l'identità della sessione e restituisce un riepilogo del carrello e le preferenze linguistiche. Il totem mostra chiaramente che la sessione proviene dal mobile, propone di confermare o cancellare il carrello e consente di proseguire la conversazione con questi elementi nel contesto. Se la validazione fallisce, il totem offre di ripartire da zero e di allertare un consulente se necessario.
Questo esempio illustra il pattern QR + token a breve durata + reidratazione tramite API. A seconda del progetto, altri pattern potrebbero essere più adatti.
Conclusione e prossimi passi
Garantire una continuità conversazionale fluida tra web/mobile e totem interattivo richiede di progettare congiuntamente l'architettura tecnica e l'esperienza utente. I pattern presentati (QR/deep link, token a breve durata, webhook, session mirroring e ripresa tramite account utente) coprono la maggior parte dei bisogni operativi, ma la loro implementazione deve sempre integrare regole rigorose di consenso, sicurezza e gestione degli errori.
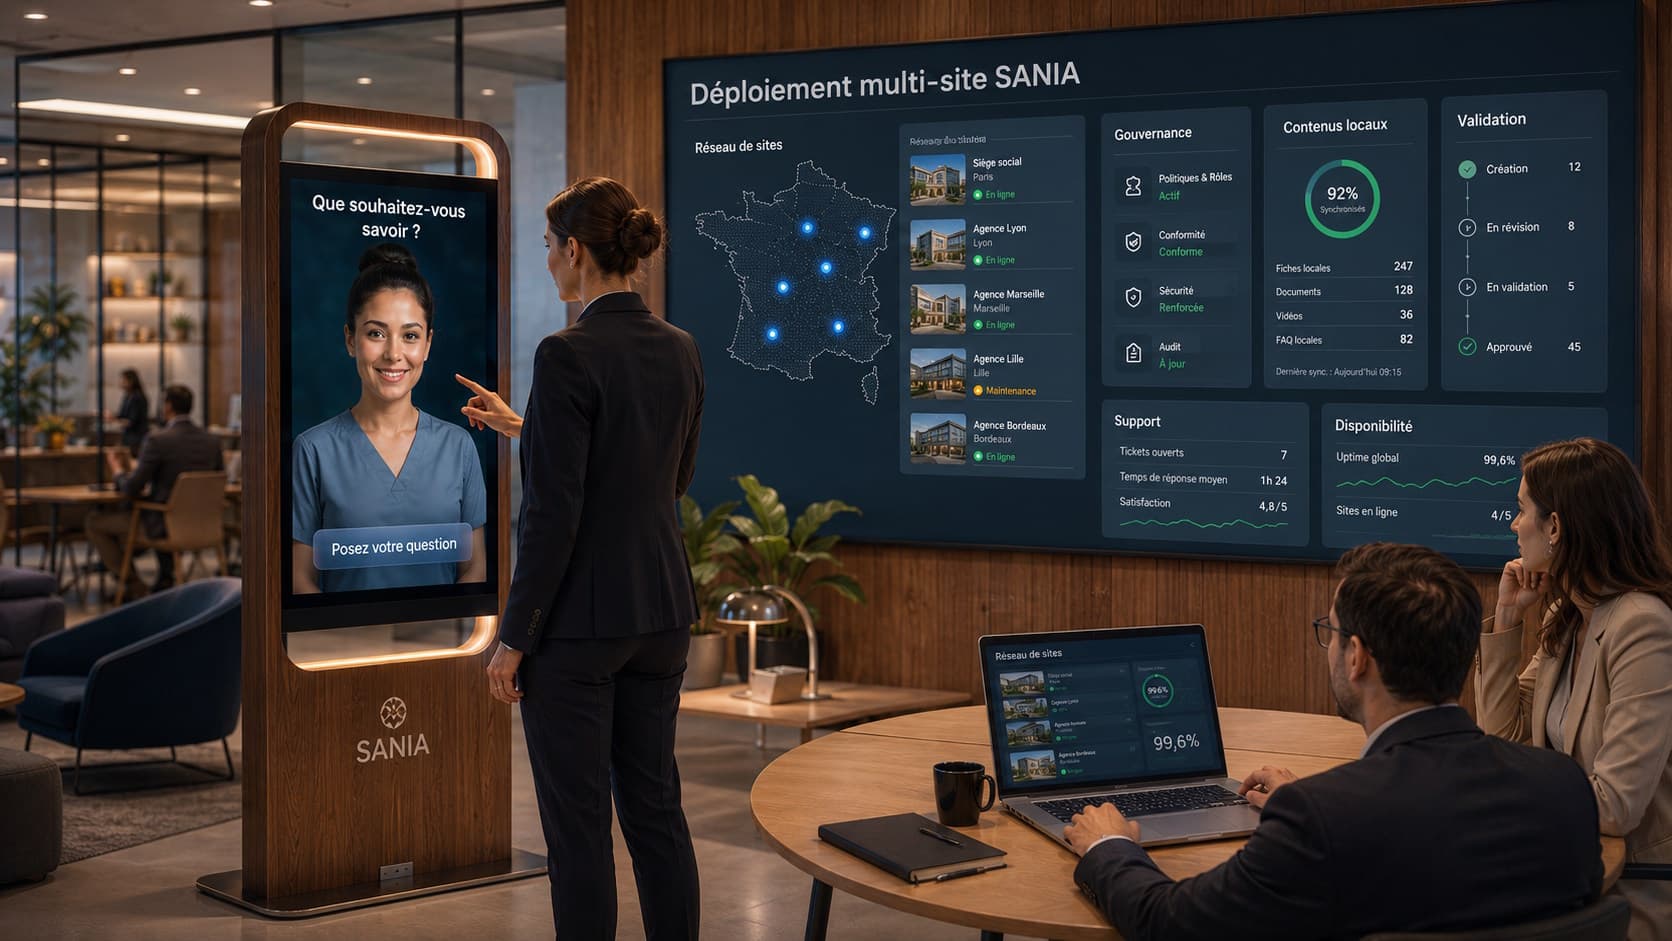
SANIA può essere utilizzata su schermi o totem interattivi per offrire un benvenuto conversazionale multilingue, disponibile 24 ore su 24, e appoggiarsi a una base di conoscenza dell'organizzazione per reidratare o arricchire il contesto durante un trasferimento. Per valutare come questi pattern possano applicarsi al vostro parco schermi e alla vostra architettura back-end, richiedete una dimostrazione di SANIA e una revisione tecnica del vostro caso d'uso.