Introduzione
Distribuire un avatar IA d'accoglienza su uno schermo o un chiosco in uno spazio pubblico solleva questioni concrete di protezione dei dati. Tra l'uso della voce, la conservazione di log conversazionali e le eventuali connessioni a sistemi di business, responsabili di progetto, DPO e responsabili della sicurezza devono definire regole chiare prima della messa in servizio.
Questa guida propone un quadro operativo e attuabile per procedere con la conformità GDPR di un progetto di avatar IA d'accoglienza. Combina principi da rispettare, pattern tecnici e contrattuali e raccomandazioni configurabili applicabili a una soluzione professionale di avatar su schermo o chiosco.
Perché avviare la riflessione GDPR in anticipo
Un progetto di avatar IA d'accoglienza non è solo una questione di ergonomia o prestazioni. A seconda dei trattamenti previsti (riconoscimento vocale, conservazione dei log, arricchimento tramite sistemi terzi), il livello di rischio per i diritti e le libertà delle persone può variare. Si raccomanda quindi di mappare i trattamenti e identificare i flussi di dati sensibili già in fase di progettazione.
In altre parole, affrontare la conformità come ultimo passo renderà spesso più costosa e complessa l'adeguamento. Prendere decisioni tecniche e organizzative precise in anticipo facilita la redazione delle clausole contrattuali con i fornitori e limita le modifiche successive dell'ambito del progetto.
DPIA e governance del progetto: decisioni da prendere
L'esecuzione di una Data Protection Impact Assessment (DPIA) può essere pertinente quando il progetto comporta un rischio elevato per le persone. Un'organizzazione può scegliere di avviare questa analisi già nella fase pilota se l'avatar tratta dati vocali o consente interazioni legate ad account utente o sistemi di business.
Le decisioni di governance da formalizzare includono in particolare: l'ambito dei dati trattati dall'avatar, le finalità chiaramente definite, il titolare del trattamento, gli attori che agiscono come responsabili del trattamento e le regole di reversibilità dei dati. Documentare questi elementi facilita anche la giustificazione delle scelte tecniche e la predisposizione dei contratti.
Consenso e UX su schermo o chiosco: pattern operativi
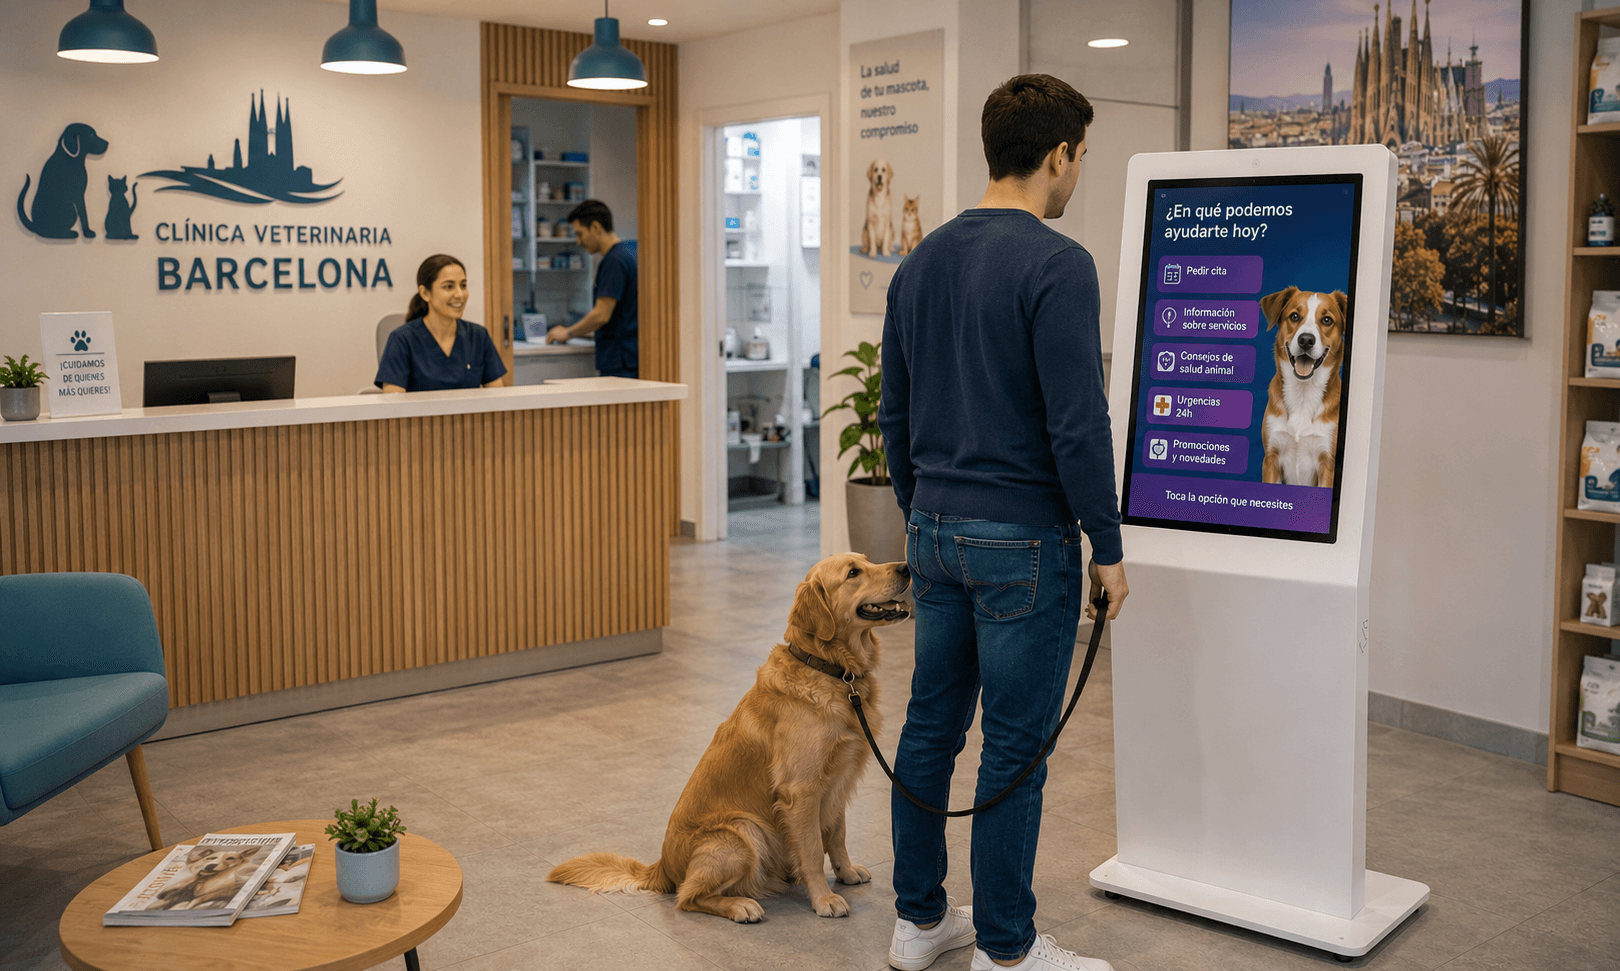
La modalità di interazione (touch, vocale o ibrida) influisce fortemente sul design del consenso. Su un'interfaccia touch è più semplice mostrare un banner o una schermata informativa prima di avviare la sessione. In interazione vocale, è necessario prevedere un messaggio informativo udibile e una modalità esplicita di consenso prima di qualsiasi cattura o trasmissione audio.
Tre pattern UX comuni possono essere studiati e adattati al contesto: informazione preventiva e pulsante di accettazione per interazione touch; annuncio vocale breve seguito da conferma vocale o tattile prima della registrazione; modalità passiva senza registrazione se l'utente rifiuta. Queste opzioni devono essere descritte nella documentazione utente ed essere facilmente accessibili sullo schermo.
Registrazioni audio e consenso: punti di attenzione
La registrazione audio comporta requisiti particolari. Se l'organizzazione decide di conservare estratti audio, è raccomandabile raccogliere il consenso esplicito della persona e informare sulle finalità, il periodo di conservazione e i possibili destinatari. Se non viene conservata alcuna registrazione, resta comunque utile indicare chiaramente questa limitazione per rassicurare l'utente.
Tecnicamente, la soluzione deve permettere di attivare o disattivare la cattura audio in base alla configurazione. Per SANIA, la modalità vocale è un'opzione di configurazione che può essere attivata o meno a seconda del progetto. È pertanto possibile progettare scenari in cui la voce è utilizzata localmente per il riconoscimento senza conservazione degli audio, fatti salvi le scelte di architettura e i trattamenti applicati.
Log conversazionali, anonimizzazione e periodo di conservazione
I log conversazionali possono contenere dati personali o elementi che consentono l'identificazione indiretta. Pubblicare una politica di conservazione e mettere in atto misure di anonimizzazione o pseudonimizzazione sono approcci pragmatici per ridurre il rischio.
L'anonimizzazione consiste nel rendere irreversibile l'identificazione di una persona. La pseudonimizzazione sostituisce gli identificatori diretti con chiavi reversibili conservate separatamente. A seconda del contesto del progetto, un'organizzazione può privilegiare la pseudonimizzazione per facilitare audit e debug riducendo l'esposizione dei dati.
Si raccomanda di documentare i tipi di log conservati (metadati tecnici, trascrizioni, estratti audio, eventi dell'interfaccia) e di limitare la conservazione ai soli dati realmente necessari per le finalità operative definite.
Trasferimenti a CRM, LLM o altri sistemi: regole contrattuali e pattern
Qualsiasi trasferimento di dati verso un CRM, un motore LLM esterno o un servizio terzo deve essere regolato contrattualmente. A livello operativo, è opportuno identificare quali informazioni transitano verso questi sistemi e applicare il principio di minimizzazione.
Tra le clausole contrattuali da prevedere con fornitori e integratori figurano garanzie sul trattamento dei dati, il divieto di usare i dati per riaddestrare modelli per finalità non autorizzate, impegni sulla localizzazione dei dati e obblighi di assistenza in caso di esercizio dei diritti degli interessati.
Richiedere impegni scritti dai fornitori facilita la governance e permette di allineare le pratiche tecniche ai requisiti normativi.
Clausole da richiedere a fornitori e responsabili del trattamento:
descrizione precisa delle finalità di trattamento e delle istruzioni del titolare
divieto di utilizzare i dati per riaddestrare modelli senza accordo esplicito
impegni sulla localizzazione dei dati e sui trasferimenti internazionali
obblighi di sicurezza tecnica e organizzativa proporzionati al rischio
modalità di assistenza per rispondere alle richieste di esercizio dei diritti
Mettere in sicurezza chiamate di funzione, webhooks e integrazioni
Le integrazioni espongono punti di rischio. Webhook, API e qualsiasi meccanismo di chiamata di funzione devono essere messi in sicurezza tramite meccanismi di autenticazione e autorizzazione e cifrati in transito. È inoltre utile limitare l'ambito dei dati trasmessi a quanto strettamente necessario per la funzione eseguita.
In pratica, documentare le interfacce, limitare gli scope delle chiavi API, mettere in atto meccanismi di logging sicuro e prevedere test di penetrazione o revisioni di sicurezza sono misure che contribuiscono a ridurre i rischi operativi legati alle integrazioni.
Localizzazione dei dati e scelta edge vs cloud
La scelta di eseguire parte del trattamento in edge (sullo schermo o chiosco) o in cloud ha conseguenze dirette sulla riservatezza e sulla latenza. Un trattamento locale può limitare i trasferimenti verso infrastrutture di terzi, mentre un'architettura cloud può facilitare la manutenzione e l'orchestrazione.
Si raccomanda di valutare queste opzioni in funzione delle finalità, del volume di dati e dei requisiti contrattuali. SANIA può essere distribuita secondo architetture compatibili con schermi o chioschi professionali e integrarsi in ambienti edge o cloud in base alla configurazione del progetto. Questa flessibilità dovrebbe essere usata per privilegiare la minimizzazione dei trasferimenti quando opportuno.
Checklist operativa prima della messa in servizio
La checklist qui sotto raggruppa decisioni e azioni concrete da convalidare prima del deployment in sito. Mira a rendere il progetto tracciabile e a facilitare la revisione da parte del DPO e del responsabile della sicurezza.
Mappare i trattamenti e documentare le finalità previste
Decidere se è necessaria una DPIA e avviare l'analisi nella fase pilota se pertinente
Scegliere la modalità di interazione (touch, vocale o ibrida) e definire la UX di consenso corrispondente
Specificare se verranno conservate registrazioni audio e formalizzare la raccolta del consenso
Definire i tipi di log da conservare, applicare anonimizzazione o pseudonimizzazione e documentare la policy di retention
Regolare contrattualmente qualsiasi trasferimento a CRM, LLM o terzi con clausole su finalità, divieti di addestramento e localizzazione dei dati (vedere la lista di clausole sopra per dettaglio contrattuale da negoziare con fornitori e integratori).
FAQ
D1: È sempre necessario effettuare una DPIA per un avatar IA d'accoglienza?
R: La necessità di una DPIA dipende dal livello di rischio legato ai trattamenti previsti. Quando l'avatar tratta dati vocali, conserva trascrizioni o consente interazioni legate a sistemi di business, è spesso opportuno valutare una DPIA. La decisione deve essere documentata e motivata.
D2: Come conciliare disponibilità 24/7 e minimizzazione dei dati?
R: La disponibilità del servizio non implica conservare tutti i dati in modo permanente. È possibile progettare il sistema per memorizzare solo gli elementi necessari al funzionamento e utilizzare meccanismi di anonimizzazione o cancellazione automatica secondo la policy di retention definita.
Conclusione
Un deployment conforme di un avatar IA d'accoglienza combina decisioni organizzative, scelte tecniche e clausole contrattuali chiare. SANIA, in quanto avatar IA conversazionale professionale configurabile per interazioni touch o vocali e distribuibile su schermo o chiosco, offre la flessibilità necessaria per adattare l'architettura ai requisiti di protezione dei dati.
Per approfondire come questi principi possano applicarsi al vostro progetto ed esplorare configurazioni SANIA compatibili con i vostri requisiti GDPR e tecnici, potete richiedere una dimostrazione o un workshop di inquadramento.