Introduzione rapida e obiettivi operativi
Distribuire un avatar vocale IA su un totem interattivo in uno spazio pubblico solleva questioni concrete per i team di progetto: quali dati vengono effettivamente trattati, come controllare le registrazioni audio e i log ASR, come raccogliere un consenso comprensibile in contesto pubblico e quali clausole contrattuali negoziare con i fornitori di LLM e ASR?
Questa guida mette a fuoco le obbligazioni e le traduce in azioni da intraprendere fin da domani: realizzare una DPIA/AIPD mirata, definire controlli tecnici e organizzativi, redigere gli elementi contrattuali essenziali e preparare un runbook di risposta agli incidenti. L'approccio è operativo e rivolto a DSI, DPO, giuristi e responsabili di progetto.
Identificare l'ambito dei trattamenti e attivare la DPIA/AIPD
Primo passo pragmatico: mappare con precisione i trattamenti legati al totem vocale. Ciò comprende la cattura audio (ASR), la trascrizione, l'arricchimento tramite RAG, la chiamata a un LLM per la generazione della risposta, la sintesi vocale e i log tecnici e applicativi prodotti durante la sessione.
Sulla base di ciò è opportuno valutare i rischi per i diritti e le libertà delle persone. Una DPIA/AIPD mirata consentirà di identificare i rischi elevati (ad esempio il trattamento di elementi vocali identificativi o possibilità di ricostruzione della voce) e di motivare misure di riduzione (minimizzazione, pseudonimizzazione, crittografia). Si noti che la necessità di una DPIA dipende dal livello e dalla finalità dei trattamenti e deve essere valutata caso per caso.
Checklist di conformità operativa prima del pilota
Ecco una checklist pratica da utilizzare nelle riunioni di progetto per verificare che gli aspetti legali, tecnici e di UX siano coperti prima di qualsiasi deployment pilota.
Mappatura dei dati trattati e giustificazione delle finalità (accoglienza, informazione, orientamento).
Decisione sulla registrazione audio: registrare i flussi grezzi o no? prevedere le conseguenze tecniche e legali.
Definizione dei log conservati (trascrizioni ASR, metadata, tracce delle chiamate LLM) e giustificazione della loro utilità operativa.
Misure di minimizzazione: limitare i dati raccolti al minimo indispensabile e anonimizzare o pseudonimizzare il prima possibile.
Crittografia in transito e a riposo per i dati sensibili e i log.
Accordi contrattuali firmati con i fornitori: DPA, elenco dei sub‑fornitori, misure di sicurezza, assistenza per i diritti degli interessati e modalità di cancellazione a fine contratto (vedi sezione modelli).
Controlli tecnici da implementare e come verificarli
Ogni requisito GDPR si traduce in controlli tecnici concreti. Di seguito i principali e i criteri di verifica che possono essere integrati nella verifica tecnica.
Minimizzazione e filtraggio alla fonte: configurare la pipeline per catturare solo ciò che è necessario (ad esempio attivazione vocale condizionale, campi di metadata limitati). Verificare in test che i flussi non includano elementi superflui.
Pseudonimizzazione e anonimizzazione: applicare trasformazioni ai log (mascheramento, hashing) prima dell'archiviazione. Controllare che i dati pseudonimizzati non siano riconciliabili senza una chiave separata.
Crittografia e gestione delle chiavi: richiedere la crittografia TLS per le comunicazioni ASR/LLM e la crittografia a riposo per indici e log. Verificare la rotazione e il controllo degli accessi alle chiavi tramite audit interno o di terze parti.
Consenso vocale in spazio pubblico: regole UX e prova
La raccolta del consenso per la cattura vocale in spazio pubblico richiede un approccio pragmatico e rispettoso. Il consenso deve essere informato, chiaramente identificabile e prestato in modo esplicito quando costituisce la base legale scelta.
UX da privilegiare: messaggio di benvenuto chiaro visibile sullo schermo che annunci la cattura vocale, opzione tattile per accettare/rifiutare l'interazione vocale, alternative testuali disponibili in caso di rifiuto. In un ambiente multilingue, proporre il messaggio nelle lingue rilevanti.
Prova e registrazione del consenso: registrare soltanto la prova della scelta (accettazione/rifiuto) e i metadata necessari per dimostrare la conformità, senza conservare l'audio grezzo se non necessario. Tale prova deve essere tracciabile per il periodo giustificato dalla finalità.
Gestione dei log ASR e delle trascrizioni: retention, anonimizzazione e rischi
Decidere se conservare o meno le trascrizioni ASR e i log è una scelta operativa con implicazioni giuridiche. Se la conservazione è utile (miglioramento, supervisione, debug), deve essere limitata, giustificata e documentata nella DPIA.
Piuttosto che fornire durate numeriche, adottate la regola generale seguente: conservazione proporzionata, documentata e rivista. Assicuratevi che i log siano pseudonimizzati o anonimizzati il prima possibile e che l'accesso sia limitato ai ruoli necessari.
Per le tracce di audit e diagnostica, privilegiate i metadata tecnici (timestamp, stato, identificatore di sessione pseudonimizzato) piuttosto che il contenuto testuale o audio integrale.
Clausole contrattuali e DPA: punti negoziabili da prevedere
I rapporti con fornitori di ASR, TTS, LLM e infrastruttura devono essere formalizzati mediante un Data Processing Agreement (DPA) e, se pertinente, clausole sui trasferimenti al di fuori dell'Unione Europea.
Argomenti da formalizzare nel DPA: descrizione dei trattamenti, natura e categorie di dati, finalità, obblighi di sicurezza tecnici e organizzativi, obblighi di assistenza per le richieste degli interessati, modalità di ritorno o cancellazione dei dati a fine contratto e possibilità di audit o attestazioni.
Subappalto e catena dei sub‑fornitori: ottenere l'elenco dei sub‑fornitori e il diritto di essere informati in caso di cambiamenti. Per i trasferimenti internazionali, prevedere garanzie (decisione di adeguatezza, clausole contrattuali standard, misure tecniche complementari) e l'obbligo per il fornitore di informare immediatamente il titolare del trattamento in caso di cambiamento del luogo di trattamento.
Runbook di risposta a incidente di sicurezza o perdita di dati (modello operativo)
Un runbook preciso permette di risparmiare tempo il giorno dell'evento. Deve essere testato con esercitazioni e condiviso tra DSI, sicurezza, esercizio, legale e comunicazione.
I passaggi sotto sono un modello organizzativo che l'entità può adattare al proprio contesto e agli obblighi nazionali.
1) Rilevamento e contenimento: isolare il totem o il servizio interessato, sospendere i flussi impattati se possibile.
2) Valutazione iniziale: qualificare i dati potenzialmente esposti (audio, trascrizioni, metadata), stimare l'entità e l'impatto.
3) Notifica interna: allertare il team di risposta, il DPO e la direzione.
4) Misure tecniche correttive: bloccare gli accessi, cambiare le chiavi, applicare patch e verificare i backup.
5) Analisi approfondita e raccolta prove: raccogliere i log di audit, conservare gli elementi di indagine in modo sicuro.
6) Decisione sulla notifica esterna: istruire riguardo agli obblighi di notifica alle autorità competenti e agli interessati secondo il quadro legale applicabile, in coordinamento con l'ufficio legale.
Casi pratici ipotetici e criteri di accettazione per la verifica
Caso pratico 1 - pilota negozio (ipotetico): l'avatar fornisce informazioni sui prodotti e indicazioni in un'area commerciale. Punti chiave del piano di conformità: non conservare le registrazioni audio grezze, conservare solo trascrizioni pseudonimizzate per miglioramento quando giustificate, prevedere un pulsante tattile per l'accettazione della modalità vocale e un'alternativa testuale sullo schermo.
Caso pratico 2 - punto informativo turistico (ipotetico): l'avatar fornisce informazioni in più lingue. Punti chiave: messaggi informativi multilingue sulla raccolta del consenso, log dei consensi, crittografia degli scambi con servizi esterni che forniscono dati di business via RAG.
Criteri di accettazione giuridici e tecnici prima della messa in produzione: DPIA conclusa o piano d'azione accettato, DPA firmato con i fornitori principali, prove di crittografia e pseudonimizzazione, funzionalità di rifiuto vocale/test tattile verificata e documentazione dei flussi di dati disponibile per audit.
Punti di attenzione ed errori frequenti da evitare
Evitare di ignorare la fase di mappatura: non iniziate lo sviluppo prima di aver elencato tutti i dati che circoleranno tra il totem, i servizi ASR/LLM e gli archivi interni.
Non confondere prova del consenso con conservazione audio: conservate la prova della scelta, non necessariamente l'audio. Se conservate l'audio per una ragione legittima, documentate e giustificate la finalità nella DPIA.
Attenzione ai trasferimenti internazionali: non presumete che un fornitore abbia gestito gli aspetti legali. Pretendete garanzie contrattuali e tecniche esplicite.
Conclusione e prossimi passi
La conformità GDPR di un avatar vocale IA su totem interattivo si governa con decisioni concrete: mappatura e DPIA, controlli tecnici mirati, UX del consenso adattata allo spazio pubblico, DPA e runbook di incidente. Queste azioni trasformano gli obblighi legali in elementi verificabili durante la verifica finale.
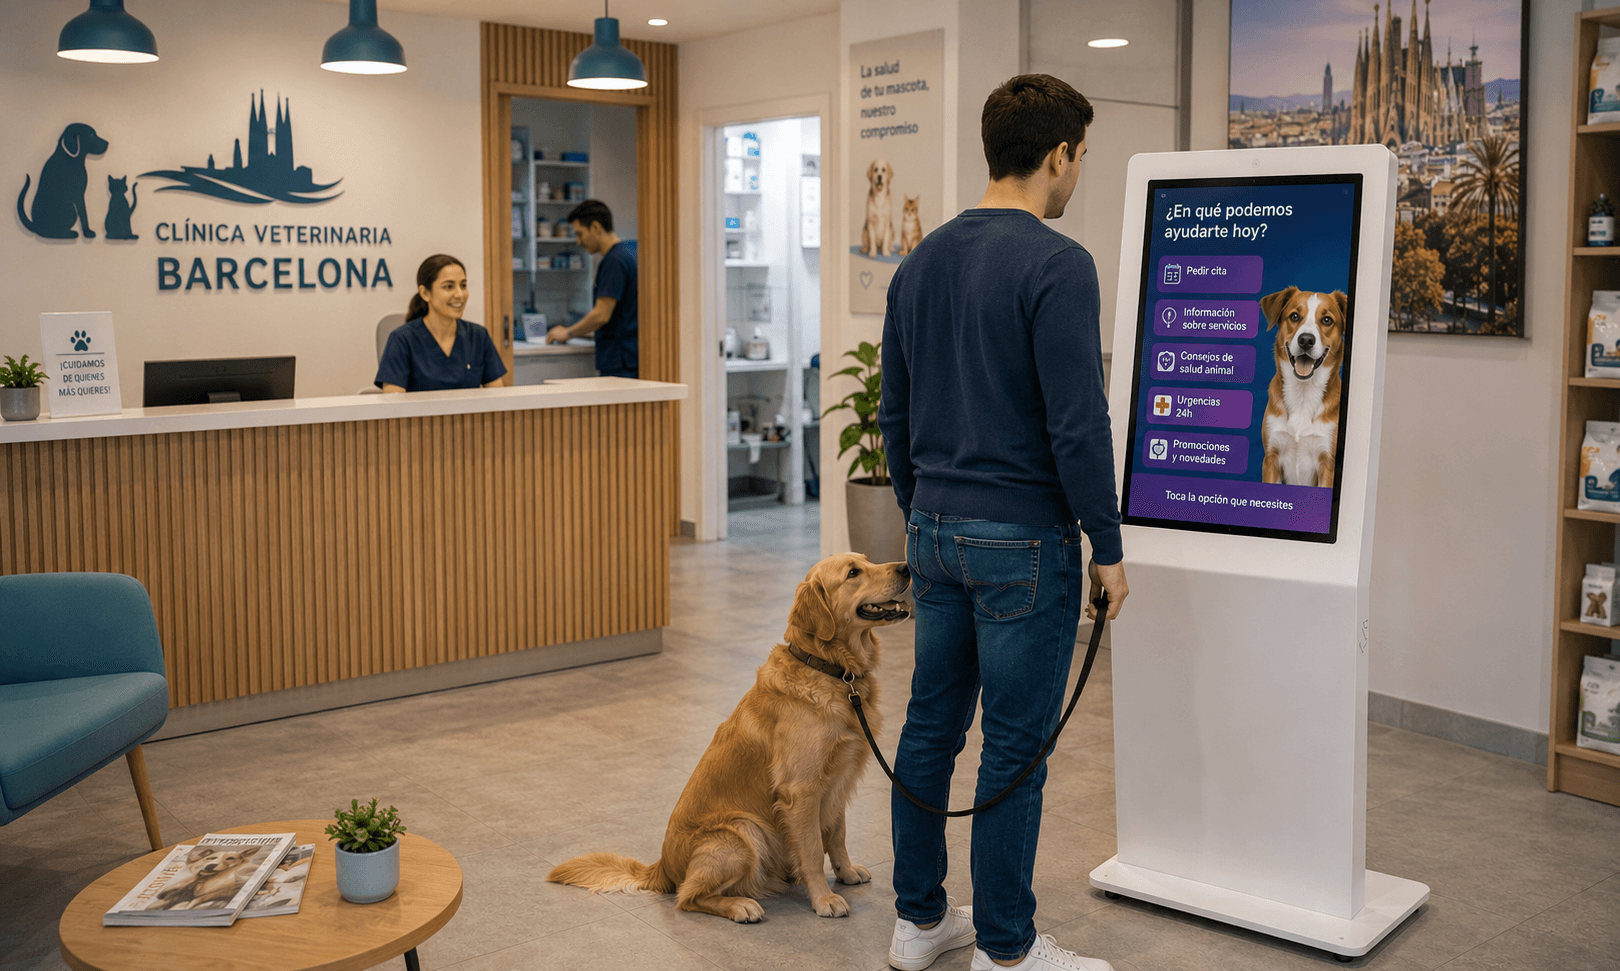
SANIA può essere configurata per funzionare su uno schermo o un totem interattivo con interazione vocale e tattile, appoggiarsi a una base di conoscenza aziendale sicura e usare motori LLM in base alla configurazione scelta. Per valutare come questi principi possano applicarsi al vostro progetto e organizzare una demo o un workshop DPIA/AIPD mirato, richiedete una dimostrazione di SANIA.