Introduzione: obiettivi e perimetro
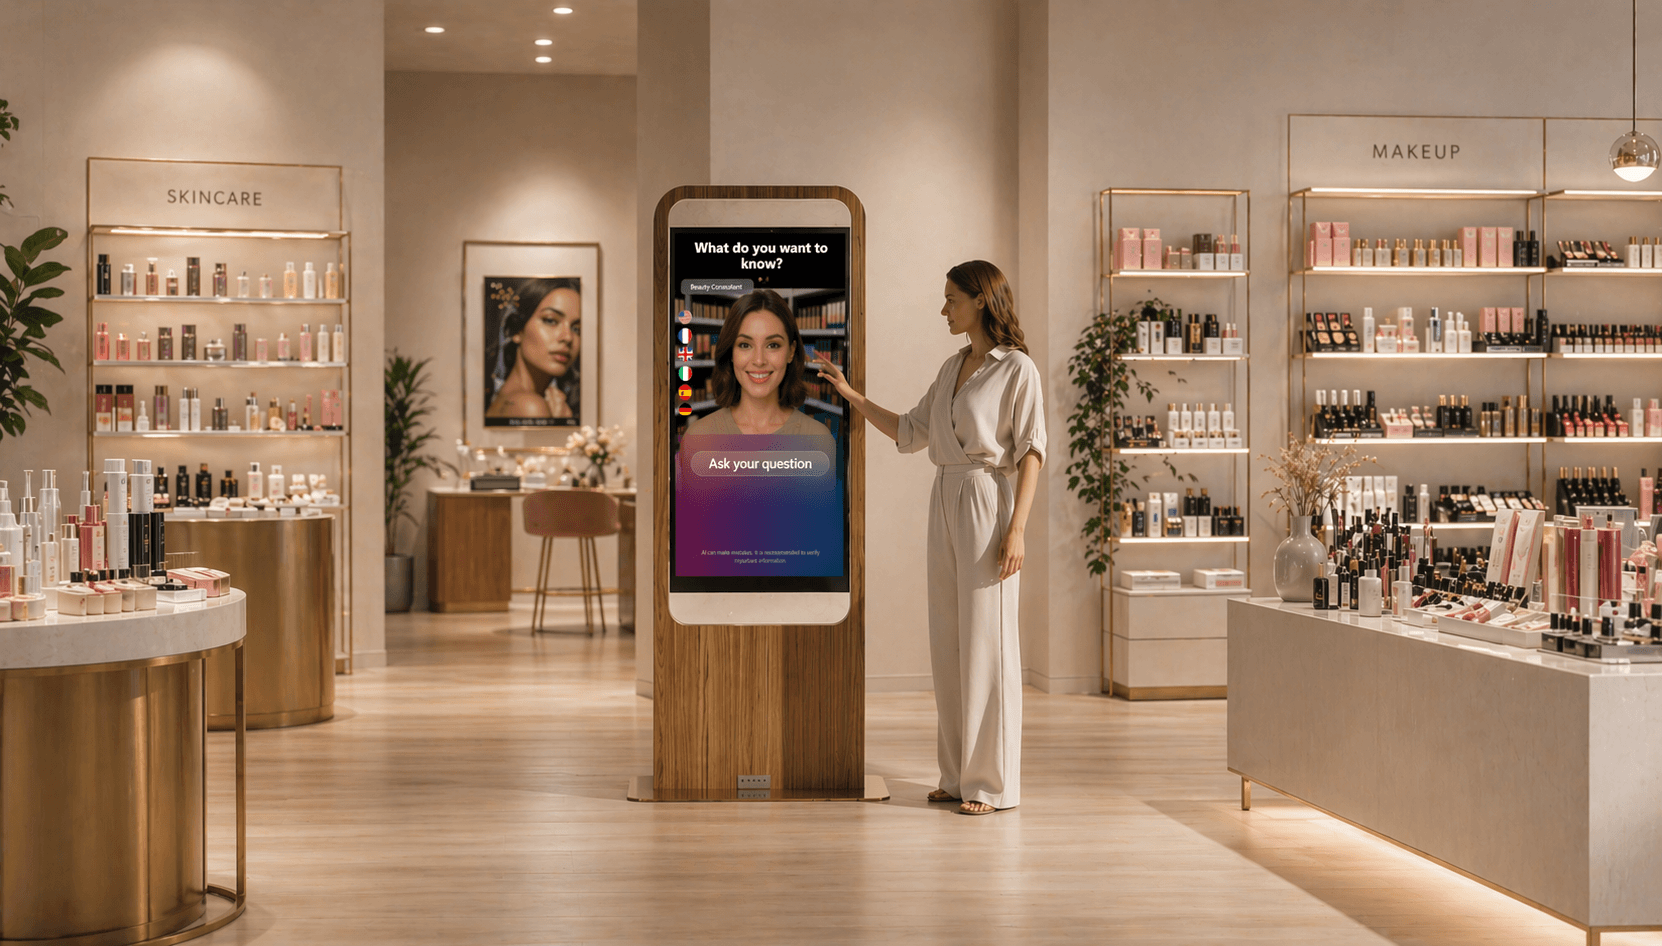
Questa guida è rivolta a responsabili IT, project manager omnicanale e architetti di soluzioni che preparano un pilota di avatar IA in negozio. L'obiettivo è pratico: definire pattern di integrazione affidabili affinché l'avatar possa interrogare dati operativi (stock, promozioni, POS, CRM) e, quando è prevista l'integrazione in scrittura, attivare azioni senza compromettere latenza, sicurezza o riservatezza.
Consideriamo un avatar IA distribuito su schermo o chiosco interattivo, capace di chiamate di funzione, webhooks e orchestrazione con una knowledge base RAG per arricchire le risposte di business secondo la configurazione di progetto. Questo documento presenta scelte architetturali, best practice di sicurezza, strategie di fallback e una checklist operativa per guidare un POC in ambito retail.
Casi d'uso prioritari da privilegiare per un pilota
Prima di qualsiasi integrazione tecnica, privilegiate un piccolo numero di casi d'uso azionabili e ad alto valore di business. Esempi pertinenti per un pilota in negozio: verifica della disponibilità di un prodotto a scaffale o in riserva, consultazione delle promozioni applicabili a un codice prodotto, consultazione di uno storico cliente di base da POS/CRM per contestualizzare la conversazione, proposta di ritiro o prenotazione locale quando è accettata una conferma manuale dallo staff.
Scegliere casi semplici riduce la superficie di integrazione e facilita i test end‑to‑end. Per ogni caso, definite con precisione i dati necessari in lettura e le azioni abilitate in scrittura, e identificate quali operazioni richiedono un'integrazione specifica verso un sistema terzo.
Pattern tecnici di integrazione
Possono coesistere diversi pattern in base al livello di requisito funzionale e ai vincoli infrastrutturali. Di seguito i pattern comunemente adottati e i loro usi raccomandati nel retail.
Chiamate API dirette (REST/gRPC sincrono) dal backend dell'avatar: adatte ai dati che devono essere freschi al secondo e la cui latenza è gestita dall'infrastruttura. Queste chiamate sono integrazioni specifiche e richiedono orchestrazione lato server.
Function call / orchestrazione di servizi: usare funzioni serverless o microservizi per incapsulare la logica di business (auth, trasformazioni, regole promozionali) ed esporre endpoint dedicati all'avatar. Questo pattern facilita la separazione delle responsabilità e la tracciabilità senza esporre direttamente i sistemi core.
Webhooks ed eventi: utili per alzare eventi (aggiornamento stock, attivazione promo) verso uno strato di orchestrazione. I webhooks sono pertinenti per propagare cambiamenti ma non sostituiscono una interrogazione puntuale quando è necessaria una risposta immediata.
Queue / message bus per processi asincroni: per azioni che non richiedono risposta istantanea (per esempio, attivare una messa da parte in backoffice), inserire la richiesta in una coda assicura durabilità e ripresa in caso di incidente.
Cache e layer di lettura scalabile: introdurre una cache intermedia per alleggerire i sistemi transazionali e ridurre la latenza delle interrogazioni frequenti. La cache deve essere invalidata o aggiornata in funzione degli eventi di business segnalati dai webhook.
Decidere tra tempo reale e dati aggiornati
La scelta fra interrogazione in tempo reale e uso di dati aggiornati dipende dal bisogno di business, dalla criticità del dato e dalla tolleranza all'inesattezza. Per un controllo di stock in cui la precisione è critica prima di un'azione in negozio, è preferibile una chiamata in tempo reale o una verifica finale contro il servizio POS/stock. Per informazioni generali sulle promozioni o disponibilità approssimativa, una cache recente può essere sufficiente.
Considerate i seguenti fattori: importanza della freschezza per l'esperienza, capacità dei sistemi back‑end di gestire richieste frequenti, latenza accettabile per l'utente e complessità della logica di business da applicare lato avatar. Quando si implementa un'integrazione in tempo reale, incapsulate la logica di chiamata e retry in uno strato di orchestrazione per evitare debito tecnico nell'avatar.
Sicurezza API e anonimizzazione dei dati sensibili
Collegare un avatar a sistemi operativi comporta rischi di sicurezza e privacy. Trattate queste integrazioni come interfacce sensibili: implementate autenticazione forte, controllo degli accessi basato sui ruoli e monitoraggio delle chiamate. Usate token con permessi limitati e riducete gli scope alle operazioni strettamente necessarie.
Per la riservatezza, adottate la minimizzazione dei dati: esponete solo le informazioni utili alla conversazione e, quando possibile, cifrate i dati in transito e a riposo. Prima di usare dati cliente provenienti da CRM o POS, valutate le necessità di anonimizzazione e consultate il referente compliance. Il trattamento di dati personali e la conservazione delle tracce di interazione dipendono dalla configurazione di progetto e dalle decisioni organizzative.
Gestione degli errori, retry e strategie di fallback
I sistemi reali possono guastarsi. Progettate i flussi per tollerare interruzioni e offrire un'esperienza coerente. Alcuni principi pratici: incapsulare ogni chiamata esterna in uno strato di controllo che gestisca timeout, retry esponenziali e circuit breaker; prevedere risposte concilianti quando i dati non sono disponibili; e distinguere errori temporanei da errori funzionali.
In caso di fallimento, l'avatar deve proporre un fallback: rispondere con informazioni generiche tratte dalla knowledge base RAG, suggerire all'utente di attendere o indirizzarlo a un membro del personale. Qualsiasi proposta di azione critica (ad esempio una prenotazione o un'operazione sullo stock) deve essere qualificata dall'avatar come dipendente da conferma umana quando l'integrazione in scrittura non è completamente automatizzata.
Alta disponibilità e robustezza operativa
Per garantire un'esperienza 24/7, prevedete meccanismi di isolabilità e recupero: ridondanza dei servizi critici, attivazione di una modalità degradatta se un backend è indisponibile e failover verso cache o contenuti statici validati. Il progetto deve permettere di distinguere un'interruzione temporanea da una rottura prolungata per adattare il livello di informazione fornito all'utente.
Documentate chiaramente gli scenari in cui l'avatar passa in modalità degradatta e fornite ai team operativi runbook semplici per ripristinare le connessioni. La capacità di riavviare correttamente una coda di messaggi o di svuotare una cache invalida fa parte delle operazioni di routine da prevedere nel pilota.
Orchestrazione RAG e dati operativi
Quando l'avatar sfrutta una knowledge base RAG, è consigliabile orchestrare la combinazione tra risposte tratte da documenti di business e dati operativi in diretta. Per esempio, la risposta testuale iniziale può essere costruita a partire da documenti validati e poi arricchita con una chiamata API per includere la disponibilità in negozio o il prezzo promozionale corrente.
Questa orchestrazione è una configurazione di progetto. È utile definire regole chiare: quali fonti prevalgono in caso di conflitto, come segnalare all'utente l'origine dell'informazione e quali verifiche eseguire prima di mostrare dati sensibili. Mantenete la logica di orchestrazione in uno strato intermedio per facilitare aggiornamenti e audit.
Testing, collaudo e POC: metodo operativo
Un POC deve convalidare i flussi end‑to‑end e i comportamenti in condizioni reali. Create scenari di test che coprano casi normali, latenze elevate e guasti parziali. Testate anche la gestione degli errori, i retry, il passaggio in modalità degradatta e la corretta anonimizzazione dei dati restituiti dalle API.
Coinvolgere i team di business fin dalla fase di collaudo è essenziale per validare la qualità delle risposte e l'accettazione dei fallback. Utilizzate dataset rappresentativi senza esporre la produzione: ambienti di pre‑produzione che simulino i tempi di risposta e i codici di errore dei sistemi reali facilitano la qualificazione senza rischio operativo.
Checklist operativa per pilotare il deployment
Prima di lanciare un pilota in negozio, verificate un insieme di elementi pratici: definizione chiara dei casi d'uso, elenco delle API necessarie e degli scope di accesso, mock o sandbox disponibili per i test, regole di anonimizzazione e retention dei log, piano di monitoraggio e runbook di incidente, modalità di fallback e contenuti RAG da usare in modalità degradatta.
Assicuratevi inoltre che i team di support sappiano come indirizzare un'interazione al personale e che gli operation di negozio siano stati informati sui limiti del sistema. Formalizzate i criteri di successo del POC e il modo in cui verranno raccolti i feedback per iterare sull'integrazione.
Definire i casi d'uso prioritari
Elencare API, scope e vincoli di sicurezza
Preparare sandbox e dataset di test
Definire fallback e contenuti RAG per modalità degradatta
Elaborare runbook e piano di monitoraggio
Formare i team di negozio sul perimetro del pilota
FAQ pratica
Come verificare che un'azione proposta dall'avatar sia effettivamente eseguita nel back‑end?
Si raccomanda di implementare un ricevuta transazionale tramite lo strato di orchestrazione. Quando l'integrazione in scrittura è configurata, la funzione che mette in coda una richiesta o chiama il servizio deve restituire uno stato chiaro che l'avatar possa usare per informare l'utente. Questa implementazione è un'integrazione specifica e dipende dai sistemi collegati.
Cosa fare se il POS rifiuta un'operazione per motivi di business? Fornire un messaggio esplicito all'utente e orientare verso una verifica umana.
L'avatar può accedere al CRM in sola lettura? Sì, in una configurazione adeguata. Limitare i campi esposti e anonimizzare gli identificativi secondo la politica di privacy.
Conclusione e prossimi passi
Rendere un avatar IA realmente azionabile in negozio richiede di combinare scelte architetturali pragmatiche, regole rigorose di sicurezza e procedure di test robuste. Date priorità a casi d'uso semplici, incapsulate la logica di integrazione in servizi intermedi, prevedete fallback accettabili e formalizzate i requisiti di privacy prima di qualsiasi accesso ai dati sensibili.
SANIA può essere configurata per chiamare funzioni, usare webhooks e orchestrare risposte arricchite da una knowledge base RAG al fine di fornire informazioni di business e, quando viene implementata un'integrazione specifica, avviare azioni. Per valutare come questi pattern possano applicarsi al vostro parco negozi, potete richiedere una dimostrazione di SANIA e condividere i vostri casi d'uso prioritari.