Introducción: objetivos y alcance
Esta guía está dirigida a responsables TI, jefes de proyecto omnicanal y arquitectos de soluciones que preparan un piloto de avatar IA en tienda. El objetivo es práctico: definir patrones de integración fiables para que el avatar pueda consultar datos operativos (stock, promociones, POS, CRM) y, cuando esté prevista la integración en escritura, activar acciones sin comprometer latencia, seguridad o confidencialidad.
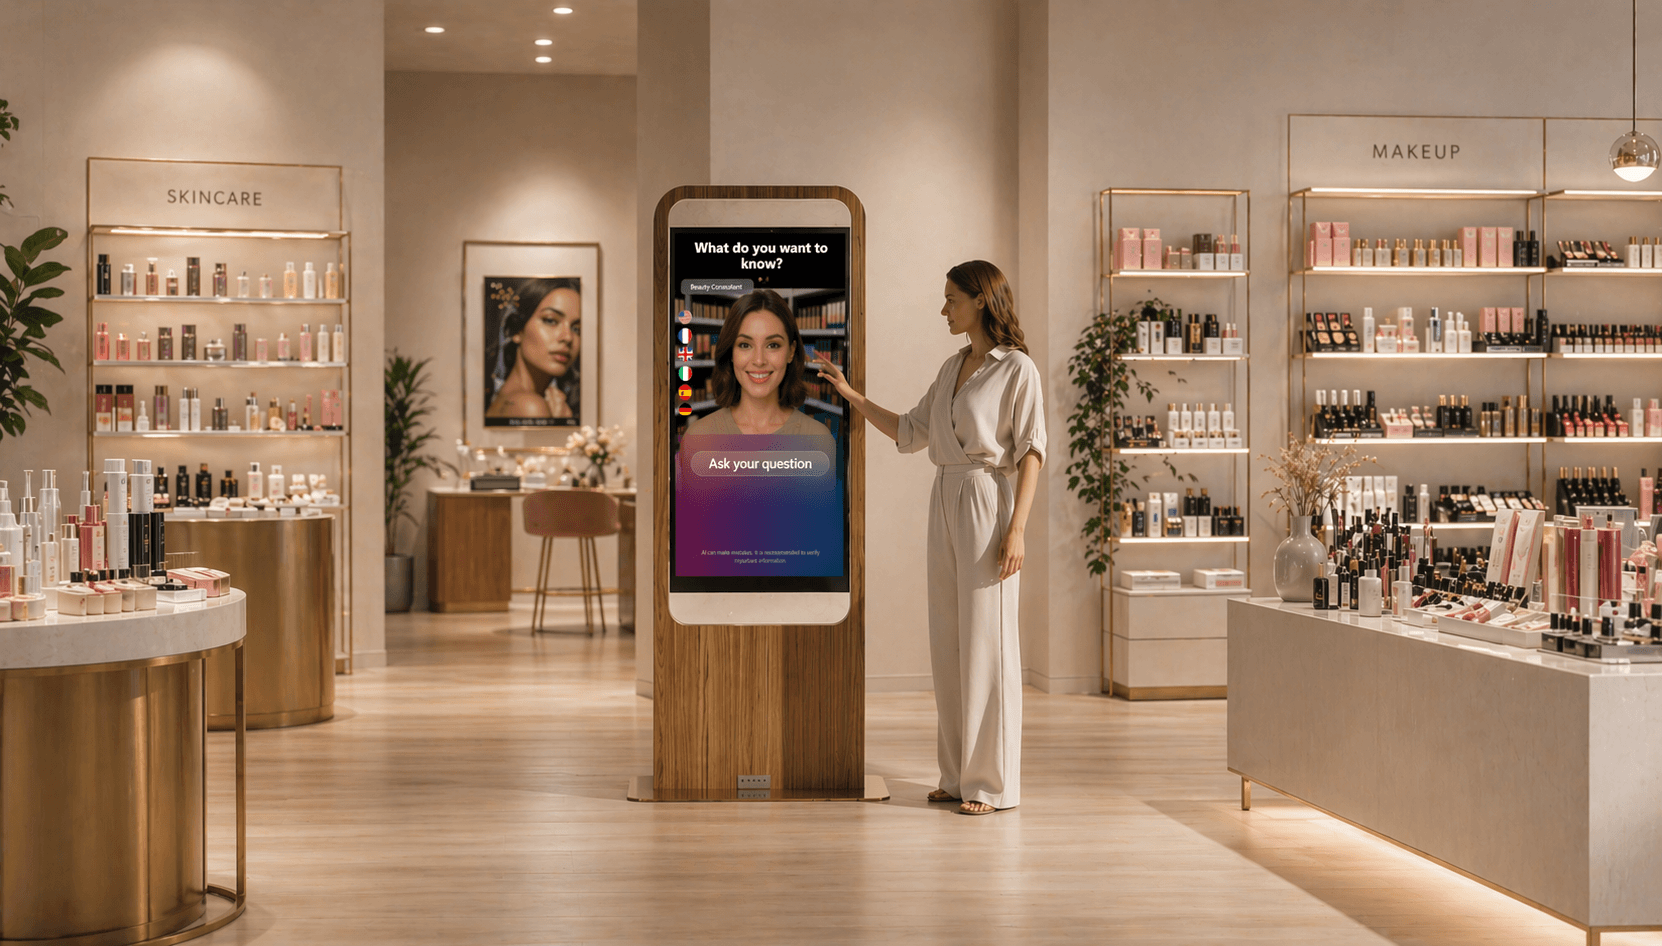
Consideramos un avatar IA desplegado en pantalla o kiosco interactivo, capaz de llamadas de función, webhooks y orquestación con una base de conocimiento RAG para enriquecer las respuestas de negocio según la configuración del proyecto. Este documento presenta elecciones de arquitectura, buenas prácticas de seguridad, estrategias de fallback y una checklist operativa para pilotar un POC en retail.
Casos de uso prioritarios para un piloto
Antes de cualquier integración técnica, priorice un pequeño número de casos accionables y de alto interés comercial. Ejemplos relevantes para un piloto en tienda: verificar disponibilidad de un producto en estantería o en reserva, consultar promociones aplicables a un código de producto, consultar historial cliente básico desde POS/CRM para contextualizar la conversación, proponer una reserva o retención local cuando el personal acepte la acción manualmente.
Elegir casos sencillos reduce la superficie de integración y facilita las pruebas de extremo a extremo. Para cada caso, defina con precisión los datos de lectura necesarios y las acciones autorizadas en escritura, e identifique qué operaciones requieren una integración específica con un sistema externo.
Patrones técnicos de integración
Pueden coexistir varios patrones según el nivel funcional requerido y las restricciones de infraestructura. A continuación, los patrones comúnmente adoptados y sus usos recomendados en retail.
Llamadas API directas (REST/gRPC síncrono) desde el backend del avatar: adecuadas para datos que deben estar frescos al segundo y cuya latencia de llamada es controlada por la infraestructura. Estas llamadas son integraciones específicas y requieren orquestación en el servidor.
Function call / orquestación de servicios: usar funciones serverless o microservicios para encapsular la lógica de negocio (autenticación, transformación, reglas de promoción) y exponer endpoints dedicados al avatar. Este patrón facilita la separación de responsabilidades y la trazabilidad sin exponer directamente los sistemas centrales.
Webhooks y eventos: útiles para elevar eventos (actualización de stock, activación de promo) hacia una capa de orquestación. Los webhooks son pertinentes para propagar cambios, pero no sustituyen una consulta puntual cuando se necesita una respuesta inmediata.
Colas / bus de mensajes para tratamientos asíncronos: para acciones que no requieren respuesta instantánea (por ejemplo, activar una reserva en backoffice), colocar la solicitud en una cola asegura durabilidad y recuperación ante incidencias.
Cache y capa de lectura escalable: implantar una capa de caché intermedia para aligerar los sistemas transaccionales y reducir la latencia en consultas frecuentes. La caché debe invalidarse o refrescarse según los eventos de negocio reportados por webhooks.
Decidir entre tiempo real y datos actualizados
La elección entre consulta en tiempo real y uso de datos actualizados depende de la necesidad comercial, la criticidad del dato y la tolerancia a la inexactitud. Para una verificación de stock donde la exactitud es crítica antes de una acción en tienda, es preferible una llamada en tiempo real o una verificación final contra el servicio POS/stock. Para información general sobre promociones o disponibilidad aproximada, una caché reciente puede ser suficiente.
Considere los factores siguientes: importancia de la frescura para la experiencia, capacidad de los sistemas back‑end para soportar consultas frecuentes, latencia aceptable para el usuario y complejidad de la lógica de negocio a aplicar en el avatar. Cuando se implemente integración en tiempo real, encapsule la lógica de llamadas y reintentos en una capa de orquestación para evitar deuda técnica dentro del avatar.
Seguridad de API y anonimización de datos sensibles
Conectar un avatar a sistemas operativos implica riesgos de seguridad y privacidad. Trate estas integraciones como interfaces sensibles: implemente autenticación fuerte, control de acceso basado en roles y monitorización de llamadas. Use tokens con permisos restringidos y limite los scopes a las operaciones estrictamente necesarias.
Para la privacidad, adopte la minimización de datos: solo remita la información útil a la conversación y, cuando sea posible, cifre en tránsito y en reposo. Antes de usar datos de clientes procedentes del CRM o POS, evalúe las necesidades de anonimización y consulte al responsable de cumplimiento. El tratamiento de datos personales y la retención de trazas de interacción dependen de la configuración del proyecto y de decisiones organizativas.
Gestión de errores, reintentos y estrategias de fallback
Los sistemas reales fallan. Diseñe los flujos para tolerar interrupciones y ofrecer una experiencia coherente. Algunos principios prácticos: encapsular cada llamada externa en una capa de control que gestione timeouts, reintentos exponenciales y circuit breakers; prever respuestas conciliadoras cuando la información no esté disponible; y diferenciar errores temporales de errores funcionales.
En caso de fallo, el avatar debe proponer un fallback: responder con información genérica extraída de la base RAG, sugerir al cliente esperar o dirigirle a un miembro del personal. Cualquier propuesta de acción crítica (por ejemplo una reserva o una operación sobre stock) debe ser cualificada por el avatar como dependiente de confirmación humana cuando la integración en escritura no esté totalmente automatizada.
Alta disponibilidad y robustez operativa
Para garantizar una experiencia 24/7, prevea mecanismos de aislamiento y recuperación: redundancia de servicios críticos, activación de un modo degradado si un backend está indisponible y conmutación a cachés o contenidos estáticos validados. El diseño debe permitir distinguir una indisponibilidad temporal de una ruptura prolongada para adaptar el nivel de información ofrecida al usuario.
Documente claramente los escenarios en los que el avatar pasa a modo degradado y proporcione a los equipos operativos runbooks sencillos para restaurar las conexiones. La capacidad de reiniciar correctamente una cola de mensajes o de purgar una caché inválida forma parte de las operaciones habituales que deben preverse en el piloto.
Orquestación RAG y datos operativos
Cuando el avatar explota una base de conocimiento RAG, se recomienda orquestar la combinación entre respuestas extraídas de documentos de negocio y datos operativos en directo. Por ejemplo, la respuesta textual inicial puede componerse a partir de documentos validados y luego enriquecerse con una llamada API para incluir la disponibilidad en tienda o el precio promocional vigente.
Esta orquestación es una configuración de proyecto. Es útil definir reglas claras: qué fuentes priman en caso de conflicto, cómo indicar el origen de la información al usuario y qué comprobaciones validar antes de mostrar datos sensibles. Mantenga la lógica de orquestación en una capa intermedia para facilitar actualizaciones y auditorías.
Testing, validación y POC: método operativo
Un POC debe validar los flujos end‑to‑end y los comportamientos en condiciones reales. Construya escenarios de prueba que cubran casos normales, latencias elevadas y fallos parciales. También pruebe la gestión de errores, reintentos, el paso a modo degradado y la correcta anonimización de los datos devueltos por las APIs.
Involucrar a los equipos de negocio en la fase de validación es esencial para confirmar la calidad de las respuestas y la aceptación de los fallbacks. Use conjuntos de datos representativos sin exponer producción: entornos de preproducción que simulen tiempos de respuesta y códigos de error de los sistemas reales facilitan la cualificación sin riesgo para las operaciones.
Checklist operativa para pilotar el despliegue
Antes de lanzar un piloto en tienda, verifique un conjunto de elementos prácticos: definición clara de casos de uso, lista de APIs necesarias y scopes de acceso, mocks o sandboxes disponibles para pruebas, reglas de anonimización y retención de logs, plan de monitorización y runbooks de incidentes, modos de fallback y contenidos RAG a usar en modo degradado.
Asegúrese también de que los equipos de soporte saben cómo redirigir una interacción al personal y que los operativos de tienda han sido informados sobre los límites del sistema. Formalice los criterios de éxito del POC y la manera en que se recogerán los retornos para iterar sobre la integración.
Definir los casos de uso prioritarios
Listar APIs, scopes y restricciones de seguridad
Preparar sandboxes y conjuntos de prueba
Definir fallbacks y contenidos RAG para modo degradado
Elaborar runbooks y plan de monitorización
Formar equipos de tienda sobre el alcance del piloto
FAQ práctica
¿Cómo verificar que una acción propuesta por el avatar se ejecuta efectivamente en el back‑end?
Se recomienda implementar un acuse de recibo transaccional vía la capa de orquestación. Cuando la integración en escritura esté configurada, la función que coloca una solicitud en la cola o llama al servicio debe devolver un estado claro que el avatar pueda usar para informar al usuario. Esta implementación es una integración específica y depende de los sistemas conectados.
¿Qué hacer si el POS rechaza una operación por motivos comerciales? Ofrecer un mensaje claro al usuario y orientar hacia una verificación humana.
¿Puede el avatar acceder al CRM en lectura? Sí, en una configuración adaptada. Limite los campos expuestos y anonimize los identificadores según la política de privacidad.
Conclusión y siguientes pasos
Hacer que un avatar IA sea realmente accionable en tienda exige combinar elecciones arquitecturales pragmáticas, reglas estrictas de seguridad y procedimientos de prueba robustos. Priorice casos sencillos, encapsule la lógica de integración en servicios intermedios, prevea fallbacks aceptables y formalice los requisitos de privacidad antes de cualquier acceso a datos sensibles.
SANIA puede configurarse para llamar funciones, usar webhooks y orquestar respuestas enriquecidas por una base de conocimiento RAG con el fin de entregar información de negocio y, cuando se implemente una integración específica, iniciar acciones. Para estudiar cómo estos patrones podrían aplicarse a su parque de tiendas, puede solicitar una demostración de SANIA y compartir sus casos de uso prioritarios.