Introducción
Desplegar un avatar IA de recepción en una pantalla o una terminal en espacio público plantea cuestiones concretas de protección de datos. Entre el uso de la voz, la conservación de registros conversacionales y las posibles conexiones a sistemas de negocio, los responsables de proyecto, DPO y RSSI deben definir reglas claras antes de la puesta en servicio.
Esta guía propone un marco operativo y accionable para avanzar en la conformidad RGPD de un proyecto de avatar IA de recepción. Combina principios a respetar, patrones técnicos y contractuales, así como recomendaciones configurables aplicables a una solución profesional de avatar en pantalla o terminal.
Por qué iniciar la reflexión RGPD desde el principio
Un proyecto de avatar IA de recepción no es solo una cuestión de ergonomía o rendimiento. Según los tratamientos previstos (reconocimiento de voz, conservación de registros, enriquecimiento por sistemas terceros), el nivel de riesgo para los derechos y libertades de las personas puede variar. Por ello, se recomienda mapear los tratamientos e identificar los flujos de datos sensibles desde la fase de diseño.
En otras palabras, abordar la conformidad al final suele encarecer y complicar la adecuación. Tomar decisiones técnicas y organizativas claras desde el inicio facilita la redacción de cláusulas contractuales con proveedores y limita modificaciones posteriores del alcance del proyecto.
DPIA y gobernanza del proyecto: decisiones a tomar
La realización de una Evaluación de Impacto en la Protección de Datos (DPIA) puede ser pertinente cuando el proyecto implica un alto riesgo para las personas. Una organización puede optar por lanzar este análisis durante la fase piloto si el avatar trata datos de voz o permite interacciones vinculadas a cuentas de usuario o sistemas de negocio.
Las decisiones de gobernanza a formalizar incluyen, entre otras: el alcance de los datos tratados por el avatar, las finalidades claramente definidas, el responsable del tratamiento, los actores que actúan como encargados y las reglas de reversibilidad de los datos. Documentar estos elementos facilita también la justificación de las elecciones técnicas y la preparación de los contratos.
Consentimiento y UX en pantalla o terminal: patrones operativos
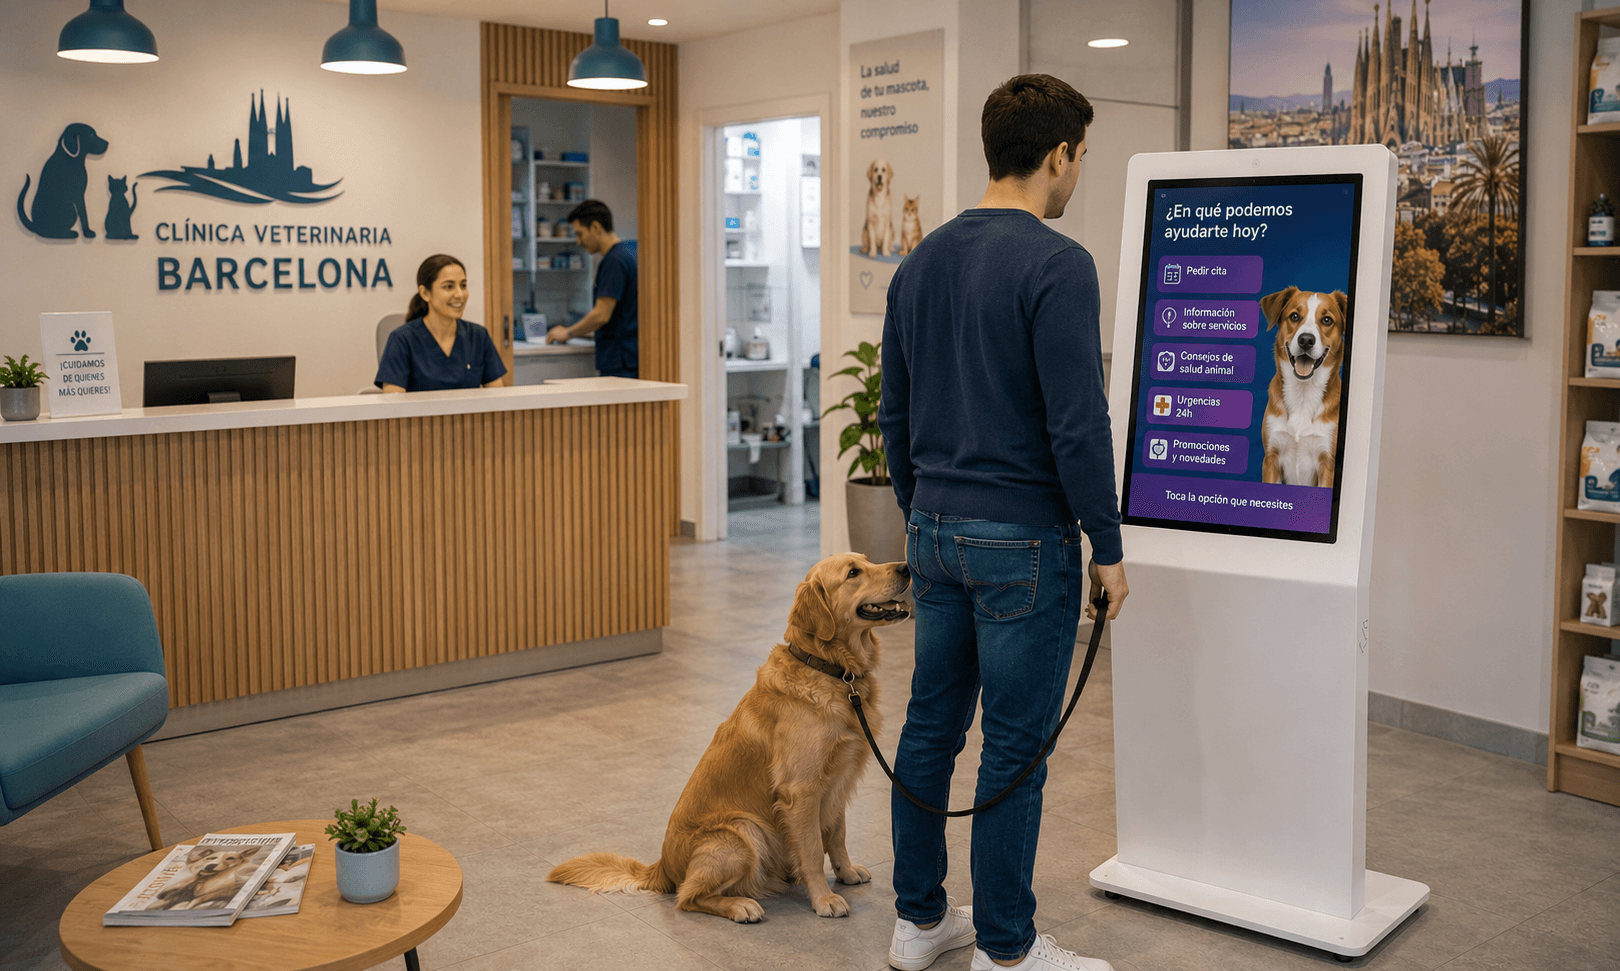
El modo de interacción (táctil, vocal o híbrido) influye notablemente en el diseño del consentimiento. En una interfaz táctil resulta más sencillo mostrar un banner o una pantalla informativa antes de iniciar la sesión. En interacción vocal, hay que prever un mensaje audible de información y una modalidad explícita de consentimiento antes de cualquier captura o transmisión de audio.
Tres patrones UX comunes pueden estudiarse y adaptarse al contexto: información previa y botón de aceptación para interacción táctil; anuncio vocal breve seguido de una confirmación vocal o táctil antes de grabar; modo pasivo sin grabación si el usuario rechaza. Estas opciones deben describirse en la documentación de usuario y ser fácilmente accesibles en la pantalla.
Grabaciones de audio y consentimiento: puntos de atención
La grabación de audio conlleva exigencias particulares. Si la organización decide conservar fragmentos de audio, se recomienda recabar el consentimiento explícito de la persona e informar sobre las finalidades, el plazo de conservación y los destinatarios posibles. Si no se conserva ninguna grabación, sigue siendo útil indicar esta limitación de forma clara para tranquilizar al usuario.
Técnicamente, la solución debe permitir activar o desactivar la captura de audio según la configuración. Para SANIA, la modalidad vocal es una opción configurable que puede activarse o no según el proyecto. Por tanto, es posible diseñar escenarios donde la voz se utilice localmente para el reconocimiento sin conservación de audio, sujeto a las elecciones de arquitectura y los tratamientos aplicados.
Registros conversacionales, anonimización y período de conservación
Los registros conversacionales pueden contener datos personales o elementos que permitan la identificación indirecta. Publicar una política de conservación y aplicar medidas de anonimización o pseudonimización son vías pragmáticas para reducir el riesgo.
La anonimización consiste en hacer irreversible la identificación de una persona. La pseudonimización reemplaza identificadores directos por claves reversibles almacenadas de forma separada. Según el contexto del proyecto, una organización puede privilegiar la pseudonimización para facilitar auditorías y depuración manteniendo una menor exposición de los datos.
Se recomienda documentar los tipos de registros conservados (metadatos técnicos, transcripciones, fragmentos de audio, eventos de interfaz) y limitar la retención a los datos estrictamente necesarios para las finalidades operativas definidas.
Transferencias a CRM, LLM u otros sistemas: reglas contractuales y patrones
Cualquier transferencia de datos a un CRM, un motor LLM externo o un servicio tercero debe estar regulada contractualmente. A nivel operativo, es conveniente identificar qué información circula hacia estos sistemas y aplicar el principio de minimización.
Entre las cláusulas contractuales a prever con proveedores e integradores se encuentran garantías sobre el tratamiento de datos, la prohibición de usar los datos para entrenar modelos con fines no autorizados, compromisos sobre la localización de los datos y obligaciones de asistencia en caso de ejercicio de derechos de las personas.
Exigir compromisos por escrito de los proveedores facilita la gobernanza y permite alinear las prácticas técnicas con los requisitos reglamentarios.
Cláusulas a exigir a proveedores y encargados:
descripción precisa de las finalidades de tratamiento e instrucciones del responsable
prohibición de usar los datos para reentrenar modelos sin acuerdo expreso
compromisos sobre la localización de datos y las transferencias internacionales
obligaciones de seguridad técnica y organizativa adaptadas al riesgo
modalidades de asistencia para responder a las solicitudes de ejercicio de derechos
Asegurar llamadas de funciones, webhooks e integraciones
Las integraciones exponen puntos de riesgo. Los webhooks, APIs y cualquier mecanismo de llamada de funciones deben protegerse mediante mecanismos de autenticación y autorización, y cifrarse en tránsito. También es útil limitar el alcance de los datos transmitidos a lo estrictamente necesario para la función ejecutada.
En la práctica, documentar las interfaces, limitar los alcances de las claves API, implementar mecanismos de registro seguro y prever pruebas de intrusión o revisiones de seguridad son medidas que contribuyen a reducir los riesgos operativos asociados a las integraciones.
Localización de datos y elección edge vs cloud
La decisión de ejecutar parte del procesamiento en edge (en la pantalla o terminal) o en la nube tiene consecuencias directas en la confidencialidad y la latencia. El procesamiento local puede limitar las transferencias a infraestructuras de terceros, mientras que una arquitectura cloud puede facilitar el mantenimiento y la orquestación.
Se recomienda evaluar estas opciones en función de las finalidades, el volumen de datos y los requisitos contractuales. SANIA puede desplegarse según arquitecturas compatibles con pantallas o terminales profesionales e integrarse en entornos edge o cloud según la configuración del proyecto. Esta flexibilidad debe emplearse para priorizar la minimización de transferencias cuando proceda.
Checklist operativa antes de la puesta en servicio
La checklist siguiente agrupa decisiones y acciones concretas a validar antes del despliegue in situ. Su objetivo es hacer el proyecto trazable y facilitar la revisión por parte del DPO y del RSSI.
Mapear los tratamientos y documentar las finalidades previstas
Decidir si es necesaria una DPIA y lanzar el análisis en fase piloto si procede
Elegir el modo de interacción (táctil, vocal o híbrido) y definir la UX de consentimiento correspondiente
Especificar si se conservarán grabaciones de audio y formalizar la obtención del consentimiento
Definir los tipos de registros a conservar, aplicar anonimización o pseudonimización y documentar la política de retención
Reglamentar contractualmente cualquier transferencia a CRM, LLM o terceros con cláusulas sobre finalidades, prohibiciones de entrenamiento y localización de datos (ver lista de cláusulas arriba para detalle contractual a negociar con proveedores e integradores).
FAQ
P1: ¿Es siempre necesario realizar una DPIA para un avatar IA de recepción?
R: La necesidad de una DPIA depende del nivel de riesgo ligado a los tratamientos previstos. Cuando el avatar trata datos de voz, conserva transcripciones o permite interacciones vinculadas a sistemas de negocio, suele ser pertinente considerar una DPIA. La decisión debe documentarse y motivarse.
P2: ¿Cómo conciliar disponibilidad 24/7 y minimización de datos?
R: La disponibilidad del servicio no implica conservar todos los datos permanentemente. Es posible diseñar la arquitectura para almacenar solo los elementos necesarios para el funcionamiento y usar mecanismos de anonimización o supresión automática según la política de retención definida.
Conclusión
Un despliegue conforme de un avatar IA de recepción combina decisiones organizativas, elecciones técnicas y cláusulas contractuales claras. SANIA, como avatar IA conversacional profesional configurable para interacciones táctiles o vocales y desplegable en pantalla o terminal, ofrece la flexibilidad necesaria para adaptar la arquitectura a los requisitos de protección de datos.
Para profundizar en cómo estos principios pueden aplicarse a su proyecto y explorar configuraciones SANIA compatibles con sus exigencias RGPD y técnicas, puede solicitar una demostración o un taller de cadrage.