Introduction
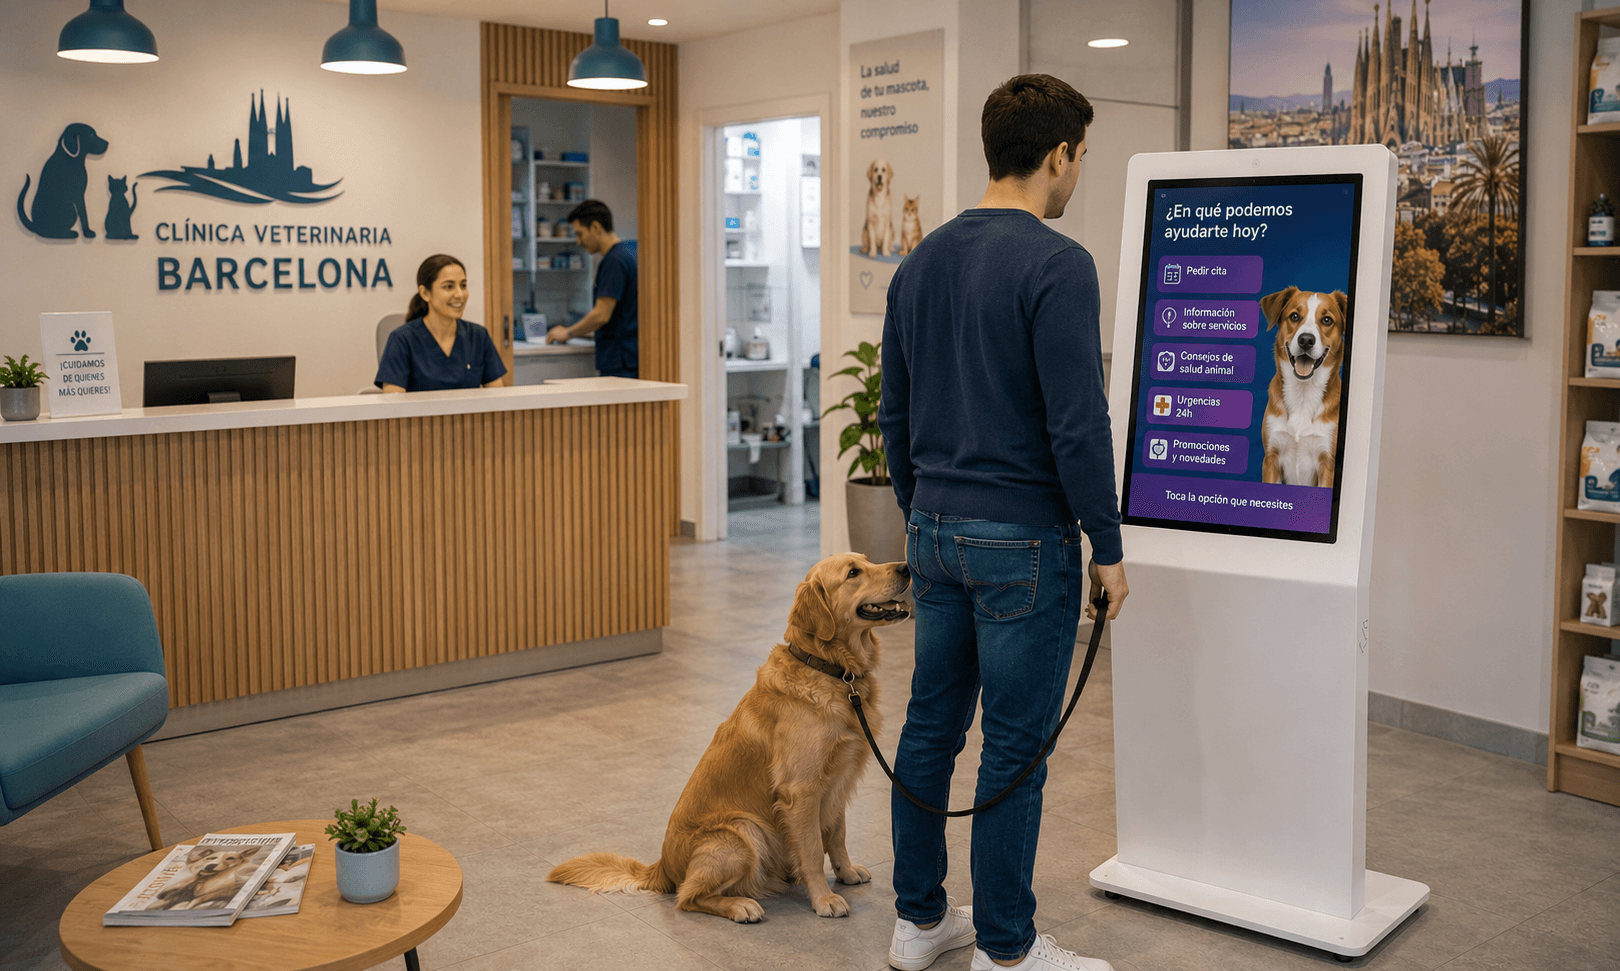
Het inzetten van een ontvangst‑AI‑avatar op een scherm of kiosk in een openbare ruimte roept concrete vragen op over gegevensbescherming. Tussen spraakgebruik, het opslaan van conversatielogboeken en mogelijke koppelingen met zakelijke systemen moeten projectmanagers, functionarissen voor gegevensbescherming en IT‑veiligheidsverantwoordelijken vooraf duidelijke regels opstellen.
Deze gids biedt een operationeel en toepasbaar kader om de AVG‑conformiteit van een ontvangst‑AI‑project uit te werken. Hij combineert te respecteren principes met technische en contractuele patterns en met configureerbare aanbevelingen die van toepassing zijn op een professionele avatar‑oplossing voor schermen of kiosken.
Waarom vroeg in het proces over AVG nadenken
Een project met een ontvangst‑avatar gaat verder dan alleen gebruiksvriendelijkheid of performance. Afhankelijk van de verwerkingen die worden overwogen (spraakherkenning, bewaren van logs, verrijking via externe systemen) kan het risico voor de rechten en vrijheden van betrokkenen variëren. Daarom is het aan te raden verwerkingen in kaart te brengen en gevoelige datastromen al in de ontwerpfase te identificeren.
Met andere woorden: naleving pas aan het eind behandelen maakt vaak de aanpassing duurder en complexer. Vroegtijdig concrete technische en organisatorische beslissingen nemen vergemakkelijkt het opstellen van contractclausules met leveranciers en beperkt latere wijzigingen in de scope van het project.
DPIA en projectgovernance: beslissingen die genomen moeten worden
Het uitvoeren van een Data Protection Impact Assessment (DPIA) kan relevant zijn wanneer het project een hoog risico voor betrokkenen met zich meebrengt. Een organisatie kan ervoor kiezen deze analyse al in de pilotfase te starten, zeker wanneer de avatar spraakgegevens verwerkt of interacties met gebruikersaccounts of bedrijfsystemen mogelijk maakt.
Governancebeslissingen die gedocumenteerd moeten worden zijn onder meer: de reikwijdte van de door de avatar verwerkte gegevens, duidelijk gedefinieerde doelen, de verwerkingsverantwoordelijke, partijen die als verwerker optreden en regels voor reversibiliteit van data. Het documenteren van deze elementen vergemakkelijkt ook de verantwoording van technische keuzes en de contractvoorbereiding.
Toestemming en UX op scherm of kiosk: operationele patterns
De interactiewijze (touch, spraak of hybride) heeft grote invloed op het consent‑ontwerp. Op een touch‑interface is het eenvoudiger om een banner of informatiescherm te tonen voordat een sessie start. Bij spraakinteractie moet een hoorbare informatieboodschap en een expliciete toestemmingsmodaliteit worden voorzien voordat audio wordt vastgelegd of verzonden.
Drie gangbare UX‑patterns die onderzocht en aangepast kunnen worden aan de context zijn: vooraf informeren met een acceptatieknop voor touch; korte gesproken aankondiging gevolgd door een mondelinge of tactiele bevestiging vóór opname; passieve modus zonder opname als de gebruiker weigert. Deze opties moeten in de gebruikersdocumentatie beschreven en gemakkelijk toegankelijk zijn op het scherm.
Audioopnames en toestemming: aandachtspunten
Audioopnames brengen specifieke vereisten met zich mee. Als de organisatie besluit audiofragmenten te bewaren, is het aan te raden expliciete toestemming van de persoon te vragen en te informeren over de doeleinden, bewaartermijn en eventuele ontvangers. Als geen opnames worden bewaard, is het nuttig deze beperking duidelijk te vermelden om de gebruiker gerust te stellen.
Technisch moet de oplossing het mogelijk maken audio‑captatie aan of uit te zetten volgens de configuratie. Voor SANIA is de spraakmodus een configureerbare optie die per project kan worden geactiveerd of gedeactiveerd. Het is dus mogelijk scenario's te ontwerpen waarin spraak lokaal voor herkenning wordt gebruikt zonder audio op te slaan, afhankelijk van architectuurbeslissingen en uitgevoerde verwerkingen.
Conversatielogs, anonimisering en bewaartermijn
Conversatielogs kunnen persoonsgegevens of indirect identificeerbare elementen bevatten. Het opstellen van een bewaarbeleid en het implementeren van maatregelen voor anonimisering of pseudonimisering zijn pragmatische mogelijkheden om het risico te verkleinen.
Anonimisering maakt identificatie van een persoon onomkeerbaar onmogelijk. Pseudonimisering vervangt directe identificatoren door omkeerbare sleutels die apart worden bewaard. Afhankelijk van het project kan een organisatie kiezen voor pseudonimisering om audit en debugprocessen te vergemakkelijken en tegelijkertijd de datablootstelling te beperken.
Het is aan te raden de soorten logs die worden bewaard te documenteren (technische metadata, transcripties, audiofragmenten, interface‑events) en de retentie te beperken tot de enkel werkelijk noodzakelijke gegevens voor de gedefinieerde operationele doeleinden.
Overdrachten naar CRM, LLM of andere systemen: contractuele regels en patterns
Elke overdracht van gegevens naar een CRM, een externe LLM of een derde partij moet contractueel worden afgedekt. Operationeel is het nodig vast te stellen welke informatie naar deze systemen gaat en het principe van dataminimalisatie toe te passen.
Contractuele clausules die met leveranciers en integratoren moeten worden geregeld omvatten garanties over de gegevensverwerking, het verbod om gegevens te gebruiken voor het hertrainen van modellen zonder expliciete toestemming, afspraken over data‑lokalisatie en verplichtingen tot ondersteuning bij de uitoefening van betrokkenenrechten.
Het eisen van schriftelijke toezeggingen van leveranciers vergemakkelijkt governance en stelt u in staat technische praktijken af te stemmen op wettelijke eisen.
Clausules om van leveranciers en verwerkers te eisen:
uitvoerige beschrijving van verwerkingsdoeleinden en instructies van de verwerkingsverantwoordelijke
verbod op het gebruik van gegevens voor hertraining van modellen zonder expliciete toestemming
afspraken over data‑lokalisatie en internationale overdrachten
technische en organisatorische beveiligingsverplichtingen aangepast aan het risico
ondersteuningsmodaliteiten voor het beantwoorden van verzoeken van betrokkenen
Beveilig function calls, webhooks en integraties
Integraties brengen risico's met zich mee. Webhooks, API's en elk mechanisme voor het aanroepen van functies moeten worden beveiligd met authenticatie‑ en autorisatiemechanismen en versleuteld tijdens transport. Het beperken van de hoeveelheid overgedragen data tot wat strikt noodzakelijk is, is ook nuttig.
In de praktijk helpen het documenteren van interfaces, het beperken van API‑key‑scopes, het invoeren van veilige loggingmechanismen en het uitvoeren van penetratietests of securityreviews om operationele risico's rond integraties te verminderen.
Datalokalisatie en keuze Edge vs Cloud
De keuze om verwerking op het edge‑apparaat (op het scherm of kiosk) of in de cloud uit te voeren heeft directe gevolgen voor vertrouwelijkheid en latency. Lokale verwerking kan gegevensoverdrachten naar derde‑infrastructuren beperken, terwijl cloudarchitecturen het beheer en de orkestratie kunnen vereenvoudigen.
Beoordeel deze opties op basis van de doelen, de hoeveelheid data en contractuele eisen. SANIA kan worden uitgerold in architecturen die compatibel zijn met professionele schermen of kiosken en kan in edge‑ of cloudomgevingen worden geïntegreerd afhankelijk van de projectconfiguratie. Gebruik deze flexibiliteit om, waar nodig, datatransfers te minimaliseren.
Operationele checklist vóór ingebruikname
De onderstaande checklist verzamelt concrete besluiten en acties die vóór uitrol op locatie moeten worden gevalideerd. Het doel is het project traceerbaar te maken en de review door de DPO en IT‑veiligheid te vergemakkelijken.
Breng verwerkingen in kaart en documenteer de beoogde doeleinden
Bepaal of een DPIA nodig is en start de analyse in de pilotfase indien relevant
Kies de interactiemodus (touch, spraak of hybride) en definieer de bijbehorende consent‑UX
Spreek af of audioopnames worden bewaard en formaliseer het toestemmingsproces
Definieer welke soorten logs bewaard worden, pas anonimisering of pseudonimisering toe en documenteer het retentiebeleid
Regel contractueel elke overdracht naar CRM, LLM of derden met clausules over doeleinden, verbod op hertraining en data‑lokalisatie (zie de bovenste lijst voor details van contractclausules te onderhandelen met leveranciers en integratoren).
FAQ
Q1: Moet er altijd een DPIA worden uitgevoerd voor een ontvangst‑avatar?
A: De noodzaak van een DPIA hangt af van het risiconiveau van de beoogde verwerkingen. Wanneer de avatar spraakgegevens verwerkt, transcripties opslaat of interacties met bedrijfsystemen mogelijk maakt, is het vaak zinvol een DPIA te overwegen. De beslissing moet worden gedocumenteerd en gemotiveerd.
Q2: Hoe combineer je 24/7‑beschikbaarheid met dataminimalisatie?
A: Beschikbaarheid van de dienst betekent niet dat alle gegevens permanent moeten worden bewaard. Het is mogelijk het systeem zo te ontwerpen dat alleen de voor de werking noodzakelijke elementen worden opgeslagen en mechanismen zoals anonimisering of automatische verwijdering toe te passen volgens het vastgestelde retentiebeleid.
Conclusion
Een conforme uitrol van een ontvangst‑AI‑avatar vereist organisatorische beslissingen, technische keuzes en heldere contractuele afspraken. SANIA, als professionele conversatie‑avatar die voor touch‑ of spraakinteracties configureerbaar is en op scherm of kiosk kan worden ingezet, biedt de flexibiliteit om de architectuur aan gegevensbeschermingseisen aan te passen.
Om te verdiepen hoe deze principes op uw project van toepassing zijn en welke SANIA‑configuraties aansluiten op uw RGPD‑ en technische vereisten, kunt u een demo of een afstemmingsworkshop aanvragen.