Korte inleiding en operationele doelstellingen
Het uitrollen van een spraak‑AI‑avatar op een interactief kiosk in de openbare ruimte stelt projectteams voor concrete vragen: welke gegevens worden precies verwerkt, hoe beheers je audio‑opnames en ASR‑logs, hoe verkrijg je in een publieke context een begrijpelijke toestemming en welke contractclausules moeten worden onderhandeld met LLM‑ en ASR‑leveranciers?
Deze handleiding legt verplichtingen helder neer en vertaalt ze naar acties die direct uitvoerbaar zijn: voer een gerichte DPIA/AIPD uit, definieer technische en organisatorische controles, stel de noodzakelijke contractelementen op en bereid een runbook voor incidenten voor. De inhoud is operationeel en gericht op IT‑managers, functionarissen voor gegevensbescherming, juristen en projectverantwoordelijken.
Bepaal de reikwijdte van de verwerkingen en start de DPIA/AIPD
Een eerste pragmatische stap is het nauwkeurig in kaart brengen van de verwerkingen die samenhangen met het spraakkiosk. Dit omvat het vastleggen van audio (ASR), transcriptie, verrijking via RAG, het aanroepen van een LLM voor responsgeneratie, spraaksynthese en de technische en applicatie‑logs die tijdens een sessie ontstaan.
Op basis hiervan moeten de risico's voor de rechten en vrijheden van betrokkenen worden beoordeeld. Een gerichte DPIA/AIPD identificeert hoge risico's (bijvoorbeeld verwerkte identificerende vocale elementen of reconstructiemogelijkheden van de stem) en onderbouwt mitigerende maatregelen (minimalisatie, pseudonimisering, versleuteling). De noodzaak van een DPIA hangt af van de mate en het doel van de verwerking en dient per geval te worden beoordeeld.
Operationele checklist vóór de pilot
Hieronder een praktische checklist voor projectvergaderingen om te controleren dat juridische, technische en UX‑aspecten zijn afgedekt voordat een pilot van start gaat.
In kaart brengen van de verwerkte gegevens en motivering van de doeleinden (welkom, informatie, oriëntatie).
Beslissing over audioopname: ruwe audiostreams wel of niet opslaan? Bepaal de technische en juridische consequenties.
Definitie van te bewaren logs (ASR‑transcripties, metadata, LLM‑aanroepen) en rechtvaardiging van hun operationele nut.
Minimalisatiemaatregelen: beperk verzamelde gegevens tot het noodzakelijke en anonymiseer of pseudonimiseer zo snel mogelijk.
Versleuteling tijdens transport en in rust voor gevoelige gegevens en logs.
Contractuele afspraken met leveranciers: DPA, lijst van onderaannemers, beveiligingsmaatregelen, ondersteuning bij rechten van betrokkenen en verwijderingsmodaliteiten aan het einde van het contract (zie modelclausules).
Technische controles en hoe ze te verifiëren
Elke AVG‑eis kan worden vertaald in concrete technische controles. Hieronder de belangrijkste en verificatiecriteria die in de technische acceptatietests kunnen worden opgenomen.
Minimalisatie en filtering bij de bron: configureer de pipeline om alleen het strikt noodzakelijke vast te leggen (bijv. voorwaardelijke spraakactivatie, beperkte metadata‑velden). Testen moeten aantonen dat er geen overbodige data wordt vastgelegd.
Pseudonimisering en anonimisering: pas transformaties toe op logs (maskering, hashing) voordat ze worden opgeslagen. Controleer dat pseudonimiseerde gegevens zonder aparte sleutel niet kunnen worden gereconstrueerd.
Versleuteling en sleutelbeheer: eis TLS voor ASR/LLM‑communicatie en versleuteling in rust voor indexen en logs. Verifieer sleutelrotatie en toegangsbeheer via interne of externe audits.
Spraaktoestemming in openbare ruimte: UX‑regels en bewijsvoering
Het verkrijgen van toestemming voor spraakopnamen in de openbare ruimte vraagt om een pragmatische en respectvolle aanpak. Toestemming moet geïnformeerd, duidelijk herkenbaar en expliciet zijn wanneer dit de gekozen rechtsgrond vormt.
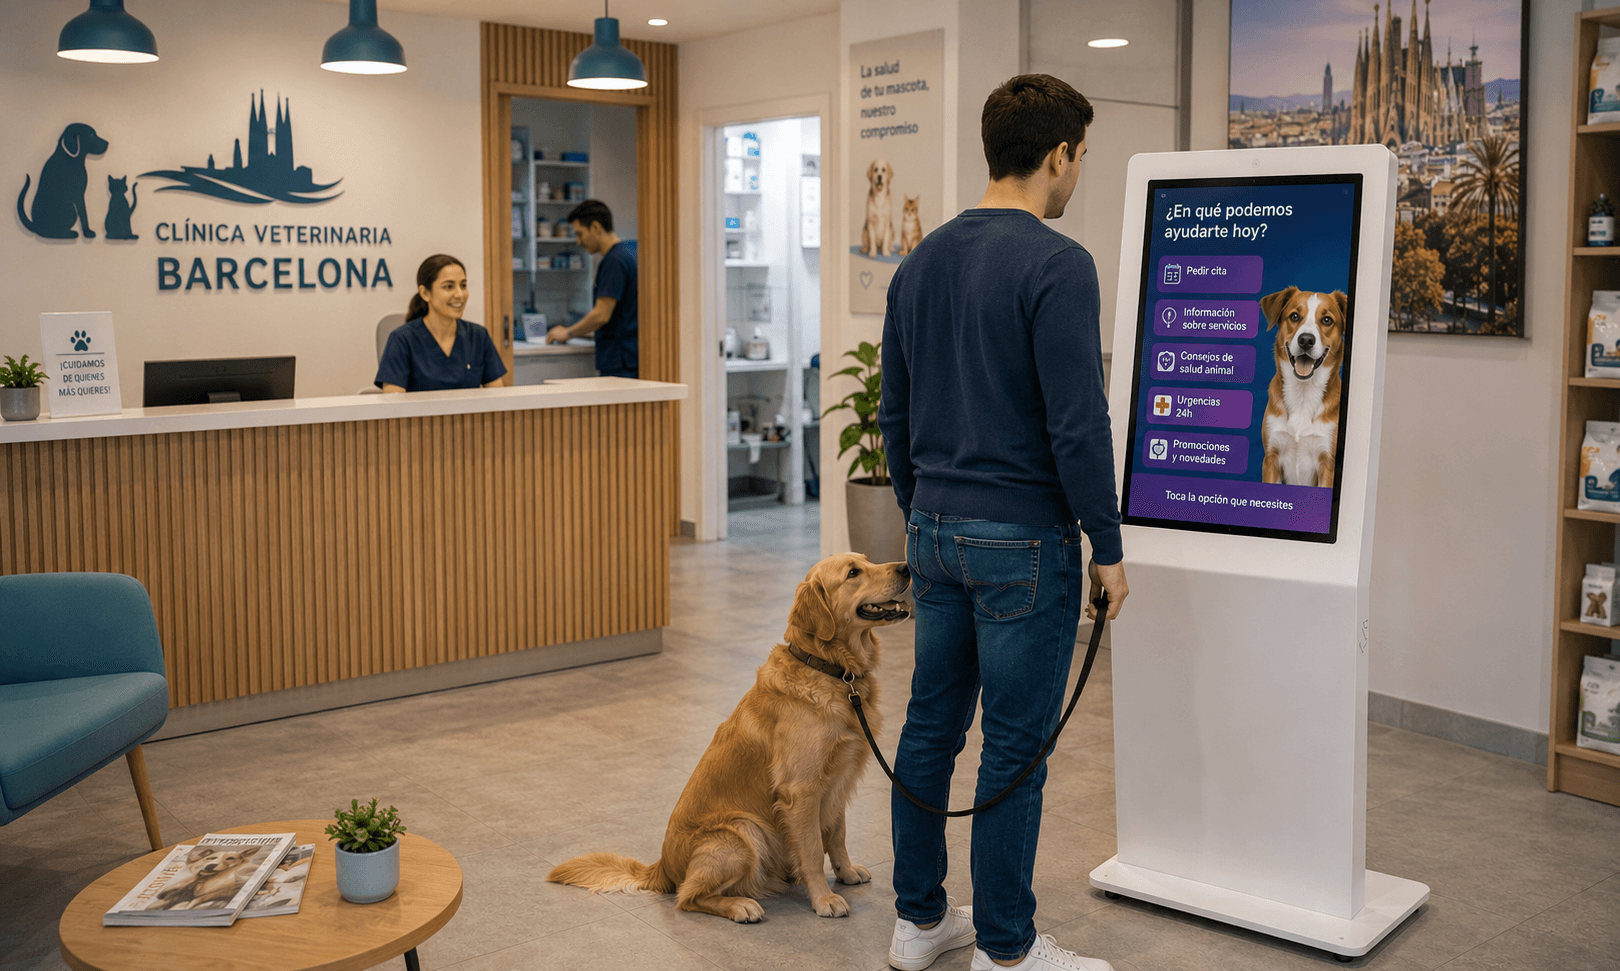
Voorkeurs‑UX: duidelijke welkomsttekst op het scherm die de spraakopname aankondigt, een aanraakoptie om de spraakinteractie te accepteren of weigeren, en tekstuele alternatieven als men weigert. Bied in meertalige omgevingen de boodschap in relevante talen aan.
Bewijs en logging van toestemming: bewaar alleen het bewijs van de keuze (acceptatie/weigering) en de noodzakelijke metadata om conformiteit aan te tonen, zonder het ruwe audio te bewaren wanneer dat niet nodig is. Dit bewijs moet tracerenbaar zijn voor de doelgebonden periode.
Beheer van ASR‑logs en transcripties: retentie, anonimisering en risico's
Het besluit om ASR‑transcripties en logs te bewaren is een operationele keuze met juridische implicaties. Als bewaring nuttig is (verbetering, toezicht, debugging), moet deze beperkt, gerechtvaardigd en in de DPIA gedocumenteerd zijn.
In plaats van concrete bewaartermijnen te geven, hanteer de algemene regel: proportionele, gedocumenteerde en herzienbare bewaartermijnen. Zorg dat logs zo snel mogelijk worden gepseudonimiseerd of geanonimiseerd en dat toegang beperkt is tot noodzakelijke rollen.
Voor audit‑ en diagnose‑doeleinden verdient het de voorkeur technische metadata (tijdstempel, status, gepseudonimiseerde sessie‑ID) te bewaren boven volledige tekst‑ of audioinhoud.
Contractuele clausules en DPA: onderhandelbare punten
De relaties met ASR‑, TTS‑, LLM‑ en infrastructuurleveranciers dienen vastgelegd te worden in een Data Processing Agreement (DPA) en, indien relevant, in clausules over internationale doorzendingen buiten de EU.
Onderwerpen die in het DPA moeten worden vastgelegd: omschrijving van de verwerkingen, aard en categorieën van gegevens, doeleinden, verplichtingen inzake technische en organisatorische beveiliging, ondersteuning bij verzoeken van betrokkenen, terugkeer‑ of verwijderingsmodaliteiten aan het einde van het contract, en audit‑ of certificeringsmogelijkheden.
Subverwerking en keten van onderaannemers: verkrijg de lijst van onderaannemers en het recht op berichtgeving bij wijzigingen. Voor internationale overdrachten voorziet u garanties (adeqaucy‑beslissing, standaardcontractbepalingen, aanvullende technische maatregelen) en de verplichting van de leverancier om bij locatieverandering van verwerking onmiddellijk te informeren.
Runbook voor incidentrespons of datalek (operationeel sjabloon)
Een precies runbook scheelt tijd op de dag van een incident. Het moet worden getest in oefeningen en gedeeld met IT, security, exploitatie, juridische dienst en communicatie.
De onderstaande stappen bieden een organisatie‑model dat kan worden aangepast aan de context en nationale verplichtingen van de organisatie.
1) Detectie en inperking: isoleer het kiosk of de getroffen dienst, schakel betreffende datastromen uit indien mogelijk.
2) Initiële beoordeling: kwalificeer de mogelijk blootgestelde gegevens (audio, transcripties, metadata), schat omvang en impact in.
3) Interne melding: waarschuw het responsteam, de DPO en het management.
4) Technische correctieve maatregelen: blokkeren van toegang, wisselen van sleutels, toepassen van patches en controleren van back‑ups.
5) Diepgaande analyse en bewijssamenstelling: verzamel auditlogs en bewaar onderzoeksgegevens veilig.
6) Beslissing over externe melding: beoordeel meldingsverplichtingen aan toezichthouders en betrokkenen op basis van het toepasselijke recht, in samenwerking met de juridische afdeling.
Hypothetische casussen en acceptatiecriteria voor oplevering
Casus 1 – winkelpilot (hypothetisch): de avatar verstrekt productinformatie en aanwijzingen in een winkelgebied. Belangrijke compliancepunten: geen bewaring van ruwe audioopnamen, alleen gepseudonimiseerde transcripties voor verbetering indien gerechtvaardigd, een tactiele knop om de spraakmodus te accepteren en een tekstueel alternatief op het scherm.
Casus 2 – toeristeninformatiepunt (hypothetisch): de avatar geeft meertalige informatie. Aandachtspunten: meertalige informatieberichten over toestemming, logging van toestemmingen, versleuteling van uitwisseling met externe diensten die via RAG vakinhoud leveren.
Juridische en technische acceptatiecriteria vóór productie: DPIA afgerond of actieplan geaccepteerd, DPA ondertekend met kernleveranciers, bewijzen van versleuteling en pseudonimisering, functionaliteit voor weigering van spraak/ tactiele test geverifieerd en documentatie van datastromen beschikbaar voor audit.
Aandachtspunten en veelgemaakte fouten
Sla de fase van het in kaart brengen niet over: begin niet met ontwikkelen voordat u alle gegevensstromen tussen het kiosk, ASR/LLM‑diensten en interne systemen heeft geïnventariseerd.
Verwar bewijs van toestemming niet met het bewaren van audio: bewaar het bewijs van de keuze, niet per se het audio. Als audio om gerechtvaardigde redenen wordt bewaard, documenteer en motiveer het doel in de DPIA.
Wees alert bij internationale overdrachten: ga er niet van uit dat een leverancier de juridische aspecten automatisch regelt. Eis duidelijke contractuele en technische garanties.
Conclusie en vervolgstappen
AVG‑conformiteit van een spraak‑AI‑avatar op een interactief kiosk wordt bestuurd via concrete beslissingen: kaart de verwerkingen en voer een DPIA/AIPD uit, implementeer gerichte technische controles, pas de UX voor toestemmingen aan op de openbare ruimte, stel DPA’s op en bereid een runbook voor incidenten voor. Deze acties maken wettelijke verplichtingen controleerbaar tijdens de oplevering.
SANIA kan worden geconfigureerd om op een scherm of interactief kiosk te draaien met spraak‑ en aanrakinginteractie, te steunen op een beveiligde vakinhoudelijke kennisbasis en afhankelijk van de gekozen configuratie LLM‑engines te gebruiken. Om te onderzoeken hoe deze principes op uw project toepasbaar zijn en om een demo of een gerichte AIPD/DPIA‑workshop voor te bereiden, vraag een demonstratie van SANIA aan.