Introdução rápida e objetivos operacionais
Desdobrar um avatar IA vocal num quiosque interativo em espaço público levanta questões práticas para as equipas de projeto: que dados são realmente processados, como controlar gravações áudio e logs ASR, como recolher um consentimento compreensível em contexto público e que cláusulas contratuais negociar com fornecedores de LLM e ASR?
Este guia põe por escrito as obrigações e traduzi‑las‑á em ações a executar desde amanhã: realizar uma AIPD/DPIA direcionada, definir controlos técnicos e organizacionais, redigir os elementos contratuais essenciais e preparar um runbook de reação em caso de incidente. O tom é prático e adaptado a DSI, DPO, juristas e responsáveis de projeto.
Identificar o âmbito dos tratamentos e desencadear a DPIA/AIPD
Primeiro passo pragmático: mapear com precisão os tratamentos associados ao quiosque vocal. Isso inclui a captura de áudio (ASR), a transcrição, o enriquecimento por RAG, a chamada a um LLM para gerar a resposta, a síntese vocal e os logs técnicos e aplicacionais produzidos durante a sessão.
Com base nisso, deve avaliar‑se o risco para os direitos e liberdades das pessoas. Uma AIPD/DPIA direcionada permitirá identificar riscos elevados (por exemplo, processamento de elementos vocais identificativos ou possibilidades de reconstrução da voz) e fundamentar medidas de mitigação (minimização, pseudonimização, encriptação). Note‑se que a necessidade de uma AIPD depende do nível e da finalidade dos tratamentos e deve ser apreciada caso a caso.
Checklist operacional antes do piloto
Segue uma checklist prática a utilizar em reuniões de projeto para validar que os aspetos jurídicos, técnicos e de UX estão cobertos antes de qualquer implantação piloto.
Mapeamento dos dados tratados e justificação das finalidades (acolhimento, informação, orientação).
Decisão sobre a gravação de áudio: armazenar ou não os fluxos brutos? prever as consequências técnicas e jurídicas.
Definição dos logs conservados (transcrições ASR, metadados, registos de chamadas ao LLM) e justificação da sua utilidade operacional.
Medidas de minimização: limitar a recolha de dados ao estritamente necessário e anonimizar ou pseudonimizar o mais cedo possível.
Encriptação em trânsito e em repouso dos dados sensíveis e dos logs.
Acordos contratuais assinados com fornecedores: DPA, lista de subcontratantes, medidas de segurança, assistência para os direitos dos titulares e modalidades de eliminação no fim do contrato (ver secção de modelos).
Controlos técnicos a implementar e como os verificar
Cada exigência do RGPD traduz‑se em controlos técnicos concretos. Abaixo os principais e critérios de verificação que podem integrar a fase de aceitação técnica.
Minimização e filtragem na origem: configurar a pipeline para captar apenas o necessário (por exemplo, ativação por voz condicionada, campos de metadados limitados). Verificar em testes que os fluxos não incluem elementos supérfluos.
Pseudonimização e anonimização: aplicar transformações aos logs (mascaramento, hashing) antes do armazenamento. Verificar que os dados pseudonimizados não são reconciliáveis sem a chave separada.
Encriptação e gestão de chaves: exigir TLS para as comunicações ASR/LLM e encriptação em repouso para índices e logs. Verificar rotação e controlo de acesso às chaves por auditoria interna ou externa.
Consentimento vocal em espaço público: regras de UX e prova
A recolha do consentimento para captura vocal em espaço público exige uma abordagem pragmática e respeitadora. O consentimento deve ser informado, claramente identificável e fornecido de forma explícita quando for a base legal escolhida.
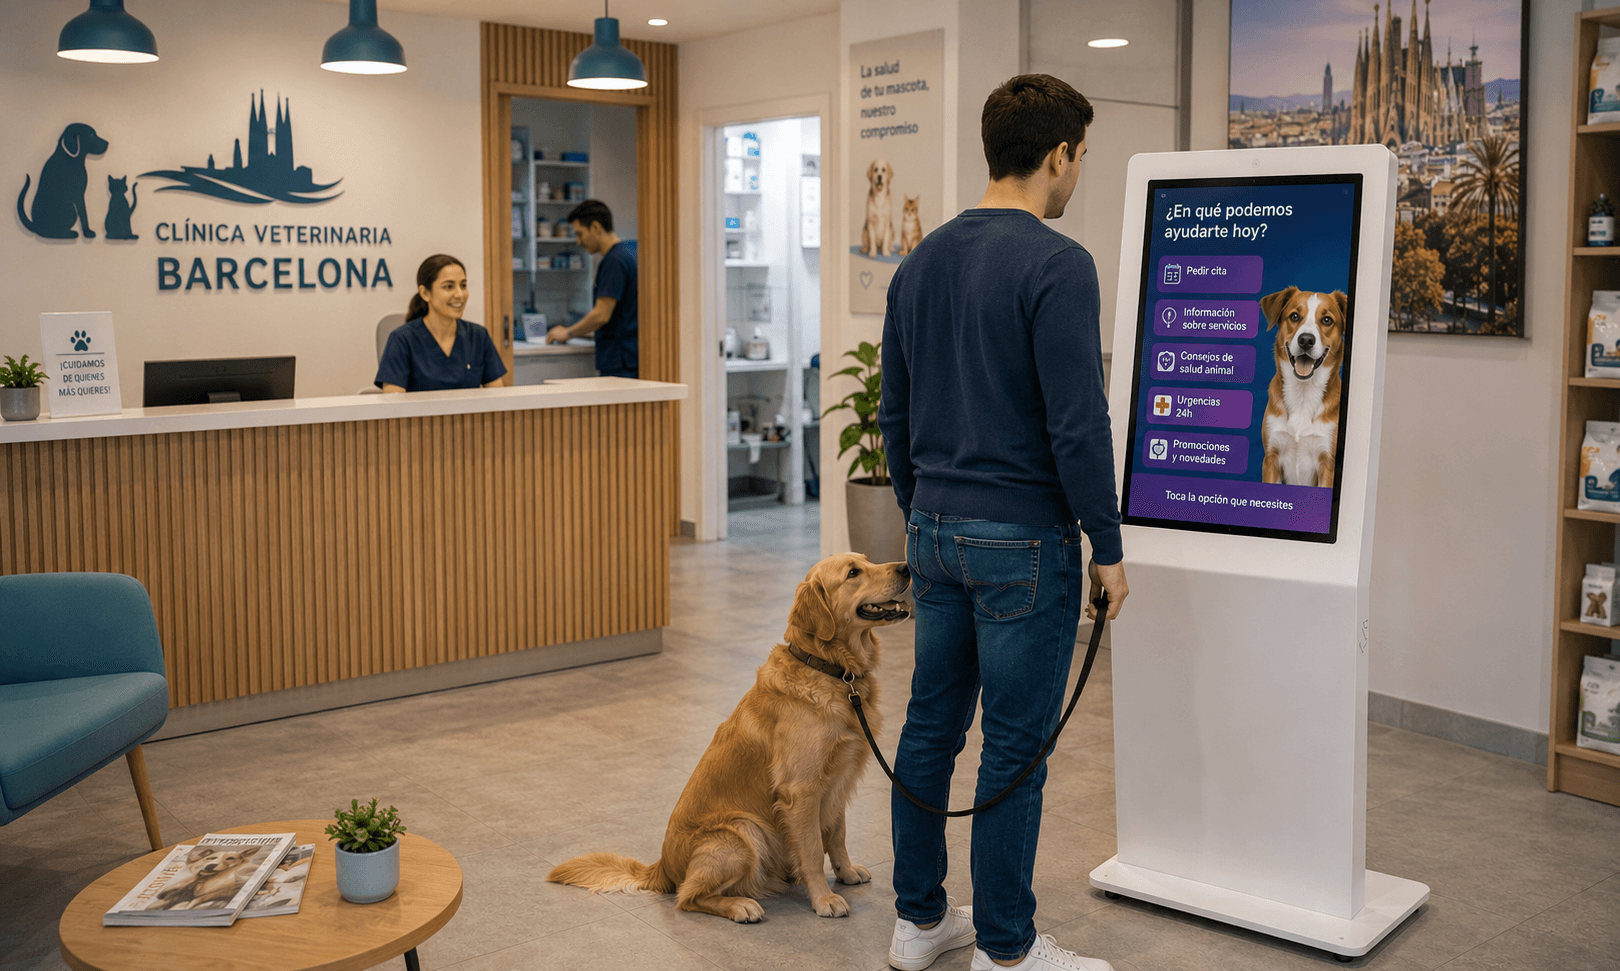
UX a privilegiar: mensagem de boas‑vindas visível no ecrã anunciando a captura vocal, opção tátil para aceitar/recusar a interação por voz, alternativas textuais disponíveis em caso de recusa. Em ambiente multilíngue, oferecer a mensagem nas línguas relevantes.
Prova e registo do consentimento: gravar apenas a prova da escolha (aceitação/recusa) e os metadados necessários para demonstrar conformidade, sem conservar o áudio bruto se este não for necessário. Esta prova deve ser rastreável pelo período justificado pela finalidade.
Gestão de logs ASR e transcrições: retenção, anonimização e riscos
Decidir conservar ou não as transcrições ASR e os logs é uma opção operacional com implicações jurídicas. Se a conservação for útil (melhoria, supervisão, debugging), deve ser limitada, justificada e documentada na DPIA.
Em vez de fornecer prazos concretos, adote a regra geral seguinte: conservação proporcional, documentada e revista. Assegure‑se de que os logs são pseudonimizados ou anonimizados o mais cedo possível e de que o acesso é restrito aos papéis necessários.
Para fins de auditoria e diagnóstico, prefira metadados técnicos (timestamp, estado, identificador de sessão pseudonimizado) em vez do conteúdo textual ou áudio integral.
Cláusulas contratuais e DPA: pontos negociáveis a prever
As relações com fornecedores de ASR, TTS, LLM e infraestrutura devem ser formalizadas por um acordo de tratamento de dados (DPA) e, quando pertinente, por cláusulas sobre transferências fora da União Europeia.
Assuntos a formalizar no DPA: descrição dos tratamentos, natureza e categorias de dados, finalidades, obrigações de segurança técnicas e organizacionais, assistência nas solicitações dos titulares, modalidades de devolução ou eliminação dos dados no fim do contrato e a possibilidade de auditorias ou atestados.
Subcontratação e cadeia de subcontratantes: obter a lista de subcontratantes e o direito a ser informado em caso de alteração. Para transferências internacionais, prever garantias (decisão de adequação, cláusulas contratuais tipo, medidas técnicas complementares) e a obrigação do fornecedor de informar imediatamente o responsável pelo tratamento em caso de mudança do local de tratamento.
Runbook de resposta a incidentes de segurança ou fuga de dados (template operacional)
Um runbook preciso permite ganhar tempo no dia do incidente. Deve ser testado em exercícios e partilhado entre DSI, segurança, operação, jurídico e comunicação.
As etapas abaixo são um modelo organizacional que a entidade pode adaptar ao seu contexto e às suas obrigações nacionais.
1) Deteção e contenção: isolar o quiosque ou o serviço afetado, suspender os fluxos impactados se possível.
2) Avaliação inicial: qualificar os dados potencialmente expostos (áudio, transcrições, metadados), estimar a dimensão e o impacto.
3) Notificação interna: alertar a equipa de resposta, o DPO e a direção.
4) Medidas técnicas corretivas: bloquear o acesso, mudar chaves, aplicar correções e rever cópias de segurança.
5) Análise aprofundada e preservação de provas: recolher logs de auditoria, conservar os elementos de investigação de forma segura.
6) Decisão sobre notificação externa: instruir sobre as obrigações de notificação às autoridades competentes e aos titulares consoante o quadro legal aplicável, em ligação com o jurídico.
Casos práticos hipotéticos e critérios de aceitação para a receita
Caso prático 1 – piloto em loja (hipotético): o avatar fornece informações de produto e indicações numa zona comercial. Pontos-chave do plano de conformidade: não conservar gravações áudio brutas, conservar apenas transcrições pseudonimizadas para fins de melhoria quando justificadas, oferecer um botão tátil de aceitação do modo vocal e alternativa textual no ecrã.
Caso prático 2 – posto de informação turística (hipotético): o avatar fornece informação em várias línguas. Pontos-chave: mensagens informativas multilíngues sobre a recolha do consentimento, registo dos consentimentos, encriptação das trocas com serviços externos que forneçam dados de negócio via RAG.
Critérios de aceitação jurídicos e técnicos antes da produção: AIPD concluída ou plano de ações aceite, DPA assinado com os fornecedores principais, provas de encriptação e pseudonimização, funcionalidade de recusa vocal/teste tátil verificada e documentação dos fluxos de dados disponível para auditoria.
Pontos de vigilância e erros frequentes a evitar
Evite ignorar a fase de mapeamento: não avance para o desenvolvimento antes de ter listado todos os dados que circularão entre o quiosque, os serviços ASR/LLM e as bases internas.
Não confunda prova de consentimento com conservação de áudio: guarde a prova da escolha, não necessariamente o áudio. Se conservar áudio por motivo legítimo, documente e justifique a finalidade na DPIA.
Atenção às transferências internacionais: não presuma que um fornecedor assumiu as questões legais. Exija garantias contratuais e técnicas explícitas.
Conclusão e próximos passos
A conformidade RGPD de um avatar IA vocal em quiosque interativo gere‑se por decisões concretas: mapeamento e AIPD, controlos técnicos direcionados, UX de consentimento adaptada ao espaço público, DPA e runbook de incidentes. Essas ações transformam obrigações legais em elementos verificáveis na receita.
A SANIA pode ser configurada para funcionar num ecrã ou quiosque interativo com interação vocal e tátil, apoiar‑se numa base de conhecimento de negócio segura e usar motores LLM conforme a configuração escolhida. Para explorar como estes princípios se aplicam ao seu projeto e preparar uma demo ou um workshop AIPD/DPIA direcionado, solicite uma demonstração da SANIA.