Introdução
Os percursos híbridos dos clientes (web ou mobile seguido de visita à loja) são frequentes. Quando um visitante inicia uma conversa online e depois interage com um totem interativo no ponto de venda, a ausência de continuidade contextual provoca atrito: repetição de explicações, perda de dados do carrinho ou preferências e aumento de escalamento para o pessoal. Este artigo oferece um guia prático para conceber e implementar a transferência eficaz de uma sessão entre canal web/mobile e ecrã ou totem na loja, abordando padrões técnicos, boas práticas de UX e as restrições operacionais a antever.
Por que a continuidade conversacional importa para a experiência do cliente
A continuidade permite ao cliente prosseguir sem repetir informações já fornecidas: artigos consultados, conteúdo do carrinho, preferências de idioma, questões em curso. Para a organização, preservar esse contexto facilita interações autónomas no totem e limita escalamentos para a equipa. Do ponto de vista técnico, o desafio é transportar um mínimo de informação útil para o início da interação no totem, sem expor dados sensíveis nem complicar excessivamente a arquitetura.
Padrões técnicos para transferir o contexto
Existem várias abordagens complementares para transferir uma sessão web ou mobile para um totem interativo. A escolha depende do âmbito da informação a transferir, das restrições de segurança e da experiência desejada. Abaixo estão os padrões mais comuns e as situações em que são pertinentes.
QR code / deep link: criar um link direto para a interface do totem que incorpore um identificador de sessão ou um token. Útil para iniciar a conversa rapidamente e evitar ter de transcrever uma URL ou um código.
Token short‑lived: emitir um token no servidor associado ao estado da sessão web, que o totem troca com a API para recuperar o contexto. Este padrão limita a exposição de dados e permite controlo temporal.
Webhook handoff: disparar no backend um evento que notifique a plataforma conversacional do totem de que existe uma sessão e forneça um resumo. Exige integrações server‑to‑server.
Session mirroring (sincronização em tempo real): replicar o estado da sessão entre canais via uma camada de sincronização. Abordagem potente, mas mais pesada de implementar e proteger.
Passagem implícita por conta de utilizador: quando o utilizador está autenticado (conta), o totem recupera o estado associado à conta via API segura. Adequado se a autenticação e a proteção de dados estiverem controladas.
UX e regras de consentimento no momento da transferência
A técnica não basta: o utilizador deve perceber o que está a acontecer e dar o seu acordo quando o contexto diz respeito a si. Qualquer retomada de dados pessoais ou do carrinho deve ser visível e explicada. A seguir constam regras de UX a aplicar.
Informar claramente o utilizador antes da transferência: mensagem curta no site/app explicando os dados transmitidos e o objetivo (por exemplo: retomar o seu carrinho no totem).
Solicitar consentimento explícito quando a transferência envolve dados pessoais ou comerciais. O consentimento pode ser proposto por um botão ou um QR code acompanhado de uma breve menção.
Exibir no totem um ecrã inicial indicando que a sessão foi retomada desde o web, o resumo dos elementos transferidos e oferecer a possibilidade de recusar ou apagar esses dados.
Manter a continuidade linguística: se a sessão web estava numa língua específica, prever a mesma língua em prioridade no totem, com opção de alterar.
Reidratar o contexto no totem: papel do RAG e da base documental
Reidratar significa reconstruir o estado conversacional útil no totem: últimos tópicos abordados, itens do carrinho, preferências, histórico de questões. Para informações de negócio (fichas de produto, políticas, horários), é pertinente usar a base documental e mecanismos de pesquisa semântica (RAG) para enriquecer e verificar o contexto antes de o expor ao utilizador.
Concretamente, o fluxo típico é o seguinte: o totem recebe um identificador de sessão ou um resumo mínimo, chama uma API para obter o contexto e, se necessário, executa uma consulta RAG na base documental para complementar ou validar as respostas. Esta etapa de verificação evita que o totem responda apenas com base num payload cliente não controlado.
Segurança, privacidade e restrições operacionais
Transferir contexto entre canais implica riscos técnicos e regulamentares. Alguns princípios de segurança e operacionais a respeitar:
Evitar transmitir dados sensíveis em claro em QR codes ou URLs. Preferir identificadores de sessão assinados ou tokens trocáveis via APIs seguras.
Limitar a duração de validade dos tokens e prever mecanismos de revogação no servidor. O totem deve validar o token no backend antes de carregar o contexto.
Assegurar robustez de rede: o totem pode estar atrás de redes instáveis. Prever cenários de fallback (por ex. retomada de um resumo mínimo) quando as chamadas ao servidor falham ou são lentas.
Armadilhas técnicas e pontos de atenção
Vários erros frequentes podem degradar a experiência se não forem antecipados. Identificar e testar esses casos permite limitar os riscos no piloto ou no lançamento.
Latência e perceção: um totem que demora demasiado a reagir após a transferência gera insatisfação. Otimize as chamadas de rede, utilize resumos leves e mostre indicadores de progresso para tornar a espera aceitável.
Segurança e fuga de informação: QR codes ou deep links não devem revelar o conteúdo do carrinho ou dados pessoais. Trate esses elementos no servidor e transmita apenas referências ou resumos validados.
Multilingue e codificação: verifique que as informações transferidas mantêm a língua e a codificação esperadas. Uma reidratação via RAG deve priorizar a versão de conteúdo adequada à língua ativa do utilizador.
Método de implementação e checklist operacional
A implementação pode seguir uma sequência pragmática em modo piloto: definir os casos de uso prioritários, escolher um padrão de transferência, implementar um mínimo viável e testar em condições reais. A checklist abaixo ajuda a estruturar o projeto.
Definir o âmbito do contexto a transferir (por ex. resumo de conversa, ID do carrinho, preferências de idioma).
Escolher o padrão técnico adequado ao caso de uso (QR/deep link para passagens rápidas, token short‑lived para retomada segura, webhook para notificações server‑to‑server, ou sincronização para experiências em tempo real).
Prever os ecrãs UX: mensagem de origem (site/app), ecrã de aterragem no totem com consentimento e resumo, opção para recusar ou apagar o contexto.
Implementar as APIs no backend para fornecer e validar o contexto, e documentar os contratos (segurança, formato mínimo, erros).
Implementar medidas de segurança: tokens assinados, validação no servidor, logs de auditoria (conforme a política de retenção de dados).
Testar os cenários de falha: token expirado, ausência de rede, incoerência de idioma, alterações no carrinho entre o momento web e a vinda à loja, e prever mensagens claras de fallback para o utilizador e para o pessoal da loja, se necessário (por ex. opções de assistência).
Exemplo operacional (cenário ilustrativo)
Imagine um visitante que prepara o seu carrinho numa aplicação móvel e depois vai à loja. Uma opção na app gera um QR code que pode ser lido no local. Ao ler, o totem obtém um token de curta duração através de uma API que valida a identidade da sessão e devolve um resumo do carrinho e as preferências de idioma. O totem indica de forma clara que a sessão vem do mobile, propõe confirmar ou apagar o carrinho e permite continuar a conversa com esses elementos no contexto. Se a validação falhar, o totem propõe reiniciar a conversa e alertar um assistente, se necessário.
Este exemplo ilustra o padrão QR + token short‑lived + reidratação via API. Consoante o projeto, outros padrões podem ser mais adequados.
Conclusão e próximos passos
Garantir uma continuidade conversacional fluida entre web/mobile e totem interativo exige conceber em conjunto a arquitetura técnica e a experiência do utilizador. Os padrões apresentados (QR/deep link, token short‑lived, webhook, session mirroring e retomada via conta de utilizador) cobrem a maioria das necessidades operacionais, mas a sua implementação deve integrar sempre regras estritas de consentimento, segurança e gestão de erros.
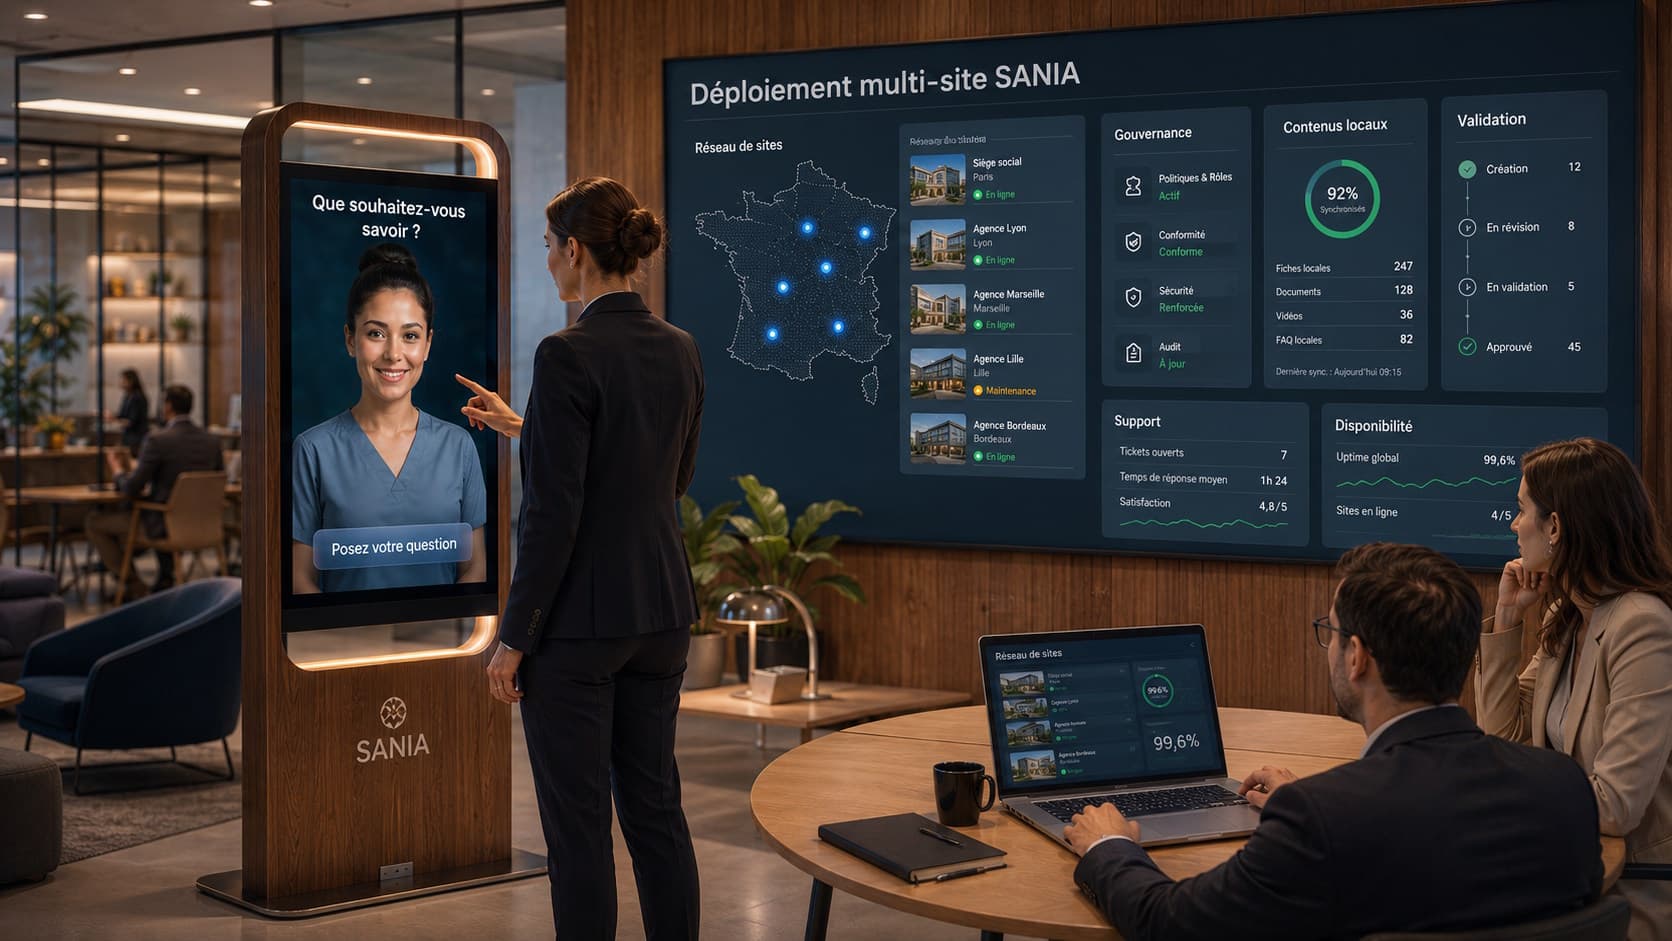
A SANIA pode ser utilizada em ecrãs ou totems interativos para oferecer uma receção conversacional multilingue, disponível 24/7, apoiando‑se numa base de conhecimento da organização para reidratar ou enriquecer o contexto durante uma transferência. Para estudar como estes padrões se aplicam ao seu parque de ecrãs e à sua arquitetura back‑end, solicite uma demonstração da SANIA e uma revisão técnica do seu caso de uso.