Introduction
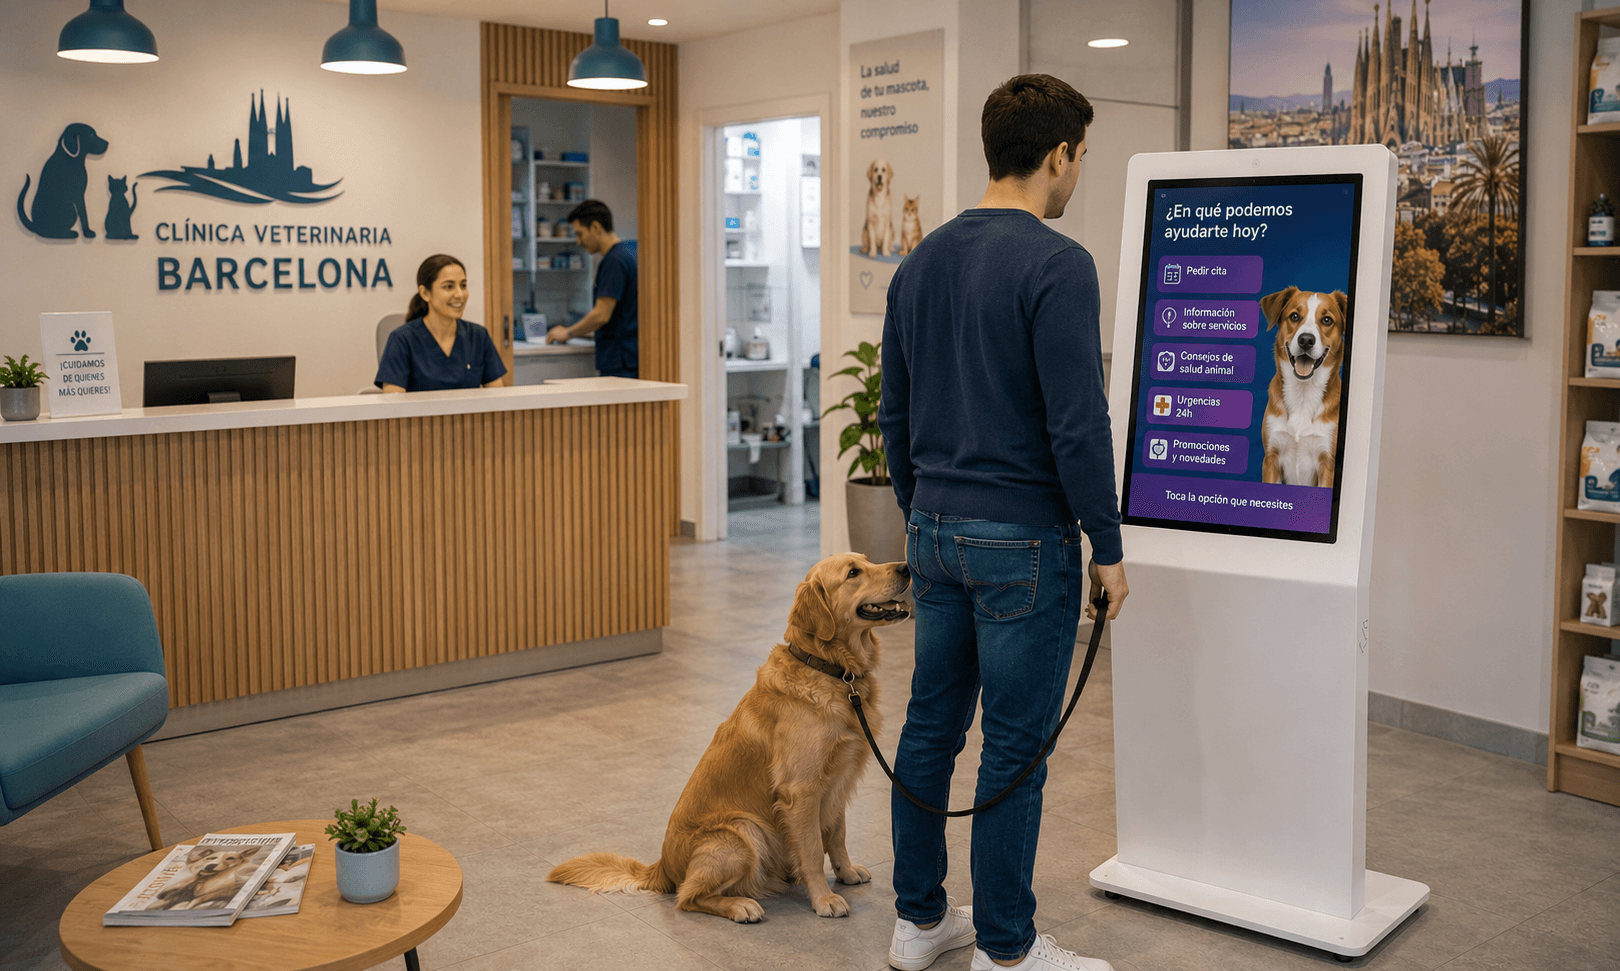
Implementar um avatar IA de receção num ecrã ou quiosque em espaço público suscita questões concretas de proteção de dados. Entre o uso da voz, a conservação de registos de conversação e as eventuais ligações a sistemas internos, os responsáveis pelo projeto, DPO e equipas de segurança devem definir regras claras antes de colocar em serviço.
Este guia propõe um quadro operacional e acionável para avançar na conformidade RGPD de um projeto de avatar IA de receção. Combina princípios a cumprir, padrões técnicos e contratuais, assim como recomendações configuráveis aplicáveis a uma solução profissional de avatar em ecrã ou quiosque.
Por que refletir sobre o RGPD logo no início
Um projeto de avatar IA de receção não se resume a ergonomia ou desempenho. Consoante os tratamentos previstos (reconhecimento de voz, conservação de registos, enriquecimento por sistemas terceiros), o nível de risco para os direitos e liberdades das pessoas pode variar. Recomenda‑se assim cartografar os tratamentos e identificar os fluxos de dados sensíveis desde a fase de conceção.
Em outras palavras, tratar a conformidade apenas no final torna muitas vezes mais dispendiosa e complexa a adequação. Tomar decisões técnicas e organizacionais precisas desde cedo facilita a redação de cláusulas contratuais com fornecedores e limita modificações posteriores no âmbito do projeto.
AIPD/DPIA e governação do projeto: decisões a tomar
A realização de uma Avaliação de Impacto sobre a Proteção de Dados (AIPD / DPIA) pode ser pertinente quando o projeto implica um risco elevado para as pessoas. A organização pode optar por lançar essa análise já na fase piloto, sobretudo se o avatar processar dados vocais ou permitir interações relacionadas com contas de utilizador ou sistemas internos.
As decisões de governação a formalizar incluem, nomeadamente: o âmbito dos dados processados pelo avatar, as finalidades claramente definidas, o responsável pelo tratamento, os intervenientes na qualidade de subcontratantes e as regras de reversibilidade dos dados. Documentar estes elementos facilita igualmente a justificação das opções técnicas e a preparação dos contratos.
Consentimento e UX no ecrã ou quiosque: padrões operacionais
O modo de interação (tátil, vocal ou híbrido) influencia fortemente o design do consentimento. Numa interface tátil é mais simples apresentar um banner ou ecrã de informação antes de iniciar a sessão. Em interação por voz, deve prever‑se uma mensagem informativa audível e uma modalidade explícita de consentimento antes de qualquer captação ou transmissão de áudio.
Três padrões UX comuns a estudar e adaptar ao contexto são: informação prévia com botão de aceitação para interação tátil; anúncio vocal curto seguido de confirmação vocal ou tátil antes da gravação; modo passivo sem gravação se o utilizador recusar. Estas opções devem constar da documentação ao utilizador e ser facilmente acessíveis no ecrã.
Gravações de áudio e consentimento: pontos de atenção
A gravação de áudio implica exigências particulares. Se a organização optar por conservar excertos de áudio, recomenda‑se recolher o consentimento explícito da pessoa e informar sobre finalidades, prazo de conservação e eventuais destinatários. Se nenhuma gravação for conservada, continua a ser útil indicar claramente essa limitação para tranquilizar o utilizador.
Tecnicamente, a solução deve permitir ativar ou desativar a captação de áudio conforme a configuração. Para SANIA, a modalidade vocal é uma opção de configuração que pode ser ativada ou não consoante o projeto. É portanto possível conceber cenários em que a voz é usada localmente para reconhecimento sem conservação de áudio, dependendo das escolhas de arquitetura e dos tratamentos em vigor.
Logs de conversa, anonimização e prazo de conservação
Os registos de conversação podem conter dados pessoais ou elementos que permitam identificação indireta. A elaboração de uma política de retenção e a implementação de medidas de anonimização ou pseudonimização são vias pragmáticas para reduzir o risco.
A anonimização consiste em tornar irreversível a identificação de uma pessoa. A pseudonimização substitui identificadores diretos por chaves reversíveis mantidas separadamente. Consoante o contexto do projeto, uma organização pode privilegiar a pseudonimização para facilitar auditoria e depuração, diminuindo simultaneamente a exposição dos dados.
Recomenda‑se documentar os tipos de logs conservados (metadados técnicos, transcrições, excertos de áudio, eventos de interface) e limitar a retenção às únicas informações realmente necessárias para as finalidades operacionais definidas.
Transferências para CRM, LLM ou outros sistemas: regras contratuais e padrões
Qualquer transferência de dados para um CRM, um motor LLM externo ou um serviço terceiro deve ser enquadrada contratualmente. A nível operativo, convém identificar que informações transitam para esses sistemas e aplicar o princípio da minimização de dados.
Entre as cláusulas contratuais a prever com fornecedores e integradores constam garantias sobre o tratamento de dados, a proibição de utilizar os dados para treinar modelos com finalidades não autorizadas, compromissos sobre a localização dos dados e obrigações de assistência em caso de exercício dos direitos dos titulares.
Exigir compromissos escritos por parte dos fornecedores facilita a governação e permite alinhar as práticas técnicas com as exigências regulamentares.
Cláusulas a exigir a fornecedores e subcontratados:
descrição precisa das finalidades do tratamento e das instruções do responsável pelo tratamento
proibição de utilizar os dados para retreinar modelos sem acordo explícito
compromissos quanto à localização dos dados e transferências internacionais
obrigações de segurança técnica e organizacional adequadas ao risco
modalidades de assistência para responder a pedidos de exercício dos direitos dos titulares
Segurança de chamadas de função, webhooks e integrações
As integrações expõem pontos de risco. Webhooks, APIs e qualquer mecanismo de chamada de função devem ser protegidos por mecanismos de autenticação e autorização, e cifrados em trânsito. Também é útil limitar o âmbito dos dados transmitidos ao estritamente necessário para a função executada.
Na prática, documentar as interfaces, limitar os escopos das chaves de API, implementar mecanismos de logging seguro e prever testes de intrusão ou revisões de segurança são medidas que contribuem para reduzir os riscos operacionais associados às integrações.
Localização dos dados e escolha edge vs cloud
A decisão de executar parte do tratamento no edge (no ecrã ou quiosque) ou na cloud tem consequências diretas na confidencialidade e na latência. Um tratamento local pode limitar transferências de dados para infraestruturas terceiras, enquanto uma arquitetura cloud pode facilitar a manutenção e a orquestração.
Recomenda‑se avaliar estas opções em função das finalidades, do volume de dados e das exigências contratuais. A SANIA pode ser implementada em arquiteturas compatíveis com ecrãs ou quiosques profissionais e integrada em ambientes edge ou cloud conforme a configuração do projeto. Esta flexibilidade deve ser usada para priorizar a minimização das transferências quando adequado.
Checklist operacional antes da entrada em serviço
A checklist abaixo reúne decisões e ações concretas a validar antes do desdobramento no local. Visa tornar o projeto rastreável e facilitar a revisão pelo DPO e pela equipa de segurança.
Cartografar os tratamentos e documentar as finalidades visadas
Decidir se uma AIPD/DPIA é necessária e lançar a análise na fase piloto se pertinente
Escolher o modo de interação (tátil, vocal ou híbrido) e definir a UX de consentimento correspondente
Precisar se serão conservadas gravações de áudio e formalizar a recolha do consentimento
Definir os tipos de logs a conservar, aplicar anonimização ou pseudonimização e documentar a política de retenção
Enquadrar contratualmente qualquer transferência para CRM, LLM ou terceiros com cláusulas sobre finalidades, proibições de retreino e localização dos dados (ver lista acima para detalhe das cláusulas contratuais a negociar com prestadores e integradores).
FAQ
Q1: É sempre necessário realizar uma AIPD para um avatar IA de receção?
R: A necessidade de uma AIPD depende do nível de risco associado aos tratamentos previstos. Quando o avatar processa dados vocais, conserva transcrições ou permite interações com sistemas internos, é frequentemente pertinente considerar uma AIPD. A decisão deve ser documentada e justificada.
Q2: Como conciliar disponibilidade 24/7 e minimização de dados?
R: A disponibilidade do serviço não implica conservar todos os dados permanentemente. É possível arquitetar o sistema para armazenar apenas os elementos necessários ao funcionamento e usar mecanismos de anonimização ou eliminação automática de acordo com a política de retenção definida.
Conclusion
Um desdobramento conforme de um avatar IA de receção combina decisões organizacionais, escolhas técnicas e cláusulas contratuais claras. A SANIA, enquanto avatar conversacional profissional configurável para interações táteis ou vocais e implantável em ecrã ou quiosque, oferece a flexibilidade necessária para ajustar a arquitetura aos requisitos de proteção de dados.
Para aprofundar como estes princípios se aplicam ao seu projeto e explorar configurações SANIA compatíveis com as suas exigências RGPD e técnicas, pode solicitar uma demonstração ou um workshop de alinhamento.