Einführung kurz & operative Ziele
Die Einführung eines sprachbasierten KI‑Avatars auf einem interaktiven Kiosk im öffentlichen Raum wirft für Projektteams konkrete Fragen auf: Welche Daten werden tatsächlich verarbeitet, wie lassen sich Audioaufnahmen und ASR‑Logs kontrollieren, wie gewinnt man in einem öffentlichen Kontext ein verständliches Einverständnis, und welche vertraglichen Klauseln sind mit LLM‑ und ASR‑Anbietern zu verhandeln?
Dieser Leitfaden führt die Verpflichtungen zusammen und übersetzt sie in unmittelbar umsetzbare Maßnahmen: eine gezielte DSFA/DPIA durchführen, technische und organisatorische Kontrollen definieren, die wesentlichen vertraglichen Elemente formulieren und ein Runbook für Vorfälle vorbereiten. Der Ansatz ist praxisorientiert und richtet sich an DSI, DSB (DPO), Juristen und Projektverantwortliche.
Begrenzung des Verarbeitungsumfangs bestimmen und DSFA/DPIA auslösen
Erster pragmatischer Schritt: die Verarbeitungen rund um das Sprachkiosk präzise kartieren. Dazu gehören die Audiokapselung (ASR), die Transkription, die Anreicherung per RAG, der Aufruf eines LLM zur Antwortgenerierung, die Sprachsynthese sowie die technischen und fachlichen Logs, die während einer Sitzung entstehen.
Auf dieser Basis sind die Risiken für die Rechte und Freiheiten der betroffenen Personen zu bewerten. Eine gezielte DSFA/DPIA hilft, hohe Risiken zu identifizieren (z. B. verarbeitete identifizierende vokale Elemente oder Rekonstruktionsmöglichkeiten der Stimme) und Maßnahmen zur Risikominderung zu begründen (Minimierung, Pseudonymisierung, Verschlüsselung). Die Notwendigkeit einer DSFA ist abhängig vom Umfang und Zweck der Verarbeitung und muss fall‑/kontextbezogen beurteilt werden.
Operative Checkliste vor dem Pilot
Nachfolgend eine praktische Checkliste für Projektmeetings, um juristische, technische und UX‑Aspekte vor dem Start eines Piloten abzuhaken.
Kartierung der verarbeiteten Daten und Begründung der Zwecke (Empfang, Information, Orientierung).
Entscheidung zur Audioaufzeichnung: rohe Audioflüsse speichern oder nicht? Technische und rechtliche Konsequenzen prüfen.
Definition der aufzubewahrenden Logs (ASR‑Transkripte, Metadaten, LLM‑Aufrufe) und sachliche Rechtfertigung ihres Nutzens.
Minimierungsmaßnahmen: Erhebung auf das unbedingt Notwendige beschränken sowie möglichst früh Anonymisierung oder Pseudonymisierung vornehmen.
Verschlüsselung in Transit und im Ruhezustand für sensitive Daten und Logs.
Vertragliche Vereinbarungen mit Anbietern: DPA, Liste der Subunternehmer, Sicherheitsmaßnahmen, Unterstützung bei Betroffenenrechten und Löschmodalitäten am Vertragsende (siehe Musterklauseln).
Technische Kontrollen einführen und wie man sie prüft
Jede DSGVO‑Anforderung lässt sich in konkrete technische Kontrollpunkte übersetzen. Nachfolgend die wichtigsten sowie Prüf‑ bzw. Abnahme‑kriterien, die in die technische Rezeptur aufgenommen werden können.
Minimierung und Filterung an der Quelle: Pipeline so konfigurieren, dass nur notwendig Erfasstes aufgezeichnet wird (z. B. bedingte Sprachaktivierung, beschränkte Metadatenfelder). In Tests verifizieren, dass die Flüsse keine überflüssigen Elemente enthalten.
Pseudonymisierung und Anonymisierung: Transformationen an Logs (Maskierung, Hashing) vor Speicherung durchführen. Kontrolle, dass pseudonymisierte Daten ohne separate Schlüssel nicht reidentifizierbar sind.
Verschlüsselung und Schlüsselverwaltung: TLS‑Verschlüsselung für ASR/LLM‑Kommunikation und Verschlüsselung im Ruhezustand für Indizes und Logs fordern. Rotation und Zugriffskontrolle der Schlüssel durch interne oder externe Audits prüfen.
Sprachliches Einverständnis im öffentlichen Raum: UX‑Regeln und Nachweis
Die Einholung des Einverständnisses zur Sprachaufnahme im öffentlichen Raum verlangt einen pragmatischen und respektvollen Ansatz. Das Einverständnis muss informiert, klar erkennbar und gegebenenfalls explizit sein, wenn es die gewählte Rechtsgrundlage bildet.
Bevorzugte UX‑Muster: sichtbare Begrüßungsnachricht auf dem Bildschirm, die die Sprachaufnahme ankündigt; taktile Option zur Annahme/Ablehnung der Sprachinteraktion; textliche Alternativen bei Ablehnung. In mehrsprachigen Umgebungen den Hinweis in relevanten Sprachen anbieten.
Nachweis und Protokollierung des Einverständnisses: nur den Nachweis der Entscheidung (Annahme/Ablehnung) und die erforderlichen Metadaten speichern, ohne das rohe Audio aufzubewahren, sofern dieses nicht erforderlich ist. Dieser Nachweis muss für die durch den Zweck gerechtfertigte Dauer nachvollziehbar sein.
Umgang mit ASR‑Logs und Transkripten: Aufbewahrung, Anonymisierung und Risiken
Die Entscheidung, ASR‑Transkripte und Logs zu speichern, ist eine operative Wahl mit juristischen Folgen. Wenn die Aufbewahrung nützlich ist (Verbesserung, Überwachung, Debugging), muss sie begrenzt, gerechtfertigt und in der DSFA dokumentiert werden.
Anstatt konkrete Fristen zu nennen, empfiehlt sich folgende allgemeine Regel: verhältnismäßige, dokumentierte und überprüfbare Aufbewahrung. Stellen Sie sicher, dass Logs möglichst früh pseudonymisiert oder anonymisiert werden und der Zugriff auf notwendige Rollen beschränkt ist.
Für Audit‑ und Diagnosezwecke sind technische Metadaten (Zeitstempel, Status, pseudonymisierte Sitzungs‑IDs) den inhaltlichen Text‑ oder Audioaufzeichnungen vorzuziehen.
Vertragliche Klauseln und DPA: verhandelbare Punkte
Die Beziehungen zu ASR‑, TTS‑, LLM‑ und Infrastruktur‑Anbietern sind durch ein Datenverarbeitungsabkommen (DPA) und gegebenenfalls durch Klauseln zu außereuropäischen Datenübermittlungen zu regeln.
Punkte, die im DPA zu formalisieren sind: Beschreibung der Verarbeitung, Art und Kategorien der Daten, Zwecke, technische und organisatorische Sicherheitsverpflichtungen, Unterstützung bei Betroffenenrechten, Rückgabe‑ oder Löschmodalitäten am Vertragsende sowie Prüf‑ und Nachweismöglichkeiten.
Subunternehmerkette: verlangen Sie die Liste der Subunternehmer und das Recht, über Änderungen informiert zu werden. Bei internationalen Übermittlungen geeignete Garantien vorsehen (Angemessenheitsentscheidung, Standardvertragsklauseln, technische Ergänzungen) und die Verpflichtung des Anbieters, bei Standortwechsel der Verarbeitung unverzüglich zu informieren.
Runbook zur Reaktion auf Sicherheitsvorfälle oder Datenlecks (operatives Template)
Ein präzises Runbook spart Zeit am Stichtag. Es sollte im Rahmen von Übungen getestet und zwischen DSI, Sicherheit, Betrieb, Rechtsabteilung und Kommunikation geteilt werden.
Die nachstehenden Schritte sind ein Organisationsmodell, das die Stelle an ihren Kontext und an nationale Verpflichtungen anpassen kann.
1) Erkennung und Eindämmung: Kiosk oder betroffenen Dienst isolieren, betroffene Datenflüsse nach Möglichkeit aussetzen.
2) Erste Bewertung: potentiell exponierte Daten klassifizieren (Audio, Transkripte, Metadaten), Ausmaß und Folgen abschätzen.
3) Interne Benachrichtigung: Response‑Team, DPO und Leitung informieren.
4) Technische Gegenmaßnahmen: Zugriffe sperren, Schlüssel wechseln, Patches einspielen und Backups prüfen.
5) Tiefgehende Analyse und Beweissicherung: Audit‑Logs sammeln und Untersuchungsergebnisse sicher archivieren.
6) Entscheidung zur externen Meldung: zu meldende Pflichten gegenüber Aufsichtsbehörden und Betroffenen nach geltendem Recht in Abstimmung mit der Rechtsabteilung prüfen.
Praktische Anwendungsfälle (hypothetisch) und Abnahmekriterien
Praxisfall 1 – Pilot im Geschäft (hypothetisch): Der Avatar gibt Produktinformationen und Wegbeschreibungen in einer Einkaufszone. Wichtige Compliance‑Punkte: keine Speicherung roher Audioaufnahmen, nur pseudonymisierte Transkripte zur Verbesserung, sofern begründbar; taktiler Annahme‑Button für den Sprachmodus und textliche Alternative auf dem Bildschirm.
Praxisfall 2 – Tourist‑Info (hypothetisch): Der Avatar erteilt mehrsprachige Auskünfte. Wesentliche Aspekte: mehrsprachige Informationshinweise zur Einholung des Einverständnisses, Protokollierung der Zustimmungen, Verschlüsselung der Kommunikation mit externen Diensten, die via RAG auf fachliche Daten zugreifen.
Juristische und technische Abnahmekriterien vor Produktivsetzung: DSFA abgeschlossen oder Maßnahmenplan akzeptiert, DPA mit zentralen Anbietern unterschrieben, Nachweise für Verschlüsselung und Pseudonymisierung, Möglichkeit des Ablehnens der Sprachinteraktion / taktiler Test verifiziert sowie datenfluss‑Dokumentation für Audits verfügbar.
Vorsichtspunkte und häufige Fehler
Phase der Kartierung nicht überspringen: starten Sie nicht mit der Entwicklung, bevor Sie alle Datenflüsse zwischen Kiosk, ASR/LLM‑Diensten und internen Datenbanken aufgelistet haben.
Einverständnisnachweis nicht mit Audiokonservierung verwechseln: bewahren Sie den Nachweis der Entscheidung auf, nicht zwingend das Audio. Wenn Audio aus berechtigtem Grund gespeichert wird, dokumentieren und begründen Sie den Zweck in der DSFA.
Achten Sie auf internationale Übermittlungen: gehen Sie nicht davon aus, dass ein Anbieter die rechtlichen Aspekte automatisch abdeckt. Fordern Sie vertragliche und technische Garantien ausdrücklich ein.
Fazit und nächste Schritte
Die DSGVO‑Konformität eines sprachbasierten KI‑Avatars auf einem interaktiven Kiosk lässt sich durch konkrete Entscheidungen steuern: Kartierung und DSFA, gezielte technische Kontrollen, an den öffentlichen Raum angepasste UX für Einwilligungen, DPA und ein Incident‑Runbook. Diese Maßnahmen machen rechtliche Verpflichtungen zu prüfbaren Elementen in der Abnahme.
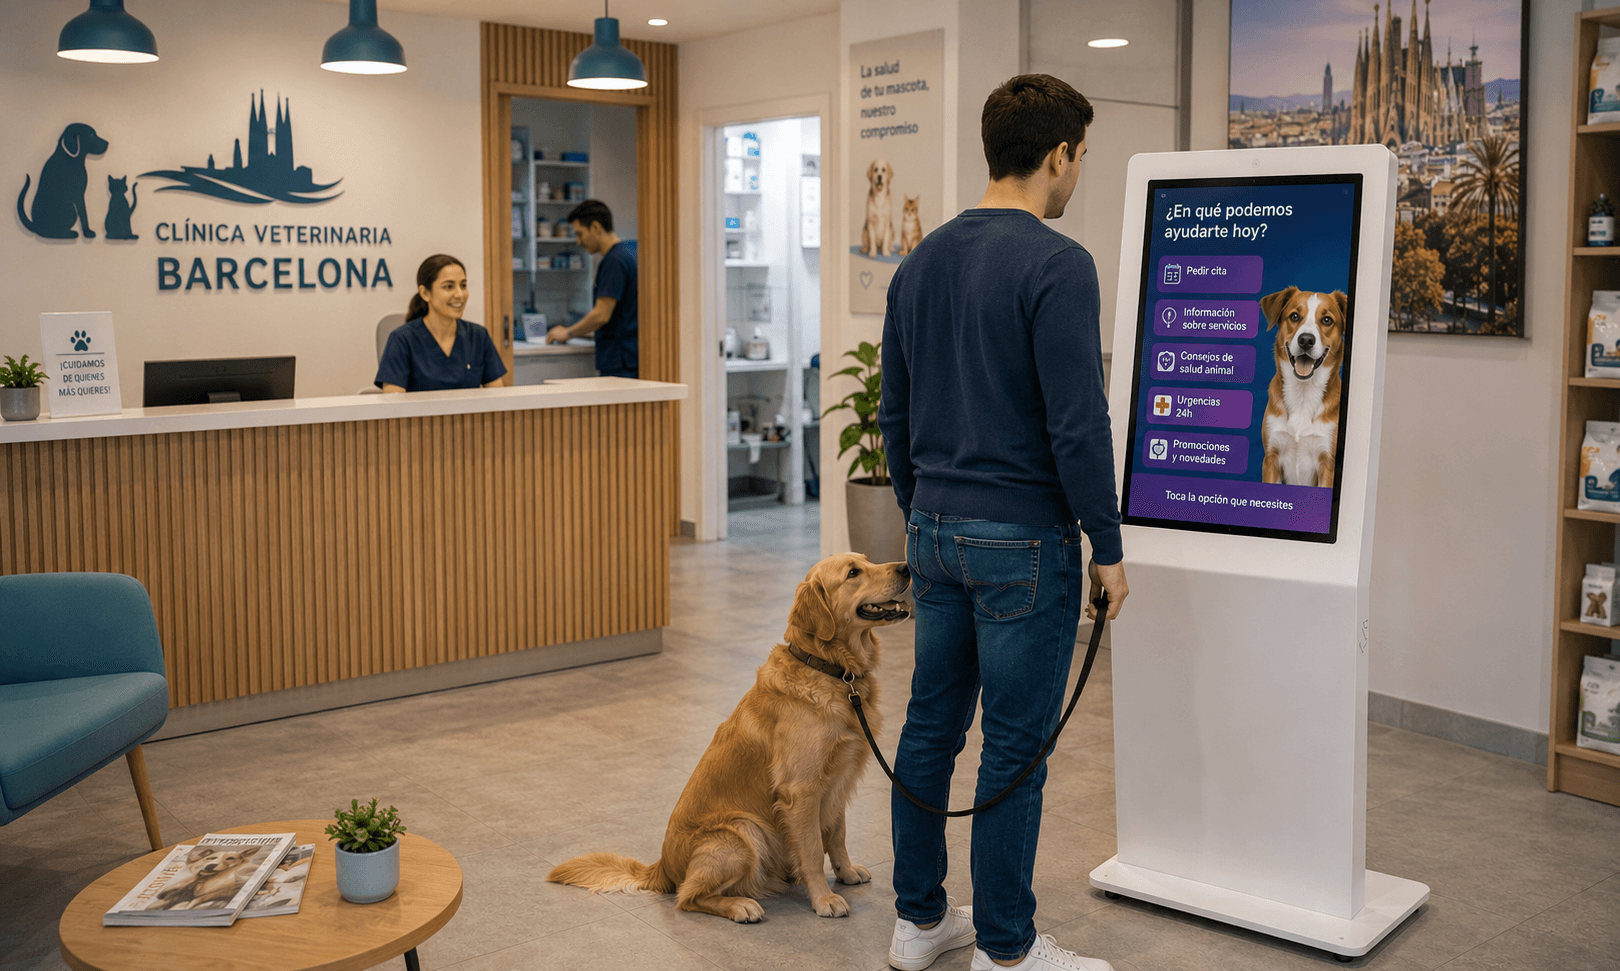
SANIA kann so konfiguriert werden, dass sie auf einem Bildschirm oder interaktiven Kiosk mit Sprach‑ und Touch‑Interaktion läuft, auf einer gesicherten fachlichen Wissensbasis aufbaut und je nach Konfiguration LLM‑Engines nutzt. Um zu prüfen, wie diese Prinzipien in Ihrem Projekt anwendbar sind und um eine Demo oder einen AIPD/DPIA‑Workshop vorzubereiten, fordern Sie eine Demonstration von SANIA an.