Einführung: Ziele und Umfang
Dieser Leitfaden richtet sich an IT‑Verantwortliche, Omnichannel‑Projektleiter und Solution‑Architekten, die einen Pilot für ein KI‑Avatar im Laden vorbereiten. Das Ziel ist pragmatisch: Integrationsmuster zu definieren, damit das Avatar operative Daten (Lager, Promotions, POS, CRM) abfragen und – wenn vorgesehen – Aktionen auslösen kann, ohne Latenz, Sicherheit oder Vertraulichkeit zu gefährden.
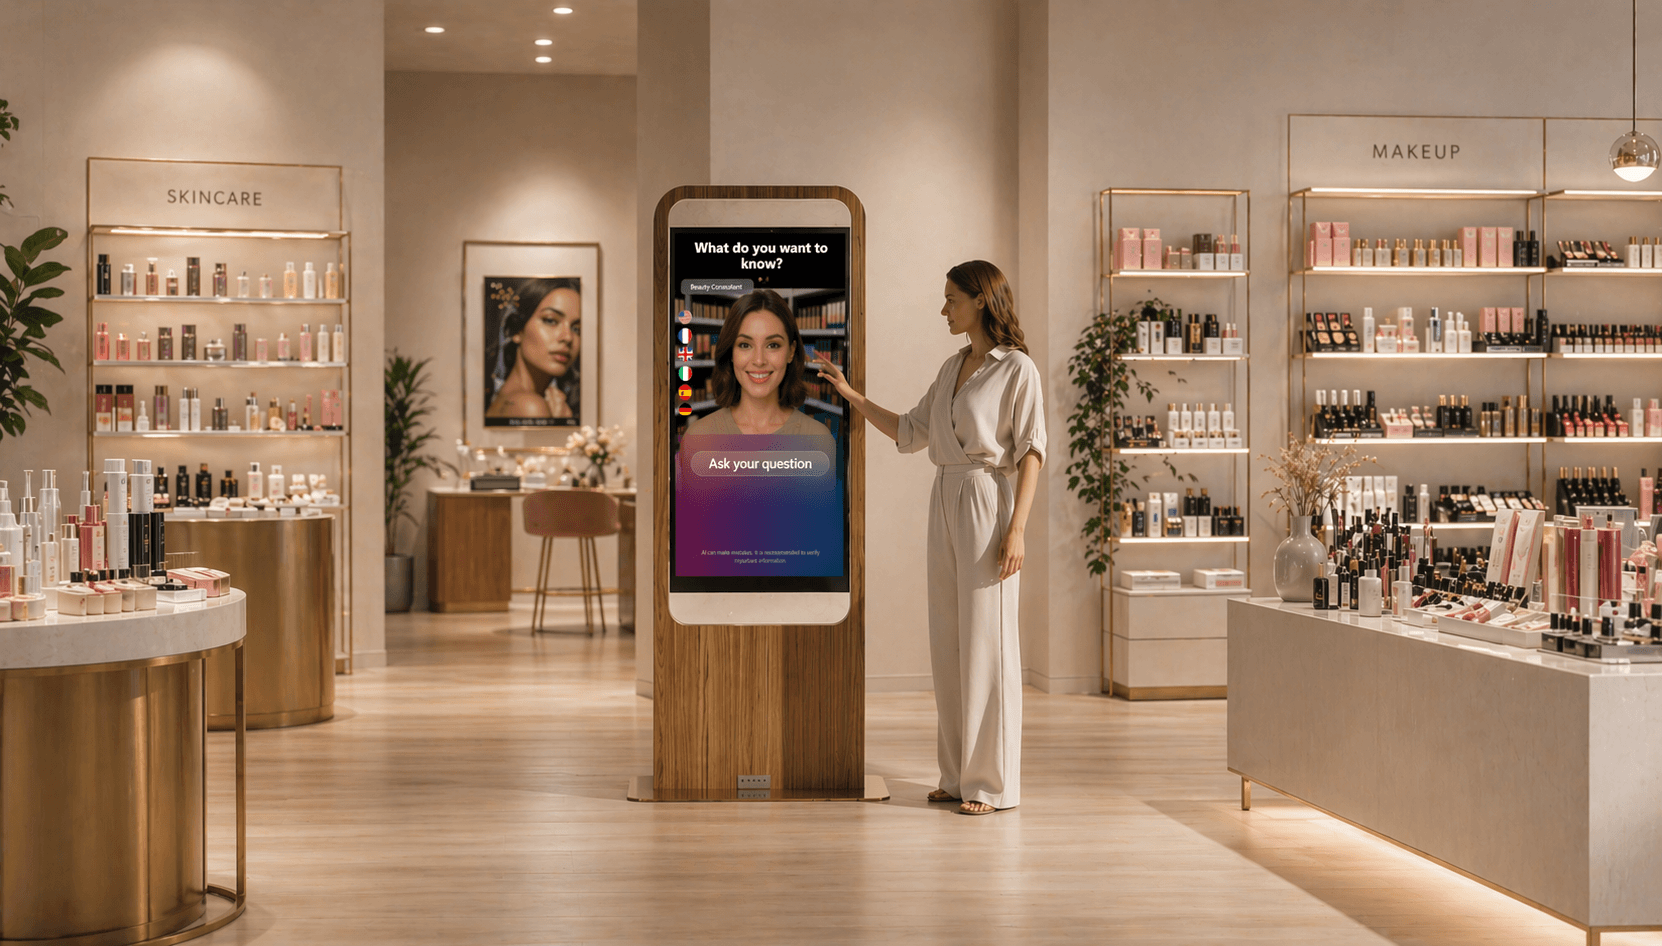
Wir betrachten ein KI‑Avatar, das auf Bildschirm oder interaktivem Kiosk läuft und Function Calls, Webhooks sowie Orchestrierung mit einer RAG‑Wissensbasis unterstützen kann, um fachliche Antworten projektkonform anzureichern. Dieses Dokument beschreibt Architekturentscheidungen, Sicherheitsbest Practices, Fallback‑Strategien und eine operative Checkliste für einen Retail‑POC.
Prioritäre Anwendungsfälle für einen Pilot
Vor jeder technischen Integration priorisieren Sie eine kleine Anzahl handlungsfähiger, geschäftsrelevanter Use Cases. Relevante Beispiele für einen Ladenpilot: Prüfung der Verfügbarkeit eines Produkts im Regal oder Lager, Abfrage auf anwendbare Promotionen für einen Produktcode, Einsicht in einfache Kundenhistorie aus POS/CRM zur Kontextualisierung des Gesprächs, Vorschlag zur Zurücklegung oder lokalen Reservierung, sofern eine manuelle Bestätigung durch Personal akzeptiert wird.
Einfache Fälle verringern die Integrationsfläche und erleichtern End‑to‑End‑Tests. Für jeden Use Case definieren Sie genau die benötigten Lese‑ und die erlaubten Schreibdaten und identifizieren, welche Operationen eine spezifische Integration in ein Fremdsystem erfordern.
Technische Integrationsmuster
Verschiedene Muster können je nach funktionalen Anforderungen und Infrastrukturrestriktionen koexistieren. Nachfolgend die gängigen Patterns und ihre empfohlenen Einsatzbereiche im Retail.
Direkte API‑Aufrufe (synchronous REST/gRPC) vom Avatar‑Backend: geeignet für Daten, die auf Sekundenbasis aktuell sein müssen und deren Latenz von der Infrastruktur beherrscht wird. Solche Aufrufe sind systemspezifisch und erfordern Server‑seitige Orchestrierung.
Function Call / Service‑Orchestrierung: Einsatz von Serverless‑Funktionen oder Microservices, um Geschäftslogik (Authentifizierung, Transformation, Promotion‑Regeln) zu kapseln und dedizierte Endpunkte für das Avatar bereitzustellen. Dieses Pattern erleichtert Verantwortungsaufteilung und Logging, ohne Kernsysteme direkt offenzulegen.
Webhooks und Events: nützlich, um Ereignisse (Lagerupdate, Aktivierung einer Promo) an eine Orchestrierungsschicht zu melden. Webhooks eignen sich zur Propagierung von Änderungen, ersetzen jedoch nicht die punktuelle Abfrage, wenn eine sofortige Leseresponse erforderlich ist.
Queue / Message‑Bus für asynchrone Verarbeitung: für Aktionen, die keine sofortige Antwort benötigen (z. B. Zurücklegen im Backoffice). Das Ablegen der Anfrage in einer Queue sichert Persistenz und Wiederaufnahme bei Störungen.
Cache und skalierbare Leseschicht: eine Zwischen‑Cache‑Schicht entlastet transaktionale Systeme und reduziert Latenz bei häufigen Abfragen. Der Cache muss anhand von durch Webhooks gemeldeten Geschäftsvorfällen invalidiert oder aktualisiert werden.
Entscheidung: Echtzeit vs. aktualisierte Daten
Die Wahl zwischen Echtzeit‑Abfrage und Nutzung aktualisierter Daten hängt vom Business‑Need, der Kritikalität der Daten und der Fehlertoleranz ab. Bei Bestandsprüfungen, bei denen Genauigkeit vor einer Ladenaktion kritisch ist, ist eine Echtzeitabfrage oder eine finale Verifikation gegen POS/Bestandsservice vorzuziehen. Für allgemeine Angaben zu Promotionen oder angenäherte Verfügbarkeiten kann ein frischer Cache ausreichen.
Berücksichtigen Sie: Bedeutung der Aktualität für die Nutzererfahrung, Kapazität der Backends für häufige Anfragen, akzeptable Latenz für den Nutzer und Komplexität der Geschäftslogik, die im Avatar angewendet wird. Wenn Echtzeit‑Integration erfolgt, kapseln Sie Aufruf‑ und Retry‑Logik in einer Orchestrierungsschicht, um technische Schuld im Avatar selbst zu vermeiden.
API‑Sicherheit und Anonymisierung sensibler Daten
Die Anbindung eines Avatars an operative Systeme bringt Sicherheits‑ und Datenschutzrisiken mit sich. Behandeln Sie diese Schnittstellen als sensibel: implementieren Sie starke Authentifizierung, rollenbasiertes Zugriffskontrollmodell und Monitoring der Aufrufe. Nutzen Sie eingeschränkte Tokens und begrenzen Sie die Scopes auf strikt notwendige Operationen.
Für den Datenschutz gilt das Prinzip der Datenminimierung: geben Sie nur die für das Gespräch nützlichen Informationen weiter und verschlüsseln Sie nach Möglichkeit Transport und Speicherung. Vor Nutzung von Kundendaten aus CRM oder POS prüfen Sie Anforderungen an Anonymisierung und holen Sie die Einschätzung der Compliance‑Verantwortlichen ein. Verarbeitung personenbezogener Daten und das Aufbewahren von Interaktionsspuren hängen von der Projektkonfiguration und organisatorischen Entscheidungen ab.
Fehlerbehandlung, Retries und Fallback‑Strategien
Produktive Systeme fallen aus. Gestalten Sie Ihre Flows so, dass Ausfälle toleriert werden und trotzdem eine konsistente Erfahrung geliefert wird. Praktische Prinzipien: kapseln Sie jeden externen Aufruf in einer Kontrollschicht, die Timeout, exponentielle Retries und Circuit Breaker handhabt; stellen Sie versöhnliche Antworten bereit, wenn Daten nicht verfügbar sind; und unterscheiden Sie temporäre von funktionalen Fehlern.
Bei Ausfall muss das Avatar einen Fallback anbieten: mit generischen Informationen aus der RAG‑Wissensbasis antworten, den Besucher um Geduld bitten oder an Personal verweisen. Jede kritische Aktion (z. B. Reservierung oder Bestandsänderung) ist vom Avatar als abhängig von menschlicher Bestätigung zu kennzeichnen, wenn die Schreibintegration nicht vollständig automatisiert ist.
Hohe Verfügbarkeit und operative Robustheit
Um eine 24/7‑Erfahrung zu gewährleisten, planen Sie Isolier‑ und Wiederanlaufmechanismen: Redundanz kritischer Dienste, Umschaltung in einen Degradationsmodus bei Backend‑Ausfall und Fallback auf validierte Caches oder statische Inhalte. Das Design sollte zwischen vorübergehender Nichtverfügbarkeit und längerfristiger Unterbrechung unterscheiden, um das Informationsniveau für den Nutzer anzupassen.
Dokumentieren Sie klar die Szenarien, in denen das Avatar in einen eingeschränkten Modus schaltet, und stellen Sie den Betriebsteams einfache Runbooks zur Wiederherstellung der Verbindungen bereit. Die Fähigkeit, eine Nachrichtenqueue sauber neu zu starten oder einen ungültigen Cache zu leeren, gehört zu den täglichen Operationen, die im Pilot vorgesehen sein sollten.
RAG‑Orchestrierung und operative Daten
Wenn das Avatar eine RAG‑Wissensbasis nutzt, empfiehlt sich die Orchestrierung der Kombination aus dokumentbasierten Antworten und direkten operativen Daten. Beispielsweise kann die initiale Textantwort aus validierten Dokumenten generiert und anschließend durch einen API‑Aufruf um Ladenverfügbarkeit oder aktuellen Promotionpreis angereichert werden.
Diese Orchestrierung ist eine projektbezogene Konfiguration. Legen Sie klare Regeln fest: welche Quellen bei Konflikten vorrangig sind, wie die Herkunft der Information dem Nutzer angezeigt wird und welche Prüfungen vor der Anzeige sensibler Daten erforderlich sind. Bewahren Sie die Orchestrierungslogik in einer Zwischenschicht, damit Updates und Audits erleichtert werden.
Testing, Abnahme und POC: operative Methode
Ein POC muss End‑to‑End‑Flows und Verhalten unter realen Bedingungen validieren. Erstellen Sie Test‑Szenarien, die normale Fälle, hohe Latenzen und partielle Ausfälle abdecken. Testen Sie außerdem Fehlerbehandlung, Retries, Umschaltung in Degradationsmodus und korrekte Anonymisierung der von APIs zurückgegebenen Daten.
Beziehen Sie Fachabteilungen früh in die Abnahmephase ein, um Antwortqualität und Akzeptanz der Fallbacks zu validieren. Nutzen Sie repräsentative Datensätze ohne Produktionsdaten freizugeben: Pre‑Prod‑Umgebungen, die Antwortzeiten und Fehlercodes realer Systeme simulieren, erleichtern die Qualifizierung ohne Betriebsrisiko.
Operative Checkliste für den Rollout
Vor dem Start eines Piloten im Laden prüfen Sie eine Reihe praktischer Punkte: klare Definition der Use Cases, Liste benötigter APIs und Zugriffs‑Scopes, verfügbare Mocks oder Sandboxes für Tests, Regeln zur Anonymisierung und Log‑Aufbewahrung, Monitoring‑Plan und Incident‑Runbooks, Fallback‑Modi und RAG‑Inhalte für den eingeschränkten Betrieb.
Stellen Sie außerdem sicher, dass Support‑Teams wissen, wie Interaktionen an Personal weitergeleitet werden, und dass Filialpersonal über Systemgrenzen informiert ist. Formalisieren Sie Erfolgskriterien des POCs und wie Feedback gesammelt wird, um die Integration iterativ zu verbessern.
Use Cases priorisieren
APIs, Scopes und Sicherheitsanforderungen auflisten
Sandboxes und Testsätze vorbereiten
Fallbacks und RAG‑Inhalte für Degradationsmodus definieren
Runbooks und Monitoring‑Plan erstellen
Filialteams zum Pilotumfang schulen
Praktische FAQ
Wie überprüft man, dass eine vom Avatar vorgeschlagene Aktion tatsächlich im Backend ausgeführt wurde?
Es empfiehlt sich, eine transaktionale Empfangsbestätigung über die Orchestrierungsschicht zu implementieren. Wenn die Schreibintegration konfiguriert ist, sollte die Funktion, die die Anfrage in die Queue stellt oder den Service aufruft, einen klaren Status zurückgeben, den das Avatar nutzen kann, um den Nutzer zu informieren. Die konkrete Umsetzung ist systemspezifisch.
Was tun, wenn das POS eine Operation aus geschäftlichen Gründen ablehnt? Eine klare Nutzerinformation sicherstellen und an eine menschliche Prüfung verweisen.
Kann das Avatar lesend auf das CRM zugreifen? Ja, in einer angepassten Konfiguration. Beschränken Sie die sichtbaren Felder und anonymisieren Sie Identifikatoren entsprechend der Datenschutzrichtlinie.
Fazit und nächste Schritte
Ein KI‑Avatar im Laden wirklich handlungsfähig zu machen erfordert pragmatische Architekturentscheidungen, stringente Sicherheitsregeln und robuste Testverfahren. Priorisieren Sie einfache Use Cases, kapseln Sie Integrationslogik in Zwischendiensten, planen Sie akzeptable Fallbacks und formalisieren Sie Datenschutzanforderungen vor jedem Zugriff auf sensible Daten.
SANIA kann so konfiguriert werden, dass Funktionen aufgerufen, Webhooks genutzt und Antworten durch eine RAG‑Wissensbasis orchestriert werden, um fachliche Informationen zu liefern und – bei spezifischer Integration – Aktionen auszulösen. Um zu prüfen, wie diese Muster in Ihrem Filialnetz angewendet werden könnten, können Sie eine Demo von SANIA anfragen und Ihre prioritären Use Cases teilen.