Introduction
Déployer un avatar IA d'accueil sur un écran ou une borne en espace public soulève des questions concrètes de protection des données. Entre l'usage de la voix, la conservation de journaux conversationnels, et les connexions éventuelles à des systèmes métiers, les responsables de projet, DPO et RSSI doivent définir des règles claires avant la mise en service.
Ce guide propose un cadre opérationnel et actionnable pour avancer sur la conformité RGPD d'un projet d'avatar IA d'accueil. Il combine principes à respecter, patterns techniques et contractuels, ainsi que recommandations configurables applicables à une solution professionnelle d'avatar sur écran ou borne.
Pourquoi lancer une réflexion RGPD en amont
Un projet d'avatar IA d'accueil n'est pas qu'une question d'ergonomie ou de performance. Selon les traitements envisagés (reconnaissance vocale, conservation de logs, enrichissement par des systèmes tiers), le niveau de risque pour les droits et libertés des personnes peut varier. Il est donc recommandé de cartographier les traitements et d'identifier les flux de données sensibles dès la phase de conception.
Autrement dit, traiter la conformité en dernier ressort rendra souvent plus coûteuse et complexe la mise en conformité. Prendre des décisions techniques et organisationnelles précises en amont facilite la rédaction des clauses contractuelles avec les fournisseurs et limite les modifications ultérieures du scope du projet.
DPIA et gouvernance du projet : décisions à prendre
La réalisation d'une analyse d'impact relative à la protection des données (DPIA ou AIPD) peut être pertinente lorsque le projet implique un risque élevé pour les personnes. Une organisation peut choisir de lancer cette analyse dès la phase pilote si l'avatar traite des données vocales ou permet des interactions liées à des comptes utilisateurs ou des systèmes métiers.
Les décisions de gouvernance à formaliser incluent notamment : le périmètre des données traitées par l'avatar, les finalités clairement définies, le responsable de traitement, les acteurs agissant en tant que sous-traitants, et les règles de réversibilité des données. Documenter ces éléments facilite également la justification des choix techniques et la préparation des contrats.
Consentement et UX sur écran ou borne : patterns opérationnels
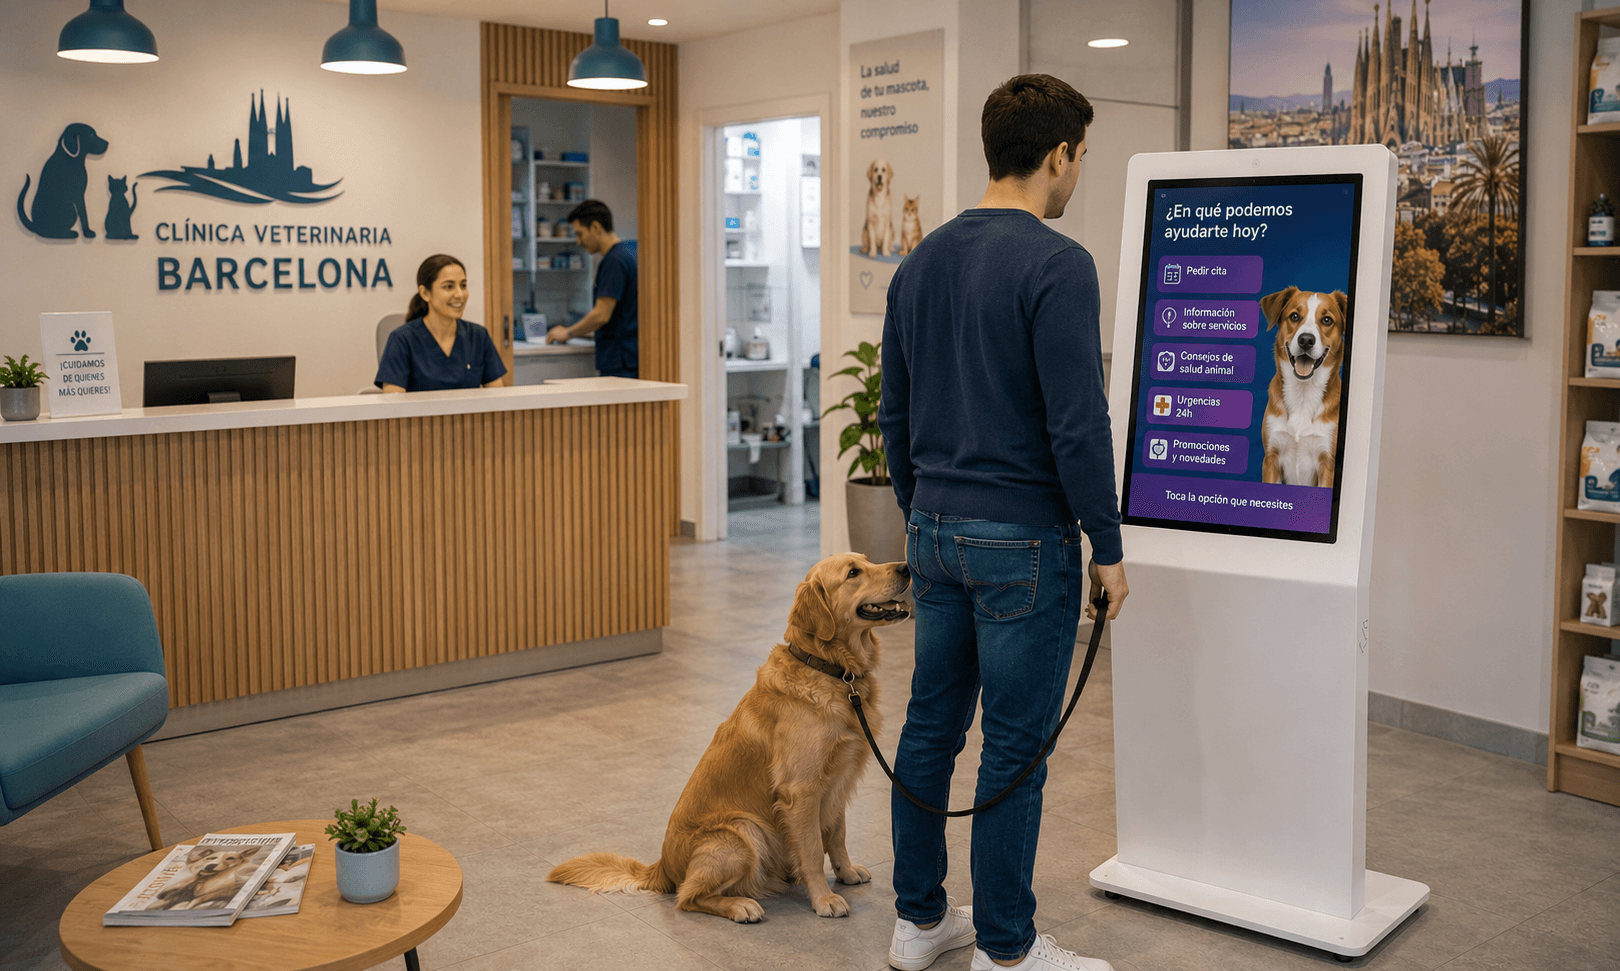
Le mode d'interaction (tactile, vocal ou hybride) influence fortement le design du consentement. Sur une interface tactile, il est plus simple d'afficher une bannière ou un écran d'information avant d'initier la session. En interaction vocale, il faut prévoir un message d'information audible et une modalité explicite de consentement avant toute capture ou transmission audio.
Trois patterns UX courants peuvent être étudiés et adaptés au contexte : information préalable et bouton d'acceptation pour interaction tactile ; annonce vocale courte suivie d'une confirmation vocale ou tactile avant enregistrement ; mode passif sans enregistrement si l'utilisateur refuse. Ces options doivent être décrites dans la documentation utilisateur et facilement accessibles sur l'écran.
Enregistrements audio et consentement : points de vigilance
L'enregistrement audio implique des exigences particulières. Si l'organisation choisit de conserver des extraits audio, il est recommandé de prévoir le recueil du consentement explicite de la personne et d'informer sur les finalités, la durée de conservation et les destinataires éventuels. Si aucun enregistrement n'est conservé, il demeure utile d'indiquer clairement cette limitation pour rassurer l'utilisateur.
Techniquement, la solution doit permettre d'activer ou de désactiver la capture audio selon la configuration. Pour SANIA, la modalité vocale est une option de configuration qui peut être activée ou non selon le projet. Il est donc possible de concevoir des scénarios où la voix est utilisée localement pour la reconnaissance sans conservation d'audio, sous réserve des choix d'architecture et des traitements en place.
Logs conversationnels, anonymisation et durée de conservation
Les journaux conversationnels peuvent contenir des données personnelles ou des éléments permettant l'identification indirecte. L'édition d'une politique de conservation et la mise en place de mesures d'anonymisation ou de pseudonymisation sont des pistes pragmatiques pour réduire le risque.
L'anonymisation consiste à rendre irréversible l'identification d'une personne. La pseudonymisation remplace les identifiants directs par des clés réversibles conservées de façon séparée. Selon le contexte du projet, une organisation peut privilégier la pseudonymisation pour faciliter l'audit et le debug tout en réduisant l'exposition des données.
Il est recommandé de documenter les types de logs conservés (méta-données techniques, transcriptions, extraits audio, événements d'interface) et de limiter la rétention aux seules données réellement nécessaires pour les finalités opérationnelles définies.
Transferts vers CRM, LLM ou autres systèmes : règles contractuelles et patterns
Tout transfert de données vers un CRM, un moteur LLM externe ou un service tiers doit être encadré contractuellement. Au niveau opérationnel, il convient d'identifier quelles informations transitent vers ces systèmes et d'appliquer le principe de minimisation.
Parmi les clauses contractuelles à prévoir avec les fournisseurs et intégrateurs figurent des garanties sur le traitement des données, l'interdiction d'utiliser les données pour l'entraînement de modèles à des fins non autorisées, des engagements sur la localisation des données et des obligations d'assistance en cas d'exercice des droits des personnes.
Exiger des engagements écrits de la part des fournisseurs facilite la gouvernance et permet d'aligner les pratiques techniques sur les exigences réglementaires.
Clauses à exiger des fournisseurs et sous-traitants :
description précise des finalités de traitement et des instructions du responsable de traitement
interdiction d'utiliser les données pour réentraîner des modèles sans accord explicite
engagements concernant la localisation des données et les transferts internationaux
obligations de sécurité technique et organisationnelle adaptées au risque
modalités d'assistance pour répondre aux demandes d'exercice des droits des personnes
Sécuriser les appels de fonctions, webhooks et intégrations
Les intégrations exposent des points de risque. Les webhooks, API et tout mécanisme d'appel de fonctions doivent être sécurisés par des mécanismes d'authentification et d'autorisation, et chiffrés en transit. Il est également utile de limiter le périmètre des données transmises à ce qui est strictement nécessaire pour la fonction exécutée.
En pratique, documenter les interfaces, limiter les scopes des clefs d'API, mettre en place des mécanismes de journalisation sécurisée et prévoir des tests d'intrusion ou des revues de sécurité sont des mesures qui contribuent à réduire les risques opérationnels liés aux intégrations.
Localisation des données et choix edge vs cloud
Le choix d'exécuter une partie du traitement en edge (sur l'écran ou la borne) ou dans le cloud a des conséquences directes sur la confidentialité et la latence. Un traitement local peut limiter les transferts de données vers des infrastructures tierces, tandis qu'une architecture cloud peut faciliter la maintenance et l'orchestration.
Il est recommandé d'évaluer ces options en fonction des finalités, du volume de données et des exigences contractuelles. SANIA peut être déployée selon des architectures compatibles avec des écrans ou bornes professionnelles et peut être intégrée à des environnements edge ou cloud selon la configuration du projet. Cette flexibilité doit être utilisée pour prioriser la minimisation des transferts le cas échéant.
Checklist opérationnelle avant mise en service
La checklist ci-dessous regroupe des décisions et actions concrètes à valider avant le déploiement sur site. Elle vise à rendre le projet traçable et à faciliter la revue par le DPO et le RSSI.
Cartographier les traitements et documenter les finalités visées
Décider si une DPIA/AIPD est nécessaire et lancer l'analyse en phase pilote si pertinent
Choisir le mode d'interaction (tactile, vocal ou hybride) et définir l'UX de consentement correspondant
Préciser si des enregistrements audio seront conservés et formaliser le recueil du consentement
Définir les types de logs à conserver, appliquer anonymisation ou pseudonymisation et documenter la politique de rétention
Encadrer contractuellement tout transfert vers CRM, LLM ou tiers avec clauses sur finalités, interdictions d'entraînement et localisation des données (voir liste de clauses ci-dessus pour détail contractuel à négocier avec prestataires et intégrateurs).
FAQ
Q1: Faut-il systématiquement réaliser une DPIA pour un avatar IA d'accueil ?
R: La nécessité d'une DPIA dépend du niveau de risque lié aux traitements envisagés. Lorsque l'avatar traite des données vocales, conserve des transcriptions ou permet des interactions liées à des systèmes métiers, il est souvent pertinent d'envisager une DPIA. La décision doit être documentée et motivée.
Q2: Comment concilier disponibilité 24/7 et minimisation des données ?
R: La disponibilité du service n'implique pas de conserver toutes les données en permanence. Il est possible d'architecturer le système pour ne stocker que les éléments nécessaires au fonctionnement et d'utiliser des mécanismes d'anonymisation ou de suppression automatique selon la politique de conservation définie.
Conclusion
Un déploiement conforme d'un avatar IA d'accueil combine décisions organisationnelles, choix techniques et clauses contractuelles claires. SANIA, en tant qu'avatar IA conversationnel professionnel pouvant être configuré pour des interactions tactiles ou vocales et déployé sur écran ou borne, offre la flexibilité nécessaire pour adapter l'architecture aux exigences de protection des données.
Pour approfondir comment ces principes peuvent s'appliquer à votre projet et explorer des configurations SANIA compatibles avec vos exigences RGPD et techniques, vous pouvez demander une démonstration ou un atelier de cadrage.