Introduction rapide et objectifs opérationnels
Déployer un avatar IA vocal sur une borne interactive en espace public soulève des questions concrètes pour les équipes projet : quelles données sont effectivement traitées, comment maîtriser les enregistrements audio et les logs ASR, comment recueillir un consentement compréhensible en contexte public et quelles clauses contractuelles négocier avec les fournisseurs de LLM et d'ASR ?
Ce guide met à plat les obligations et les traduira en actions à mener dès demain : réaliser une AIPD/DPIA ciblée, définir des contrôles techniques et organisationnels, rédiger les éléments contractuels essentiels et préparer un runbook de réaction en cas d'incident. Le propos est opérationnel et adapté aux DSI, DPO, juristes et responsables de projet.
Identifier le périmètre des traitements et déclencher la DPIA/AIPD
Première étape pragmatique : cartographier précisément les traitements liés à la borne vocale. Cela comprend la capture audio (ASR), la transcription, l'enrichissement par RAG, l'appel à un LLM pour la génération de réponse, la synthèse vocale, et les logs techniques et applicatifs produits pendant la session.
Sur cette base il convient d'évaluer les risques pour les droits et libertés des personnes. Une AIPD/DPIA ciblée permettra d'identifier les risques élevés (par exemple traitement d'éléments vocaux identifiants ou possibilités de reconstruction de la voix) et d'argumenter des mesures de réduction (minimisation, pseudonymisation, chiffrement). Notez que la nécessité d'une AIPD dépend du niveau et de la finalité des traitements et doit être appréciée au cas par cas.
Checklist de conformité opérationnelle avant pilote
Voici une checklist pratique à utiliser en réunion projet pour valider que les aspects juridiques, techniques et UX sont couverts avant tout déploiement d'un pilote.
Cartographie des données traitées et justification des finalités (accueil, information, orientation).
Décision sur l'enregistrement audio : enregistrer ou ne pas enregistrer les flux bruts ? prévoir les conséquences techniques et juridiques.
Définition des logs conservés (transcriptions ASR, métadonnées, traces d'appel LLM) et justification de leur utilité opérationnelle.
Mesures de minimisation : limiter les données collectées à l'indispensable et anonymiser ou pseudonymiser dès que possible.
Chiffrement en transit et au repos des données sensibles et des logs.
Accords contractuels signés avec fournisseurs : DPA, liste des sous-traitants, mesures de sécurité, assistance pour les droits des personnes et modalités de suppression à la fin du contrat (voir section modèles).
Contrôles techniques à mettre en place et comment les vérifier
Chaque exigence RGPD se traduit en contrôles techniques concrets. Voici les principaux et des critères de vérification qui peuvent être intégrés dans la recette technique.
Minimisation et filtrage à la source : configurer le pipeline pour ne capturer que ce qui est nécessaire (par exemple déclenchement vocal conditionnel, champs de métadonnées limités). Vérifier en test que les flux n'incluent pas d'éléments superflus.
Pseudonymisation et anonymisation : appliquer des transformations aux logs (masquage, hachage) avant stockage. Contrôler que les données pseudonymisées ne sont pas réconciliables sans clé séparée.
Chiffrement et gestion des clés : exiger chiffrement TLS pour les communications ASR/LLM et chiffrement au repos pour les index et logs. Vérifier la rotation et le contrôle d'accès aux clés par test d'audit interne ou tiers.
Consentement vocal en espace public : règles UX et preuve
Le recueil du consentement pour la capture vocale en espace public demande une approche pragmatique et respectueuse. Le consentement doit être éclairé, clairement identifiable et donné de manière explicite lorsqu'il constitue la base légale retenue.
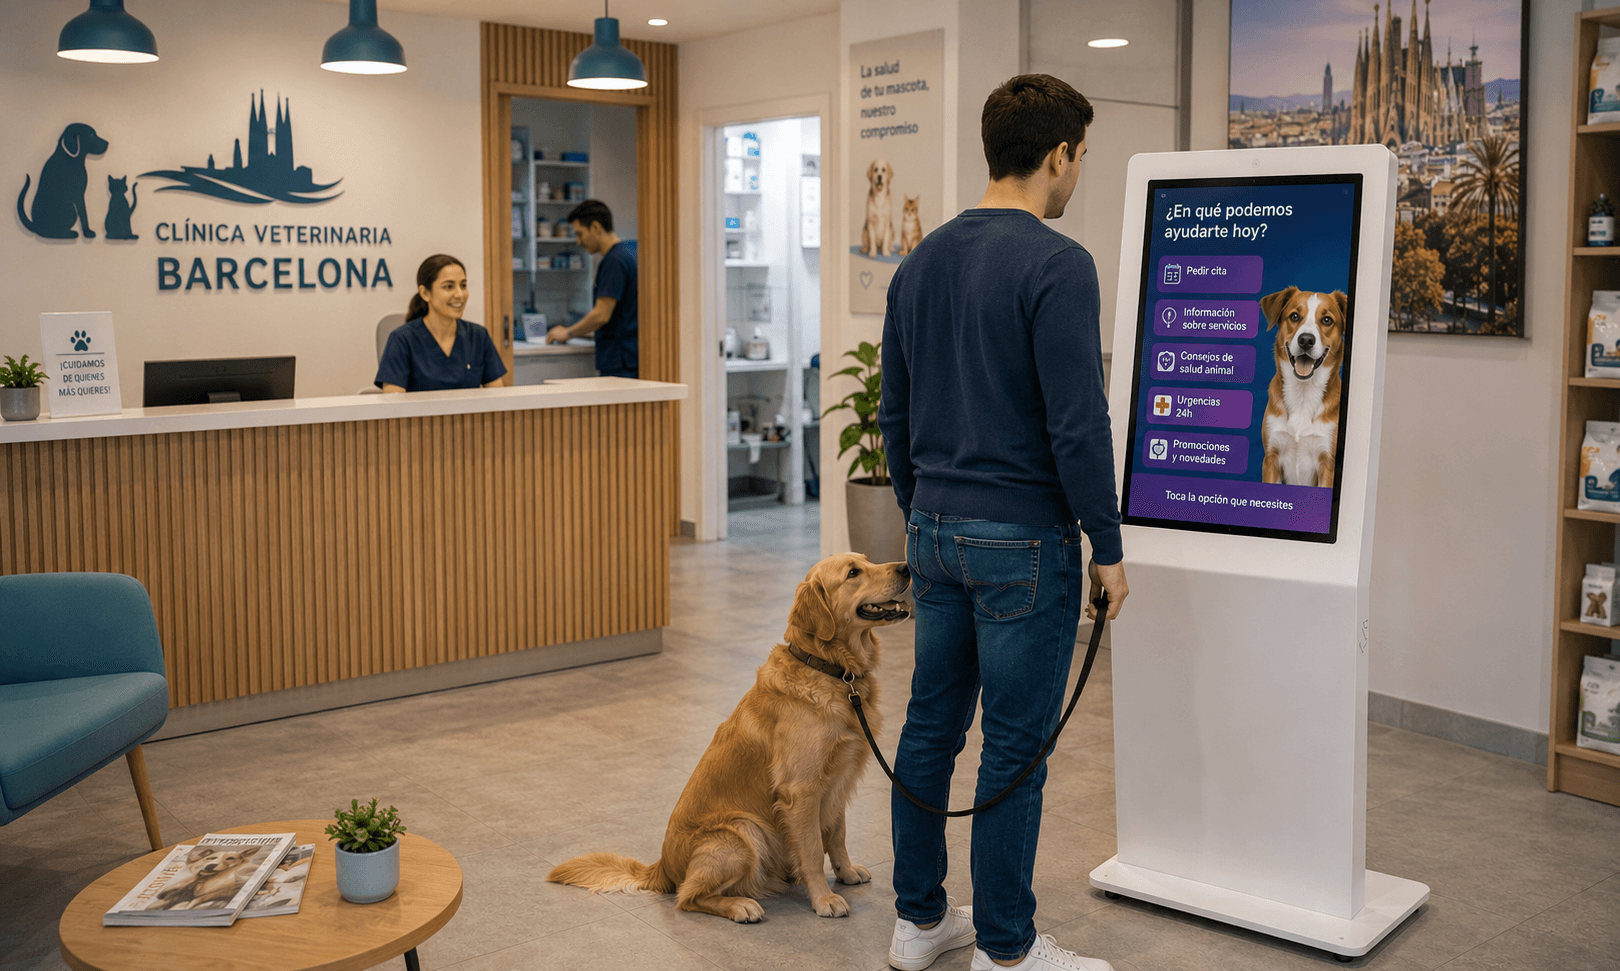
UX à privilégier : message d'accueil clair visible sur l'écran et annonçant la capture vocale, option tactile pour accepter/refuser l'interaction vocale, alternatives textuelles disponibles en cas de refus. Dans un environnement multilingue, proposer le message dans les langues pertinentes.
Preuve et journalisation du consentement : enregistrer uniquement la preuve du choix (acceptation/refus) et les métadonnées nécessaires pour démontrer la conformité, sans conserver l'audio brut si celui-ci n'est pas nécessaire. Cette preuve doit être traçable pour la période justifiée par la finalité.
Gestion des logs ASR et transcriptions : retention, anonymisation et risques
Décider de conserver ou non les transcriptions ASR et les logs est un choix opérationnel aux implications juridiques. Si la conservation est utile (amélioration, supervision, debugging), elle doit être limitée, justifiée et documentée dans la DPIA.
Plutôt que fournir des durées chiffrées, adoptez la règle générale suivante : conservation proportionnée, documentée et révisée. Assurez-vous que les logs soient pseudonymisés ou anonymisés dès que possible et que l'accès soit restreint aux rôles nécessaires.
Pour les traces d'audit et diagnostics, privilégiez les métadonnées techniques (horodatage, statut, identifiant de session pseudonymisé) plutôt que le contenu textuel ou audio intégral.
Clauses contractuelles et DPA : points négociables à prévoir
Les relations avec les fournisseurs d'ASR, de TTS, de LLM et d'infrastructure doivent être formalisées par un accord de traitement des données (DPA) et, si pertinent, par des clauses sur les transferts hors de l'Union européenne.
Sujets à formaliser dans le DPA : description des traitements, nature et catégories de données, finalités, obligations de sécurité techniques et organisationnelles, obligations d'assistance pour les demandes de personnes concernées, modalités de retour ou suppression des données en fin de contrat, et possibilité d'audits ou d'attestations.
Sous-traitance et chaîne de sous-traitants : obtenir la liste des sous-traitants et le droit d'en être informé en cas de changement. Pour les transferts internationaux, prévoir des garanties (décision d'adéquation, clauses contractuelles types, mesures techniques complémentaires) et l'obligation pour le fournisseur d'informer immédiatement le responsable du traitement en cas de changement de lieu de traitement.
Runbook de réponse à incident de sécurité ou fuite de données (template opérationnel)
Un runbook précis permet de gagner du temps le jour J. Il doit être testé en exercice et partagé entre DSI, sécurité, exploitation, juridique et communication.
Les étapes ci-dessous sont un modèle d'organisation que l'entité peut adapter à son contexte et à ses obligations nationales.
1) Détection et confinement : isoler la borne ou le service concerné, suspendre les flux impactés si possible.
2) Évaluation initiale : qualifier les données potentiellement exposées (audio, transcriptions, métadonnées), estimer l'ampleur et l'impact.
3) Notification interne : alerter l'équipe de réponse, le DPO et la direction.
4) Mesures techniques correctives : bloquer l'accès, changer les clés, appliquer correctifs et examiner les sauvegardes.
5) Analyse approfondie et preuves : collecter logs d'audit, conserver les éléments d'investigation de façon sécurisée.
6) Décision sur la notification externe : instruire sur les obligations de notification aux autorités compétentes et aux personnes concernées selon le cadre légal applicable, en lien avec le juridique.
Cas pratiques hypothétiques et critères d'acceptation pour la recette
Cas pratique 1 - pilote magasin (hypothétique) : l'avatar fournit des informations produit et directions en zone commerciale. Points clefs du plan de conformité : ne pas conserver les enregistrements audio brut, conserver uniquement transcriptions pseudonymisées à des fins d'amélioration lorsqu'elles sont justifiées, proposer un bouton tactile d'acceptation du mode vocal et alternative textuelle sur l'écran.
Cas pratique 2 - point info touristique (hypothétique) : l'avatar donne des renseignements en plusieurs langues. Points clefs : messages d'information multilingues sur le recueil du consentement, log des consentements, chiffrement des échanges avec les services externes qui fournissent les données métiers via RAG.
Critères d'acceptation juridiques et techniques avant mise en production : AIPD conclu ou plan d'actions accepté, DPA signé avec principaux fournisseurs, preuves de chiffrement et de pseudonymisation, fonctionnalité de refus vocal/test tactile vérifiée et documentation des flux de données disponible pour audit.
Points de vigilance et erreurs fréquentes à éviter
Éviter d'ignorer la phase de cartographie : ne partez pas en développement avant d'avoir listé toutes les données qui circuleront entre la borne, les services ASR/LLM et les bases internes.
Ne pas confondre preuve de consentement et conservation d'audio : conservez la preuve du choix, pas nécessairement l'audio. Si vous conservez l'audio pour raison légitime, documentez et justifiez la finalité dans la DPIA.
Attention aux transferts internationaux : ne supposez pas qu'un fournisseur a pris en charge les aspects légaux. Exigez des garanties contractuelles et techniques explicites.
Conclusion et prochaines étapes
La conformité RGPD d'un avatar IA vocal sur borne interactive se pilote par des décisions concrètes : cartographie et AIPD, contrôles techniques ciblés, UX de consentement adaptée à l'espace public, DPA et runbook d'incident. Ces actions transforment les obligations juridiques en éléments vérifiables lors de la recette.
SANIA peut être configurée pour fonctionner sur un écran ou une borne interactive avec interaction vocale et tactile, s'appuyer sur une base de connaissances métier sécurisée et utiliser des moteurs LLM selon la configuration retenue. Pour explorer comment ces principes peuvent s'appliquer à votre projet et préparer une démo ou un atelier AIPD/DPIA ciblé, demandez une démonstration de SANIA.