Introduction : objectifs et périmètre
Ce guide s'adresse aux responsables IT, chefs de projet omnicanal et architectes solutions qui préparent un pilote d'avatar IA en magasin. L'objectif est pratique : définir des patterns d'intégration fiables pour que l'avatar puisse interroger des données opérationnelles (stock, promotions, POS, CRM) et, lorsque l'intégration est prévue, déclencher des actions sans compromettre latence, sécurité ou confidentialité.
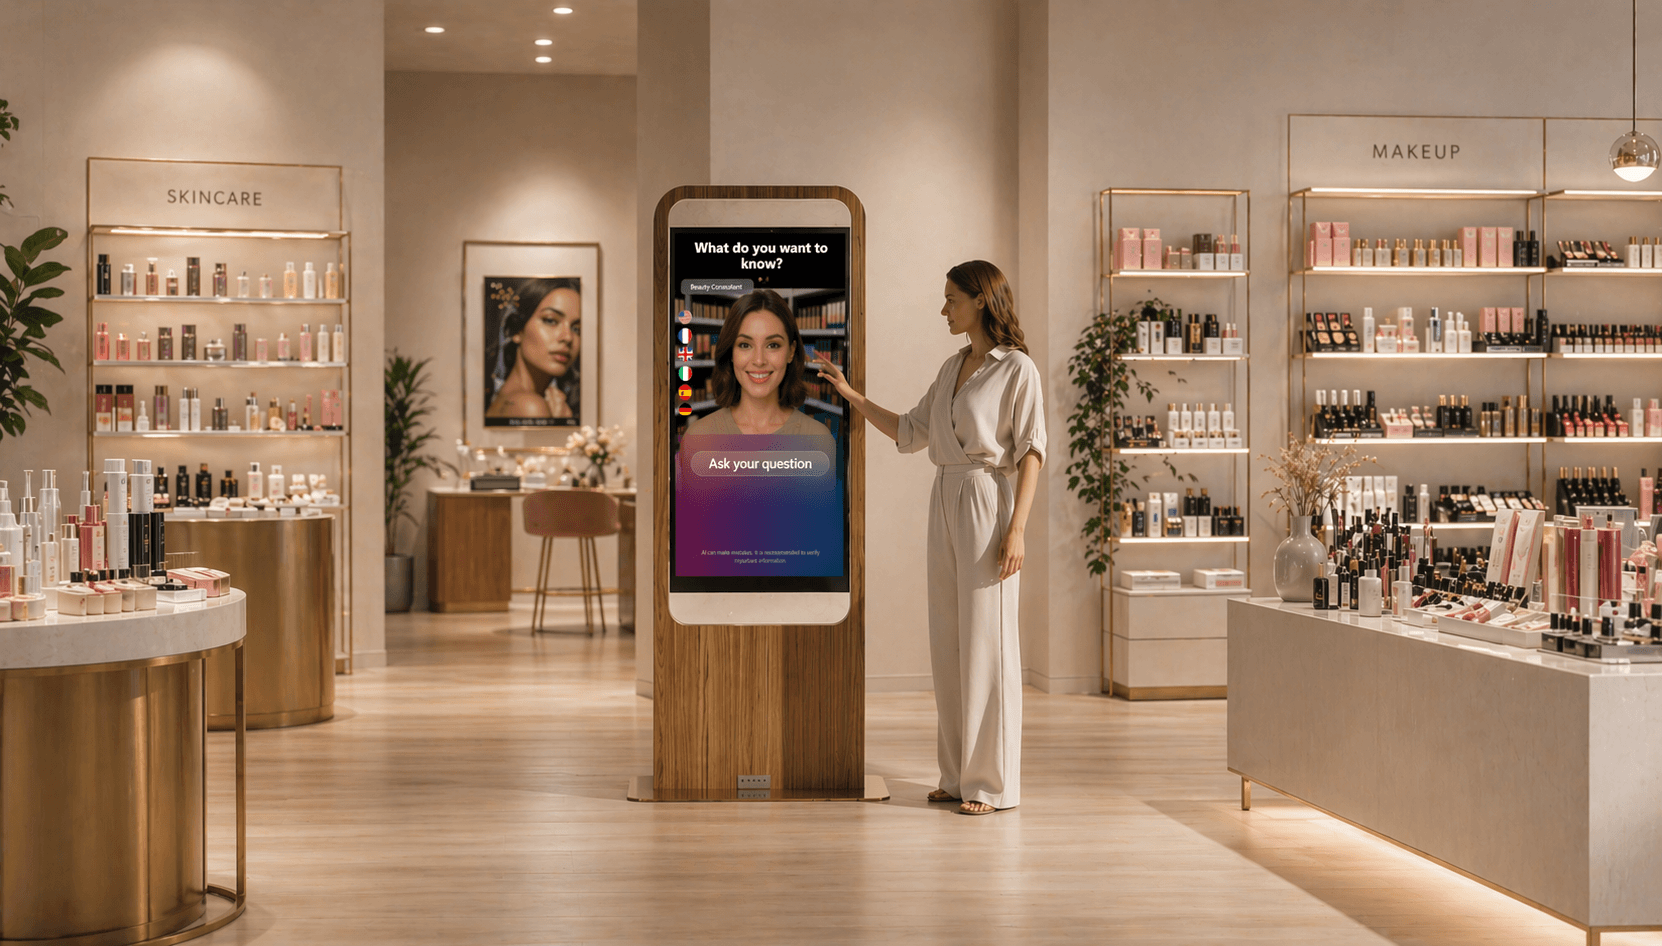
Nous considérons un avatar IA déployé sur écran ou borne interactive, capable d'appels de fonctions, de webhooks et d'orchestration avec une base de connaissances RAG pour enrichir les réponses métier selon la configuration projet. Ce document présente des choix d'architecture, des bonnes pratiques de sécurité, des stratégies de fallback et une checklist opérationnelle pour piloter un POC en contexte retail.
Cas d'usage prioritaires à prioriser pour un pilote
Avant toute intégration technique, priorisez un petit nombre de cas d'usage actionnables et à fort intérêt métier. Exemples pertinents pour un pilote en magasin : vérification de disponibilité d'un produit en rayon ou en réserve, consultation des promotions applicables sur un code produit, consultation d'historique client basique depuis le POS/CRM pour contextualiser la conversation, proposition de mise de côté ou réservation locale lorsqu'une action manuelle est acceptée par le personnel.
Choisir des cas simples réduit la surface d'intégration et facilite le test de bout en bout. Pour chaque cas, définissez précisément les données nécessaires en lecture et les actions autorisées en écriture, et identifiez quelles opérations nécessitent une intégration spécifique vers un système tiers.
Patterns d'intégration techniques
Plusieurs patterns peuvent coexister selon le niveau d'exigence fonctionnelle et les contraintes d'infrastructure. Voici les patterns couramment retenus et leurs usages recommandés en retail.
Appels API directs (synchronous REST/gRPC) depuis le backend de l'avatar : adaptés aux données qui doivent être fraîches à la seconde près et dont la latence d'appel est maîtrisée par l'infrastructure. Ces appels sont des intégrations spécifiques et nécessitent une orchestration côté serveur.
Function call / service orchestration : utiliser des fonctions serverless ou microservices pour encapsuler la logique métier (authent, transformation, règles promotionnelles) et exposer des endpoints dédiés à l'avatar. Ce pattern facilite la découpe des responsabilités et la journalisation sans exposer directement les systèmes cœur.
Webhooks et events : utiles pour remonter des événements (mise à jour de stock, activation promo) vers une couche d'orchestration. Les webhooks sont pertinents pour propager des changements mais ne remplacent pas l'interrogation ponctuelle lorsqu'une réponse en lecture immédiate est nécessaire.
Queue / bus de messages pour traitements asynchrones : pour les actions qui ne requièrent pas une réponse instantanée (par exemple, déclencher une mise de côté en backoffice), placer la requête dans une file permet d'assurer durabilité et reprise en cas d'incident.
Cache et couche de lecture scalable : mettre en place une couche de cache intermédiaire pour alléger les systèmes transactionnels et réduire la latence des requêtes fréquentes. Le cache doit être invalidé ou rafraîchi en fonction des événements métiers remontés par webhook.
Décider entre temps réel et données rafraîchies
Le choix entre interrogation temps réel et usage de données rafraîchies dépend du besoin métier, de la criticité de la donnée et de la tolérance à l'inexactitude. Pour une vérification de stock où l'exactitude est critique avant une action en magasin, un appel temps réel ou une vérification finale auprès du POS/stock service est préférable. Pour des informations générales sur les promotions ou la disponibilité approximative, un cache récent peut suffire.
Considérez les facteurs suivants : importance de la fraîcheur pour l'expérience, capacité des systèmes back-end à supporter des requêtes fréquentes, latence acceptable pour l'utilisateur et complexité de la logique métier à appliquer côté avatar. Lorsqu'une intégration temps réel est mise en place, encapsulez la logique d'appel et de retry dans une couche d'orchestration pour éviter la dette technique dans l'avatar lui-même.
Sécurité API et anonymisation des données sensibles
La connexion d'un avatar à des systèmes opérationnels implique des risques de sécurité et de confidentialité. Traitez ces intégrations comme des interfaces sensibles : mettez en place authentification forte, contrôle d'accès basé sur les rôles et monitoring des appels. Utilisez des tokens à usage restreint et limitez les scopes aux opérations strictement nécessaires.
Pour la confidentialité, adoptez une approche de minimisation des données : ne remontez que les informations utiles à la conversation et, lorsque cela est possible, chiffrez en transit et au repos. Avant d'utiliser des données clients issues du CRM ou du POS, évaluez les besoins en anonymisation et demandez l'avis du référent conformité. Le traitement de données personnelles et la conservation des traces d'interaction dépendent de la configuration retenue pour le projet et des décisions organisationnelles.
Gestion des erreurs, retries et stratégies de fallback
Les systèmes réels tombent en panne. Concevez vos flux pour tolérer les interruptions et offrir une expérience cohérente. Quelques principes pratiques : encapsuler chaque appel externe dans une couche de contrôle qui gère timeout, retries exponentiels et circuit breaker ; prévoir des réponses conciliantes lorsque la donnée est indisponible ; et différencier les erreurs temporaires des erreurs fonctionnelles.
En cas d'échec, l'avatar doit proposer un fallback : répondre avec des informations génériques tirées de la base de connaissances RAG, suggérer au visiteur de patienter ou orienter vers un membre du personnel. Toute proposition d'action critique (par exemple une réservation ou une opération sur le stock) doit être qualifiée par l'avatar comme dépendante de la confirmation humaine lorsque l'intégration en écriture n'a pas été pleinement automatisée.
Haute disponibilité et robustesse opérationnelle
Pour garantir une expérience 24/7, prévoyez des mécanismes d'isolatibilité et de reprise : redondance des services critiques, déclenchement d'un mode dégradé si un backend est indisponible et basculement vers des caches ou contenus statiques validés. La conception doit permettre de distinguer une indisponibilité temporaire d'une rupture prolongée afin d'adapter le niveau d'information rendu à l'utilisateur.
Documentez clairement les scénarios où l'avatar passe en mode dégradé et fournissez aux équipes opérationnelles des runbooks simples pour restaurer les connexions. La capacité à redémarrer proprement une file de messages ou à purger un cache invalide fait partie des opérations courantes à prévoir dans le pilote.
Orchestration RAG et données opérationnelles
Lorsque l'avatar exploite une base de connaissances RAG, il est recommandé d'orchestrer la combinaison entre réponses issues des documents métier et données opérationnelles en direct. Par exemple, la réponse textuelle initiale peut être composée à partir des documents validés, puis enrichie par un appel d'API pour inclure la disponibilité en magasin ou le prix promotionnel courant.
Cette orchestration est une configuration projet. Il est utile de définir des règles claires : quelles sources priment en cas de conflit, comment signaler l'origine de l'information à l'utilisateur et quelles vérifications valider avant d'afficher des données sensibles. Gardez la logique d'orchestration dans une couche intermédiaire pour faciliter les mises à jour et les audits.
Testing, recette et POC : méthode opérationnelle
Un POC doit valider les flux end-to-end et les comportements en conditions réelles. Construisez des scénarios de test couvrant les cas normaux, les latences élevées et les pannes partielles. Testez aussi la gestion des erreurs, les retries, le passage en mode dégradé et la bonne anonymisation des données retournées par les API.
Impliquer les équipes métier dès la phase de recette est essentiel pour valider la qualité des réponses et l'acceptation des fallbacks. Utilisez des jeux de données représentatifs sans exposer la production : environnements de préproduction simulant les temps de réponse et les codes erreurs des systèmes réels facilitent la qualification sans risque pour les opérations.
Checklist opérationnelle pour piloter le déploiement
Avant de lancer un pilote en magasin, vérifiez un ensemble d'éléments pratiques : définition claire des cas d'usage, liste des APIs nécessaires et scopes d'accès, mock ou sandbox disponibles pour tests, règles d'anonymisation et de conservation des logs, plan de monitoring et runbooks d'incident, modes de fallback et contenus RAG à utiliser en mode dégradé.
Assurez-vous également que les équipes support savent comment rediriger une interaction vers du personnel et que les opérationnels magasin ont été informés des limites du système. Formalisez les critères de succès du POC et la manière dont les retours seront collectés pour itérer sur l'intégration.
Définir les cas d'usage prioritaires
Lister APIs, scopes et contraintes de sécurité
Préparer sandbox et jeux de test
Définir fallbacks et contenus RAG pour mode dégradé
Élaborer runbooks et plan de monitoring
Former équipes magasin au périmètre du pilote
FAQ pratique
Comment vérifier qu'une action proposée par l'avatar est effectivement exécutée en back-end ?
Il est recommandé d'implémenter un accusé de réception transactionnel via la couche d'orchestration. Lorsque l'intégration en écriture est configurée, la fonction qui place une requête dans la file ou appelle le service doit renvoyer un status clair que l'avatar peut utiliser pour informer l'utilisateur. Cette mise en oeuvre est une intégration spécifique et dépend des systèmes connectés.
Que faire si le POS refuse une opération pour des raisons métier ? Assurer un message utilisateur explicite et orienter vers une vérification humaine.
L'avatar peut-il accéder au CRM en lecture ? Oui, dans une configuration adaptée. Limitez les champs exposés et anonymisez les identifiants selon la politique de confidentialité.
Conclusion et étapes suivantes
Rendre un avatar IA réellement actionnable en magasin nécessite de combiner choix d'architecture pragmatiques, règles de sécurité strictes et procédures de test robustes. Priorisez des cas d'usage simples, encapsulez la logique d'intégration dans des services intermédiaires, prévoyez des fallbacks acceptables et formalisez les exigences de confidentialité avant tout accès aux données sensibles.
SANIA peut être configurée pour appeler des fonctions, utiliser des webhooks et orchestrer des réponses enrichies par une base de connaissances RAG afin de délivrer des informations métier et, lorsqu'une intégration spécifique est mise en place, d'initier des actions. Pour étudier la manière dont ces patterns pourraient s'appliquer à votre parc de magasins, vous pouvez demander une démonstration de SANIA et partager vos cas d'usage prioritaires.